Quando ordini un certificato SSL/TLS, la Certificate Authority non te lo consegnerà semplicemente. Ha bisogno di una prova che tu controlli effettivamente il dominio che stai proteggendo. È qui che entra in gioco la Domain Control Validation (DCV). Si tratta del processo di verifica che conferma la proprietà del dominio prima che venga rilasciato qualsiasi certificato.
Non si tratta solo di burocrazia. La DCV impedisce agli aggressori di ottenere certificati validi per domini che non possiedono, cosa che minerebbe completamente il modello di fiducia che rende sicuro HTTPS. Il CA/Browser Forum, l’organismo di settore che stabilisce i requisiti di base per l’emissione dei certificati, impone metodi DCV specifici che tutte le Certificate Authority devono seguire.
In questa guida analizzeremo cos’è la DCV, esploreremo i diversi metodi di validazione disponibili e ti aiuteremo a scegliere l’approccio giusto per la tua infrastruttura.
Sommario
- Cos’è la Domain Control Validation (DCV)?
- Metodi di validazione del dominio basati su email
- Metodi DCV basati su DNS
- Metodi di validazione basati su file HTTP/HTTPS
- Scenari di validazione speciali
- Scegliere il metodo DCV giusto per le tue esigenze
- Problemi DCV comuni e soluzioni rapide
Save 10% on SSL Certificates when ordering from SSL Dragon today!
Fast issuance, strong encryption, 99.99% browser trust, dedicated support, and 25-day money-back guarantee. Coupon code: SAVE10

Cos’è la DCV (Domain Control Validation)?
La Domain Control Validation (DCV) è il processo che le Certificate Authority utilizzano per verificare la proprietà di un dominio prima di rilasciare un certificato SSL/TLS. Conferma il controllo richiedendo al richiedente di rispondere via email, caricare un file sul dominio o configurare record DNS per dimostrare l’autorità sul dominio.
Il processo funziona così: la CA genera una sfida univoca (di solito una stringa alfanumerica casuale) e tu dimostri il controllo rispondendo tramite l’infrastruttura del tuo dominio. Questo può avvenire tramite record DNS, il tuo server web o indirizzi email amministrativi. Una volta convalidato, la CA sa di stare rilasciando il certificato al legittimo proprietario del dominio, e non a qualcuno che cerca di impersonare il tuo sito.
Standard di settore e conformità
I requisiti di base del CA/Browser Forum definiscono esattamente come deve essere eseguita la DCV. Non si tratta di suggerimenti, ma di regole rigorose che le CA devono seguire, pena la perdita del loro stato di fiducia nei browser.
Gli standard attuali includono:
- La validazione deve utilizzare uno dei metodi DCV approvati (trattati di seguito)
- Multi-Perspective Issuance Corroboration (MPIC) richiede la validazione da più prospettive di rete per prevenire attacchi localizzati
- La validazione è riutilizzabile per 397 giorni per i certificati Organization Validated (OV) ed Extended Validation (EV)
- I certificati Domain Validated (DV) non possono riutilizzare la validazione: devi convalidare ogni volta che rinnovi
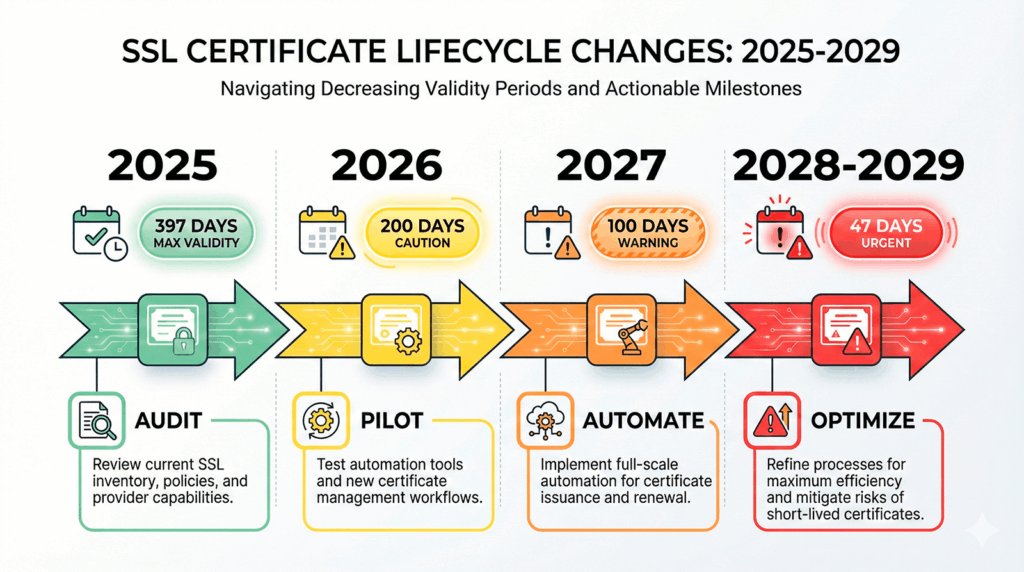
Ecco un aspetto importante: questi requisiti stanno diventando più severi. Il settore sta riducendo la durata massima dei certificati e i periodi di validazione.
Il CA/Browser Forum ha definito una chiara tabella di marcia per la durata dei certificati: ora sono limitati a 200 giorni a partire dal 15 marzo 2026, con ulteriori riduzioni a 100 giorni dal 15 marzo 2027, e 47 giorni a partire dal 15 marzo 2029.
Questo irrigidimento influisce anche sui cicli di validazione, rendendo sempre più necessarie la rivalidazione frequente e l’automazione dei certificati SSL.
Metodi di validazione del dominio basati su email
1. Verifica tramite email costruita
La validazione via email è il metodo DCV più comune perché è semplice e non richiede modifiche tecniche alla tua infrastruttura. La CA invia un’email contenente un link o un codice di validazione a indirizzi specifici del tuo dominio.
La CA proverà questi indirizzi email generici:
Non è necessario che siano tutti configurati, basta un indirizzo funzionante dall’elenco. La CA controlla i record MX del tuo dominio per confermare che l’email possa essere consegnata, quindi invia la richiesta di validazione.
Quando l’email arriva, dovrai cliccare su un link di verifica oppure copiare un codice nella piattaforma di ordinazione del certificato. Il processo richiede solitamente pochi minuti se la tua email è configurata correttamente.
Questo metodo funziona benissimo se:
- Hai già un’infrastruttura email consolidata per il tuo dominio
- Ordini certificati occasionalmente, non su larga scala
- Vuoi il processo di validazione più semplice, senza modifiche a DNS o server web
Lo svantaggio? Non puoi automatizzarlo facilmente e, se la tua email non funziona o gli indirizzi non vengono monitorati, la validazione fallirà.
2. Email tramite contatto DNS TXT
Questa variante combina email e DNS. Invece di usare indirizzi generici, pubblichi un indirizzo email specifico in un record DNS TXT presso _validation-contactemail.tuodominio.com. La CA legge questo record e invia la validazione a quell’indirizzo.
Perché usare questo approccio?
- Riutilizzabilità: una volta configurato, resta valido per l’intero periodo di validazione
- Controllo centralizzato: decidi esattamente quale email riceve le richieste di validazione
- Adatto ai team: puoi indirizzarlo a una lista di distribuzione, non alla casella di posta personale di qualcuno
Ecco la configurazione pratica:
_validation-contactemail.yourdomain.com. IN TXT "mailto:[email protected]"
Basta creare questo record DNS TXT con l’email di contatto preferita, e la CA lo utilizzerà automaticamente. Questo è particolarmente utile per le organizzazioni che gestiscono più certificati. Puoi standardizzare la validazione su tutti i domini tramite un’unica casella di posta monitorata.
Metodi DCV basati su DNS
1. Validazione tramite record DNS TXT
La validazione tramite record DNS TXT è popolare per la sua flessibilità e il potenziale di automazione. Quando ordini un certificato, la CA fornisce un hostname specifico e un token di validazione che aggiungi come record TXT al DNS del tuo dominio.
Il processo di base:
- La CA fornisce un hostname (in genere _dvsauth.tuodominio.com) e un token durante l’ordine del certificato
- Crei il record TXT con quel token come valore
- La CA interroga il tuo DNS per confermare che il record esiste
- Una volta verificato, emette il certificato
Il record ha in genere questo aspetto:
_dvsauth.yourdomain.com. IN TXT "ab1c2d3e4f5g6h7i8j9k0l1m2n3o4p5q"
La validazione DNS TXT è ideale per:
- Automazione – le API DNS rendono questo processo scriptabile tramite client ACME o strumenti personalizzati
- Ambienti senza server web – ti serve solo l’accesso al DNS
- Certificati wildcard – tratteremo questo requisito nella sezione Scenari speciali
Un aspetto da tenere d’occhio: il tempo di propagazione DNS. Se i tuoi nameserver hanno valori TTL elevati o una propagazione lenta, la validazione potrebbe richiedere più tempo. La maggior parte delle CA riprova per 24 ore, ma è meglio impostare valori TTL più bassi prima di aggiungere i record di validazione.
2. Metodo con record DNS CNAME
La validazione CNAME utilizza un tipo di record diverso ma raggiunge lo stesso obiettivo. Invece di memorizzare direttamente il token di validazione, crei un CNAME che punta a un target di validazione controllato dalla CA.
Esempio di configurazione:
_dnsauth.yourdomain.com. IN CNAME random-token.dcv.digicert.com.
La differenza chiave: il CNAME punta a un record controllato dalla CA, il che significa che possono aggiornare il target di validazione senza che tu debba modificare il DNS. Alcune CA consentono anche questo per la prevalidazione del dominio: configuri il CNAME una sola volta, e potranno convalidarlo ogni volta che ordini certificati.
La validazione CNAME funziona bene quando:
- Il tuo provider DNS rende i CNAME più facili da gestire rispetto ai record TXT
- Vuoi la funzionalità di prevalidazione del dominio per i certificati OV/EV
- Stai lavorando con CA che supportano flussi di validazione basati su CNAME
Non tutte le CA offrono la validazione CNAME, quindi verifica con il tuo fornitore. Ma quando disponibile, è un’ottima opzione per i team che preferiscono questo tipo di record DNS.
Save 10% on SSL Certificates when ordering from SSL Dragon today!
Fast issuance, strong encryption, 99.99% browser trust, dedicated support, and 25-day money-back guarantee. Coupon code: SAVE10
Metodi di validazione basati su file HTTP/HTTPS
1. Dimostrazione pratica HTTP
La validazione basata su file richiede di posizionare un file specifico sul tuo server web in un percorso designato. La CA accede quindi a questo file tramite HTTP o HTTPS per confermare che controlli il server che ospita il dominio.
Il percorso standard è: http://tuodominio.com/.well-known/pki-validation/fileauth.txt
La CA fornisce sia il nome esatto del file sia il contenuto. Crei questo file sul tuo server, ti assicuri che sia accessibile, e la CA convalida recuperandolo.
Punti critici di implementazione:
- Il file deve essere accessibile su porta 80 (HTTP) o porta 443 (HTTPS)
- La directory .well-known è una posizione standard definita nell’RFC 8615
- Questo è obbligatorio per la validazione degli indirizzi IP. Se stai ottenendo un certificato per un indirizzo IPv4 o IPv6, la validazione HTTP è in genere la tua unica opzione
La validazione basata su file è semplice se hai accesso diretto al server web. È meno ideale se utilizzi servizi di hosting con accesso limitato al file system o CDN che potrebbero mettere in cache o interferire con le richieste di validazione.
Suggerimenti per la risoluzione dei problemi:
- Assicurati che i reindirizzamenti non interferiscano. La CA deve raggiungere l’URL di validazione esatto
- Controlla che i firewall consentano l’accesso HTTP/HTTPS
- Disabilita la cache per la directory di validazione
- Verifica che i permessi del file consentano l’accesso in lettura pubblica
2. Integrazione con la sfida ACME
Il protocollo ACME (Automated Certificate Management Environment) utilizza le sfide HTTP-01 e DNS-01 per la DCV automatizzata. Se utilizzi Let’s Encrypt o un’altra CA compatibile con ACME, il tuo client ACME gestisce l’intero processo di validazione automaticamente.
Sfida HTTP-01: posiziona un file di validazione in /.well-known/acme-challenge/ (simile alla validazione HTTP standard)
Sfida DNS-01: crea un record TXT presso _acme-challenge.tuodominio.com
Il tuo client (come Certbot, acme.sh, o strumenti integrati in piattaforme come cPanel) gestisce la validazione e il rinnovo del certificato senza intervento manuale. ACME è diventato lo standard per la gestione automatizzata dei certificati, in particolare per le organizzazioni che gestiscono ampi inventari di certificati.
Scenari di validazione speciali
1. Validazione di certificati multi-dominio e SAN
Se stai ordinando un certificato multi-dominio (chiamato anche certificato SAN o UCC), devi convalidare ogni dominio separatamente. Un singolo controllo DCV non copre tutti i domini presenti sul certificato.
Esempio: un certificato per example.com, www.example.com e shop.example.com richiede tre validazioni separate, anche se sono domini correlati.
La buona notizia? Puoi combinare i metodi di validazione. Usa la validazione via email per un dominio e la validazione DNS per un altro, se questo si adatta alla tua infrastruttura. La piattaforma della CA terrà traccia dello stato di validazione per ogni dominio e rilascerà il certificato solo una volta che tutti i domini saranno verificati.
2. Validazione dei domini wildcard
I certificati wildcard (che coprono *.example.com) richiedono metodi di validazione basati su DNS. La maggior parte delle CA non accetta la validazione via email o HTTP per i wildcard a causa di considerazioni di sicurezza.
Perché la validazione DNS per i wildcard?
I certificati wildcard proteggono un numero illimitato di sottodomini. La validazione basata su file potrebbe dimostrare il controllo di un solo sottodominio alla volta, e la validazione via email non dimostra il controllo su tutti i possibili sottodomini. La validazione DNS dimostra che controlli l’intera infrastruttura DNS del dominio, il che è appropriato per un certificato che protegge tutti i sottodomini.
Se hai bisogno di un certificato wildcard, prevedi di utilizzare la validazione DNS TXT o CNAME. Queste sono in genere le tue uniche opzioni.
3. Considerazioni sulla validazione dei sottodomini
Puoi convalidare a livello di sottodominio o di dominio principale, a seconda del metodo di validazione. Per la validazione HTTP, il file deve essere accessibile allo specifico sottodominio che stai convalidando. Per la validazione DNS, crei i record al livello di sottodominio appropriato.
Una distinzione importante: convalidare il dominio principale (example.com) non convalida automaticamente i sottodomini (blog.example.com) per la maggior parte dei metodi di validazione. Ogni sottodominio necessita della propria validazione, a meno che tu non stia utilizzando un certificato wildcard.
Scegliere il metodo DCV giusto per le tue esigenze
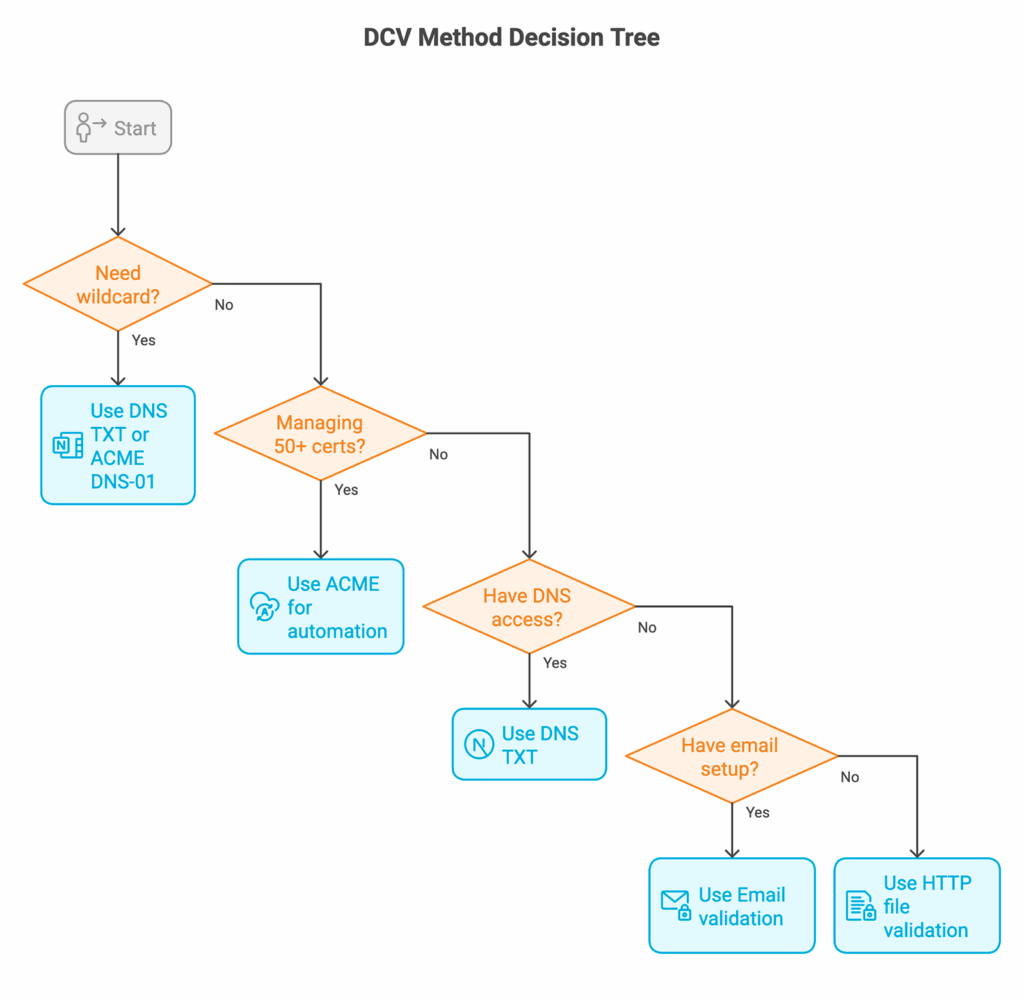
Adatta il metodo alla tua infrastruttura:
Confronta tutti i metodi DCV in un colpo d’occhio
| Metodo di validazione | Tempo di completamento | Capacità di automazione | Competenza tecnica | Supporto wildcard | Riutilizzabilità (OV/EV) | Ideale per |
|---|---|---|---|---|---|---|
| Email (generico) | 5-30 minuti | ❌ Bassa | ⭐ Minima | ✅ Sì | ❌ No | Certificati occasionali, distribuzioni ridotte |
| Email (DNS TXT) | 15-60 minuti | ❌ Bassa | ⭐⭐ Bassa-Moderata | ✅ Sì | ✅ Sì (397 giorni) | Team con più certificati, email consolidata |
| Record DNS TXT | 10-60 minuti | ✅ Alta | ⭐⭐⭐ Moderata | ✅ Sì | ✅ Sì (397 giorni) | Automazione, wildcard, grandi distribuzioni |
| DNS CNAME | 15-60 minuti | ✅ Alta | ⭐⭐⭐ Moderata | ✅ Sì | ✅ Sì (397 giorni) | Prevalidazione del dominio, token gestiti dalla CA |
| File HTTP | 5-20 minuti | ⚠️ Media | ⭐⭐ Bassa-Moderata | ❌ No | ❌ No | Accesso diretto al server, indirizzi IP |
| ACME (HTTP-01) | 2-10 minuti | ✅ Molto alta | ⭐⭐⭐⭐ Moderata-Alta | ❌ No | N/D (rinnovo automatico) | Automazione completa, Let’s Encrypt |
| ACME (DNS-01) | 2-10 minuti | ✅ Molto alta | ⭐⭐⭐⭐ Moderata-Alta | ✅ Sì | N/D (rinnovo automatico) | Automazione completa con wildcard |
Scelta del metodo in base allo scenario
Usa la validazione via email se:
- Hai ordini di certificati semplici e occasionali
- Gli indirizzi email amministrativi generici vengono monitorati
- Non hai bisogno di automazione
Usa la validazione DNS TXT/CNAME se:
- Hai bisogno di certificati wildcard
- Stai gestendo più certificati
- Non hai accesso al server web
- Vuoi capacità di automazione
Usa la validazione tramite file HTTP se:
- Hai accesso diretto al server web
- Stai convalidando indirizzi IP
- Le modifiche DNS sono difficili nella tua organizzazione
Problemi DCV comuni e soluzioni rapide
Le validazioni possono fallire. Ecco gli errori più frequenti che incontrerai e come risolverli rapidamente.
Validazione tramite file HTTP: “404 Not Found”
Errore: “The system queried for a temporary file at http://example.com/.well-known/pki-validation/[filename].txt, but the web server responded with the following error: 404 (Not Found).”
Soluzioni rapide:
- Crea manualmente la struttura di directory: /public_html/.well-known/pki-validation/
- Imposta i permessi: directory a 755, file a 644
- Controlla le regole .htaccess che potrebbero bloccare il percorso /.well-known/
- Se il dominio è stato appena aggiunto, attendi 24-48 ore per la propagazione
- Verifica l’accessibilità: curl -v http://yourdomain.com/.well-known/pki-validation/test.txt
Causa comune: il percorso del file di validazione non esiste o non è accessibile pubblicamente.
Validazione HTTP: “Forbids DCV HTTP Redirections”
Errore: “cPanel (powered by Sectigo) forbids DCV HTTP redirections.”
Soluzioni rapide:
- Disabilita temporaneamente i reindirizzamenti a HTTPS durante la validazione
- Escludi il percorso /.well-known/* dalle regole di reindirizzamento
- Controlla .htaccess, le regole di pagina di Cloudflare o la configurazione del server per eventuali reindirizzamenti
- Se usi una CDN, disabilitala temporaneamente o aggiungi un’eccezione
Causa comune: il tuo sito reindirizza HTTP a HTTPS oppure reindirizza a un altro dominio, bloccando il tentativo di validazione della CA.
Validazione DNS: “No TXT Record That Matches”
Errore: “The DNS query to ‘_dvsauth.example.com’ for the DCV challenge returned no ‘TXT’ record that matches the value ‘[expected-value]’.”
Soluzioni rapide:
- Attendi 1-24 ore per la propagazione DNS (dipende dal TTL)
- Verifica l’hostname e il valore esatti: dig _dvsauth.example.com TXT +short
- Controlla eventuali errori di copia/incolla nel token di validazione
- Se utilizzi DNS delegato (record NS), aggiungi il record TXT presso il provider corretto
- Riduci il TTL a 300 secondi (5 minuti) prima di aggiungere i record di validazione
Causa comune: il DNS non si è ancora propagato, oppure il record contiene errori di battitura.
Validazione DNS: record CAA che bloccano l’emissione
Errore: “Certificate authority encountered a multiple perspective CAA check error.”
Soluzioni rapide:
- Controlla i record CAA esistenti: dig example.com CAA
- Aggiungi la tua CA agli emittenti consentiti: example.com. CAA 0 issue “digicert.com”
- Verifica che i record CAA si risolvano a livello globale utilizzando lo strumento ping.pe
- Se non esistono record CAA, non è necessario aggiungerne (l’assenza consente tutte le CA)
Causa comune: i record CAA limitano quali CA possono emettere certificati per il tuo dominio.
Validazione via email: email non ricevuta
Soluzioni rapide:
- Controlla prima le cartelle spam/posta indesiderata
- Verifica che questi indirizzi esistano e ricevano email: admin@, administrator@, webmaster@, hostmaster@, postmaster@
- Controlla i record MX: dig example.com MX
- Inserisci nella whitelist del tuo filtro antispam i domini di invio email della CA
- Richiedi il reinvio dell’email dal pannello di controllo della CA
Causa comune: l’email di validazione è stata intercettata dai filtri antispam, oppure gli indirizzi amministrativi non esistono.
Specifico per piattaforma: errori di cPanel AutoSSL
Errore: “Local HTTP DCV error: An internal error occurred.”
Soluzioni rapide:
- Controlla WHM > Manage AutoSSL logs per i dettagli
- Attendi 30 minuti e riprova (spesso si risolve automaticamente)
- Passa da Sectigo a Let’s Encrypt come provider (o viceversa)
- Svuota la coda AutoSSL: WHM > Manage AutoSSL > Clear pending queue
Comandi diagnostici rapidi
Prima di contattare l’assistenza, esegui questi controlli:
# Verify DNS propagation
dig yourdomain.com +short
dig _dvsauth.yourdomain.com TXT +short

# Test HTTP file accessibility
curl -v http://yourdomain.com/.well-known/pki-validation/test.txt

# Check CAA and MX records
dig yourdomain.com CAA
dig yourdomain.com MX
Semplifica la gestione dei tuoi certificati SSL con SSL Dragon
Ottenere correttamente la validazione del controllo del dominio è fondamentale per una distribuzione dei certificati senza intoppi. SSL Dragon offre certificati da Certificate Authority affidabili con tutti i metodi di validazione di cui hai bisogno, che tu preferisca la verifica via email, DNS o basata su HTTP.
Il nostro team ti aiuta a orientarti tra i requisiti DCV per i certificati Domain Validated, Organization Validated ed Extended Validation. Ti guideremo attraverso il metodo di validazione più adatto alla tua infrastruttura e risponderemo alle tue domande quando emergono problemi di validazione.
Smetti di lottare con la validazione dei certificati. Sfoglia le nostre opzioni di certificati SSL!
Risparmia il 10% sui certificati SSL ordinando oggi stesso da SSL Dragon!
Emissione rapida, crittografia avanzata, affidabilità del browser al 99,99%, assistenza dedicata e garanzia di rimborso entro 25 giorni. Codice coupon: SAVE10