


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Ao solicitar um certificado SSL, você precisa provar que é proprietário ou que tem direitos de gerenciamento sobre o domínio ou subdomínio para o qual está solicitando um certificado SSL.
Importante! Desde 16 de junho de 2021, a Sectigo não aceita mais endereços de e-mail baseados em WHOIS para a Validação de Controle de Domínio (DCV).
ETAPA 1: Validação de domínio (DV)
A. EMAIL
Se você tiver um certificado SSL emitido por Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert e RapidSSL, poderá concluir a validação do domínio respondendo a uma mensagem automática de validação de domínio enviada para o seu endereço de e-mail. Você receberá uma lista de e-mails para escolher, e a mensagem de validação de domínio automatizada será enviada para o endereço de e-mail que você escolher.
Verifique sempre seu endereço de e-mail (inclusive a pasta Spam) para receber uma mensagem de e-mail da Autoridade de Certificação com instruções sobre como validar (comprovar a propriedade de) seu nome de domínio. A mensagem de e-mail solicitará que você copie um código exclusivo e cole-o em um link específico fornecido na mesma mensagem de e-mail.
Importante: Somente cinco endereços de e-mail são permitidos para a validação do domínio: admin@, administrator@, hostmaster@, webmaster@ e postmaster@.
Em alguns casos, a Autoridade de Certificação também pode permitir seu e-mail administrativo do WHOIS, mas SOMENTE SE o registro privado estiver desativado.
B. Método HTTP / HTTPS
Esse método não está disponível para certificados SSL curinga.
A validação HTTP consiste no upload de um arquivo de validação TXT em um local predefinido em seu site. É preciso garantir que você possa acessar esse arquivo e link de qualquer navegador da Web. Depois de prosseguir com esse método de validação de domínio, a CA executará uma verificação do seu site e procurará esse arquivo no link fornecido. Seu certificado SSL será aprovado na validação do domínio em poucos minutos depois que o sistema de rastreamento da CA encontrar o arquivo TXT em seu site.
O método de validação HTTPS é o mesmo método de validação descrito acima. Você deve escolher a opção HTTPS se já tiver um certificado SSL instalado em seu site.
C. Método DNS
Também é possível adicionar um registro de domínio predefinido ao seu registrador de domínios (o site onde você registrou seu nome de domínio). Certifique-se de que seu firewall não esteja bloqueando o robô de validação da CA.
O Sectigo e o GoGetSSL exigem o tipo de DNS CNAME, que tem a seguinte aparência:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
Já a DigiCert (Thawte, GeoTrust, RapidSSL) exige o tipo de DNS TXT, que tem a seguinte aparência:
yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
ou
dnsauth.yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
Observe que os registros DNS recém-adicionados levam de 10 a 48 minutos para serem propagados. Isso significa que você terá que esperar até 48 horas para passar na validação do domínio se optar por esse método. É por isso que recomendamos melhor os métodos Email, HTTP e HTTPS, pois eles permitem que você seja aprovado na validação do domínio instantaneamente.
ETAPA 2: Verificação do CAA
A partir de 8 de setembro de 2017, todas as Autoridades de Certificação (CAs) são obrigadas a respeitar sua política de CAA, como medida de segurança.
O registro da CAA deve permitir que a CA emita o SSL para o seu nome de domínio; caso contrário, o pedido será definido como Pendente até que você atualize o registro.
Por padrão, se nenhum registro de CAA for encontrado, qualquer CA poderá emitir SSL para o seu nome de domínio. Caso contrário, você deve atualizar seu registro no CAA.
Veja como fazer isso:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
Veja como testar o registro:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
Opcional (raro) – Validação de marca (verificação manual)
Em alguns casos, as ACs podem exigir verificação manual se seu pedido não cumprir alguma regra interna de validação de marca.
Leva cerca de 24 a 48 horas para passar por essa verificação manual, e o CA emitirá ou rejeitará uma ordem nesses casos.
Veja a seguir os motivos pelos quais seu pedido está em Validação de Marca.
Como alterar o método de validação do domínio?
Se você escolher um desses métodos de validação de domínio descritos acima e perceber que seu domínio não é validado, sempre poderá alterar o método de validação de domínio. Acesse este link para saber como fazer isso.
Copiar link
Você precisa ser aprovado na Validação Estendida ao comprar um novo certificado SSL EV ou ao reemitir/renovar um certificado SSL EV.
Ao mesmo tempo, o processo de conclusão da Validação Estendida é mais fácil nos anos seguintes, pois a Autoridade Certificadora tem mais informações sobre sua empresa no sistema dela, com base em suas solicitações anteriores de Certificados SSL EV.
Verifique as instruções de Renovação/Reemissão de EV.
Copiar link
 Você pode verificar se tem um certificado SSL de validação de organização observando os atributos do seu certificado SSL. A validação do negócio é igual à validação da organização. Dito isso, sempre que você vir “Validação de negócios”, isso também significa “Validação da organização”. Abra as duas capturas de tela à direita para ver onde você pode encontrar as informações sobre o tipo de validação do seu certificado SSL.
Diferentes marcas de certificados SSL têm diferentes procedimentos de validação da organização. Leia a seção que se aplica à marca do seu certificado SSL abaixo.
DigiCert (incluindo Thawte e GeoTrust)
Se você comprou um certificado SSL de validação de organização com a Thawte, GeoTrust, DigiCert, a autoridade de certificação trabalhará na validação da existência legal de sua organização por meio de bancos de dados públicos locais, como parte do processo de validação de organização. Isso pode levar de 1 a 3 dias úteis. Aguarde até que um dos representantes da autoridade de certificação entre em contato com você sobre qualquer informação adicional que eles precisem que você forneça.
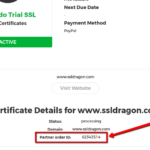 Se você não receber nenhuma resposta dos representantes da Autoridade de Certificação nos próximos 5 a 7 dias, ligue para +1 (877) 438-8776 para verificar o status do seu certificado SSL com a Autoridade de Certificação. Observe que a Thawte, a GeoTrust e a DigiCert são todas de propriedade da DigiCert e têm o mesmo número de telefone fornecido acima. Ao falar com eles, você precisará fornecer o “ID do pedido do parceiro”, que pode ser encontrado na página de detalhes do seu certificado SSL na sua conta do SSL Dragon. Veja a captura de tela à direita.
Sectigo/GoGetSSL
Envie os formulários necessários descritos abaixo para a Sectigo, abrindo um ticket no Sectigo Validation Center em https://sectigo.com/support. Clique em “Submit a ticket” (Enviar um tíquete), selecione Validation Department (Departamento de validação) e envie sua solicitação. Por favor, mencione seu “ID de pedido de parceiro” em sua mensagem.
Você pode encontrar seu “ID de pedido de parceiro” na página de detalhes do seu certificado SSL na sua conta do SSL Dragon. Veja a captura de tela à direita.
I. Novas ordens
ETAPA 1: Validação da organização
Para passar na validação da organização, talvez seja necessário fornecer um documento de registro oficial, como licença comercial, artigo de incorporação e/ou solicitação de registro.
Aqui estão as opções do BV:
A. Sem burocracia. A existência legal da sua empresa será verificada por meio do banco de dados público do governo usando o nome da sua empresa e seu número de registro/identificação exclusivo OU por meio de bancos de dados públicos verificados de terceiros, como GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK.
B. Documentação. Sua empresa será verificada usando:
ETAPA 2: Processo de retorno de chamada
A última etapa é um processo de retorno de chamada chamado Phone Validation. A Sectigo ligará para você e pedirá que confirme seu nome e peça para validar o número de telefone oficial da empresa.
Abaixo estão as 4 opções de retorno de chamada. Você não precisa fazer todas as quatro coisas de baixo para cima. Fazer apenas um deles será suficiente.
A. Bancos de dados de páginas amarelas. O Sectigo verifica seu número de telefone por meio de bancos de dados públicos de páginas amarelas.
B. DUNS. A segunda maneira é fornecer seu número DUNS ao Sectigo. Você pode obter o número DUNS de sua empresa neste site: https://www.dandb.com/. Se o Sectigo responder e disser que a sua listagem DUNS não contém um número de telefone, será necessário entrar em contato com a Dun & Bradstreet (em https://www.dandb.com/) e solicitar que eles “adicionem o número de telefone da sua empresa ao diretório de empresas e ao relatório”.
C. Banco de dados telefônico local. Se você não tiver um número DUNS, outra coisa que pode fazer é fornecer o número de registro da sua empresa para que o Sectigo verifique a sua empresa nos diretórios governamentais do seu país (por exemplo: Corporation Division, Companies House, Department of State, etc.). Observe que o Sectigo também desejará ver o número de telefone da sua empresa listado lá. Nem todos os diretórios governamentais têm os números de telefone das empresas. Se o diretório governamental permitir que você ligue para eles, envie um e-mail ou use o site deles para adicionar seu número de telefone, faça isso.
D. Parecer jurídico. Se as duas opções acima (2.1 e 2.2) não funcionarem para você, a terceira e última opção para validar seu número de telefone é pedir a um contador público certificado (CPA), a um tabelião latino ou a um advogado que escreva, assine e envie uma carta para a Sectigo confirmando o nome, o endereço e o número de telefone da sua empresa. Você pode encontrar os exemplos de cartas abaixo:
– Modelo de carta do contador
– Modelo de carta de parecer jurídico
II. Ordens de renovação/reemissão
Para reemissões e pedidos de renovação, em vez de seguir as etapas 1 e 2, é necessário entrar em contato com o Sectigo Validation Center em https://sectigo.com/support. Clique em “Submit a ticket” (Enviar um tíquete) ou escolha Live Chat, selecione Validation Department (Departamento de validação) e envie a seguinte solicitação (substitua os campos [] pelas informações correspondentes):
Motivo do tíquete: Validação
Número do pedido: [ ID do pedido do seu parceiro]
Assunto: Validação da organização
Prezado Sectigo!
Favor validar o pedido [Partner Order ID] usando o nome da empresa [Your Company Name], com [Registration/ID number] e [DUNS number].
A Sectigo entrará em contato com você para a Etapa 2 ou para qualquer atualização necessária da Etapa 1.
Copiar link
Alguns certificados SSL permitem que você proteja um endereço IP, mas somente se for um endereço IP público. O processo de validação de endereços IP é semelhante à validação de um nome de domínio, mas tem suas particularidades. Por isso, recomendamos que você siga as diretrizes abaixo.
GoGetSSL
ETAPA 1. Em primeiro lugar, você precisa configurar seu certificado SSL preenchendo o formulário de configuração na sua conta do SSL Dragon.
Importante! Ao configurar seu certificado, você será solicitado a gerar um CSR SEM nome comum. Veja aqui como fazer isso.
ETAPA 2. Mencione seu endereço IP/endereços IP no campo SANs.
Se você tiver apenas um endereço IP, basta inseri-lo no campo SANs, sem espaços ou caracteres extras, por exemplo:
123.34.34.234
Se você tiver 2 ou mais endereços IP (se tiver adquirido SANs adicionais), insira sua lista de endereços IP no campo SANs, com cada endereço IP separado por espaço, por exemplo:
123.34.34.234
124.34.24.234
Importante! Esta etapa é obrigatória. Como o CSR não tem endereço IP incluído em seus campos, é importante mencionar seu endereço IP/endereços IP no campo SANs. Caso contrário, se você deixar o campo SANs em branco, o certificado SSL não será mais configurado e você verá uma mensagem de erro.
OBSERVAÇÃO: se você precisar proteger um endereço IP e um nome de domínio, o GoGetSSL PublicIP SAN permite que você faça isso, mas precisa de configuração manual. Abra um tíquete conosco e envie-nos o CSR (sem nome comum), o endereço IP e o nome do domínio. Configuraremos o SSL manualmente e lhe forneceremos as instruções para validação adicional.
ETAPA 3. Depois que seu certificado estiver configurado, você deverá comprovar a propriedade ou o direito de usar esse endereço IP. Para isso, você precisa passar na validação HTTP/HTTPS do seu certificado SSL. A validação de e-mail ou DNS não está disponível para validação de IP. Para passar na validação HTTP/HTTPS, é necessário criar um arquivo .TXT que contenha o código de validação fornecido no campo “Content” (Conteúdo) na página de detalhes da página do seu certificado SSL. O “Conteúdo” que você deve adicionar ao arquivo .TXT é semelhante a este:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Em seguida, você deve fazer upload do arquivo TXT em um local do seu servidor parecido com este:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 deve ser substituído pelo endereço IP que você está tentando validar. Você pode ler as informações sobre como criar a pasta .well-known neste link: https://www.ssldragon.com/faq/create-well-known-folder/
Certifique-se de que é possível acessar esse arquivo e link de qualquer navegador da Web. Informe-nos quando fez o upload do arquivo TXT anexado em seu servidor, para que possamos executar uma varredura em seu site e procurar esse arquivo no link fornecido.
Se você seguir exatamente essas etapas, seu endereço IP será validado com êxito.
OBSERVAÇÃO: se você tiver um roteador para proteger em vez de um servidor, não há como fazer upload do arquivo TXT no roteador. A solução para obter a validação dos endereços IP é redirecionar o endereço IP para um servidor, colocar o arquivo TXT nesse servidor, passar na validação do IP e, em seguida, redirecionar o endereço IP de volta para o roteador.
Sectigo
ETAPA 1. Em primeiro lugar, você precisa configurar seu certificado SSL preenchendo o formulário de configuração na sua conta do SSL Dragon. Ao configurar seu certificado, você será solicitado a gerar um CSR ou inserir um CSR existente.
Certifique-se de incluir seu endereço IP como um “nome comum” (domínio/IP que você deseja proteger) em seu CSR.
ETAPA 2. Depois que seu certificado estiver configurado, você deverá comprovar a propriedade ou o direito de usar esse endereço IP. Para isso, você precisa passar na validação HTTP/HTTPS do seu certificado SSL. A validação de e-mail ou DNS não está disponível para validação de IP. Para passar na validação HTTP/HTTPS, é necessário criar um arquivo .TXT que contenha o código de validação fornecido no campo “Content” (Conteúdo) na página de detalhes da página do seu certificado SSL. O “Conteúdo” que você deve adicionar ao arquivo .TXT é semelhante a este:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Em seguida, você deve fazer upload do arquivo TXT em um local do seu servidor parecido com este:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 deve ser substituído pelo endereço IP que você está tentando validar. Você pode ler as informações sobre como criar a pasta .well-known neste link: https://www.ssldragon.com/faq/create-well-known-folder/
Certifique-se de que é possível acessar esse arquivo e link de qualquer navegador da Web. Informe-nos quando fez o upload do arquivo TXT anexado em seu servidor, para que possamos executar uma varredura em seu site e procurar esse arquivo no link fornecido.
Se você seguir exatamente essas etapas, seu endereço IP será validado com êxito.
OBSERVAÇÃO: se você tiver um roteador para proteger em vez de um servidor, não há como fazer upload do arquivo TXT no roteador. A solução para obter a validação dos endereços IP é redirecionar o endereço IP para um servidor, colocar o arquivo TXT nesse servidor, passar na validação do IP e, em seguida, redirecionar o endereço IP de volta para o roteador.
ETAPA 3. A última etapa para obter o certificado SSL para seu endereço IP é passar na validação comercial. Você pode encontrar instruções detalhadas sobre como fazer isso neste link: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Copiar link
A aprovação da validação da organização (OV) para um certificado de assinatura de código emitido pela Sectigo exige o seguinte:
Para concluir cada etapa, siga nosso guia sobre como validar um certificado Sectigo OV Code Signing.
Copiar link
Como reemitir um certificado SSL? (Exceto CPAC e assinatura de código)
Permitimos que você reemita seu certificado SSL por vários motivos, incluindo assinaturas SSL plurianuais.
Mas também é necessário reemitir seu SSL se você:
Certificados SSL de validação de domínio
Você pode reemitir seu certificado SSL na sua conta do SSL Dragon seguindo as próximas etapas:
Para certificados SSL de validação de domínio, seu certificado SSL será reemitido depois que você for aprovado na validação de domínio.
Certificados SSL de validação comercial
Para reemitir um certificado SSL de validação comercial, é necessário passar pelo mesmo processo de reconfiguração e validação de domínio descrito na seção “Validação de domínio” acima. Depois disso, você precisa passar por todo o processo de validação comercial novamente, de modo que a autoridade de certificação precisa verificar novamente a existência legal do seu nome de domínio, da empresa e do número de telefone da empresa. Você pode ler como passar no processo de Business Validation neste link.
Seu certificado BV SSL será reemitido depois que você passar novamente pelo processo de validação de negócios.
Certificados SSL de validação estendida
Para reemitir um certificado SSL de validação estendida, é necessário passar pelo mesmo processo de reconfiguração e validação de domínio descrito na seção “Validação de domínio” acima. Depois disso, você precisa passar por todo o processo de validação estendida novamente, de modo que a autoridade de certificação precisa verificar novamente a existência legal do seu nome de domínio, da empresa e do número de telefone da empresa. Você pode ler como passar no processo de Validação Estendida neste link.
Seu certificado EV SSL será reemitido depois que você passar novamente pelo processo de validação estendida.
Copiar link
O processo de renovação de seu certificado SSL é quase o mesmo que fazer um novo pedido. Você pode iniciar a renovação dentro de 30 dias antes da data de expiração.
A vida útil dos certificados SSL também está ficando mais curta. A validade máxima agora é de 200 dias (desde 15 de março de 2026), cairá para 100 dias a partir de 15 de março de 2027 e para 47 dias a partir de 15 de março de 2029.
Por isso, as renovações ocorrerão com mais frequência. O uso do ACME Certificate-as-a-Service pode automatizar o processo, ajudando você a evitar renovações perdidas e a manter seu certificado ativo sem trabalho manual.
Veja a seguir as etapas para renovar seu certificado SSL padrão (domínio/endereço IP):
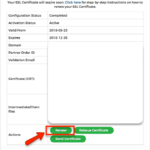
Observe:
Copiar link
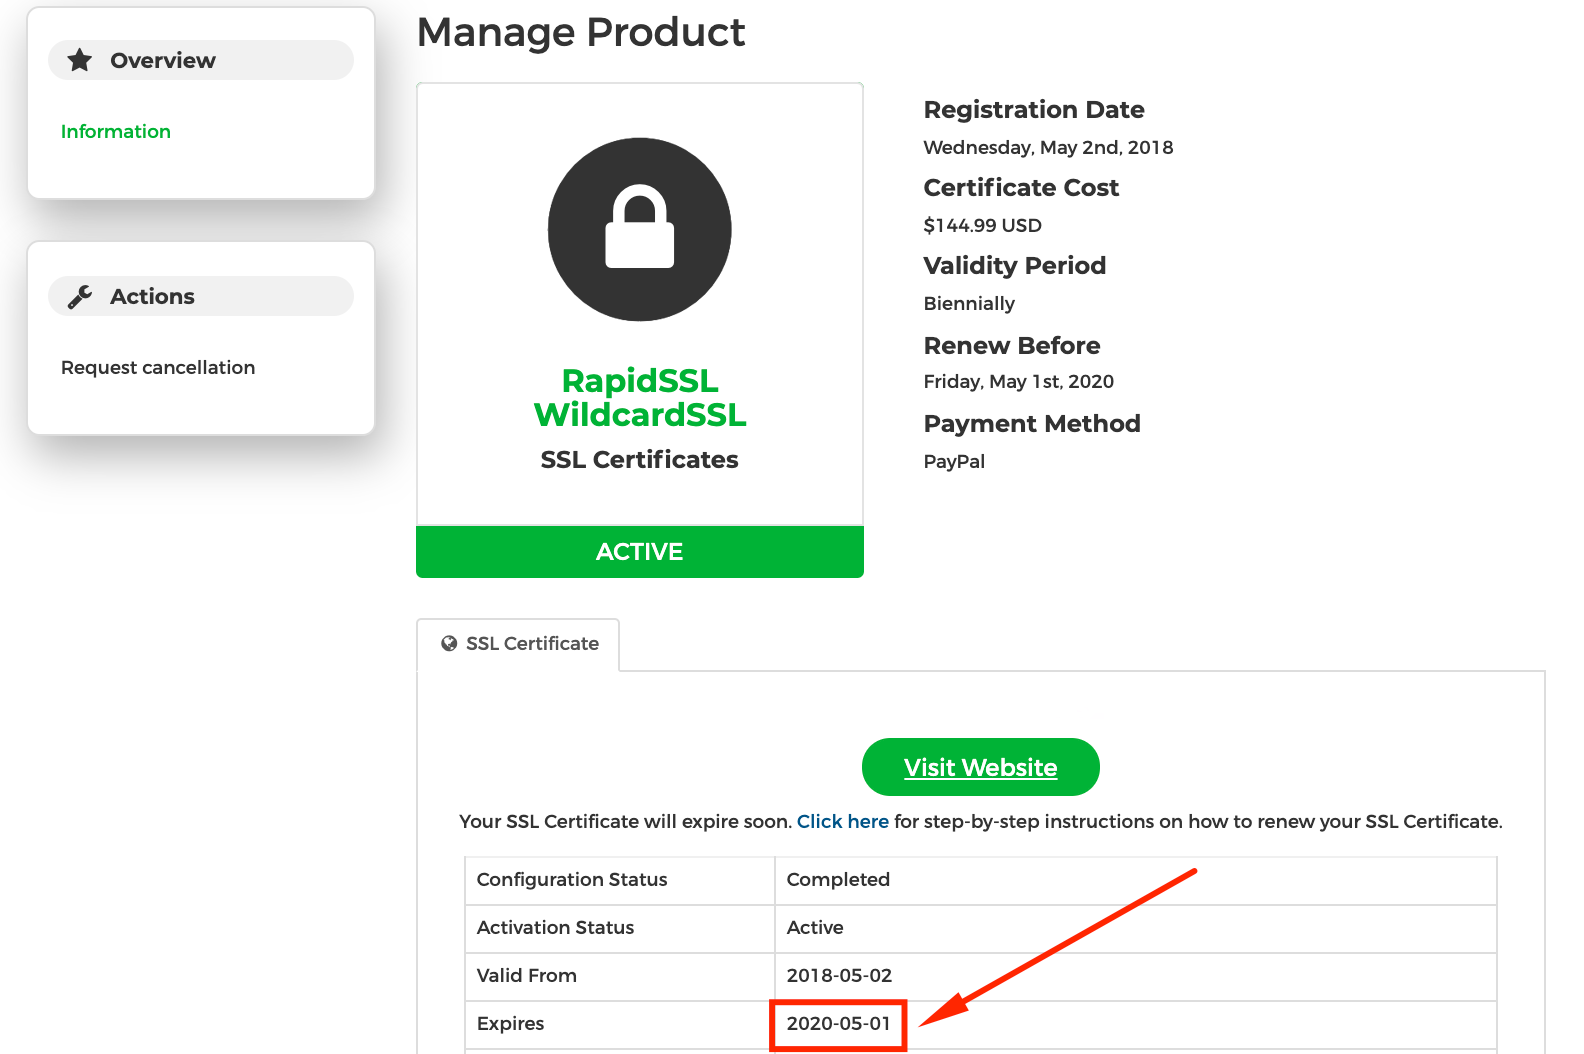 Você pode iniciar o processo de renovação do seu certificado SSL dentro de 30 dias antes da data de expiração.
Seu novo certificado SSL será conectado ao antigo, o que significa que todos os dias restantes do certificado SSL anterior serão adicionados ao novo.
Se você tiver um certificado SSL de validação de domínio, poderá renová-lo uma ou duas semanas antes da data de expiração do certificado SSL.
Seu certificado SSL expira na data de “Expiração”. Além disso, você deve planejar a renovação do certificado SSL com antecedência suficiente para conseguir instalá-lo em seu site e servidor antes que o certificado SSL atual expire.
Se você tiver um certificado SSL de validação comercial ou um certificado SSL de validação estendida, recomendamos renovar seu certificado SSL de 3 a 4 semanas antes da data de expiração, para que você tenha que passar novamente pela validação comercial ou pela validação estendida.
O processo de validação comercial ou de validação estendida é mais rápido ao renovar um certificado SSL do que ao obtê-lo pela primeira vez.
Lembre-se de que a vida útil dos certificados está ficando mais curta. O máximo agora é de 200 dias (desde 15 de março de 2026), cairá para 100 dias a partir de 15 de março de 2027 e para 47 dias a partir de 15 de março de 2029. Isso significa que você renovará os certificados com muito mais frequência do que antes.
Para evitar perder os prazos, você pode usar a opção Certificate-as-a-Service da ACME. Ela automatiza a emissão e a renovação, para que seus certificados permaneçam válidos e seu site permaneça seguro, sem rastreamento manual ou correções de última hora.
Copiar link
A revogação de certificados é o processo de invalidação de um certificado de assinatura de código antes da data de expiração programada. É uma prática recomendada padrão do setor de software revogar qualquer certificado de assinatura de código associado a uma violação de segurança, pois esse certificado pode conter código comprometido.
A Declaração de práticas de certificado da Sectigo
e o contrato de licença da Sectigo exigem que a empresa revogue qualquer certificado que, segundo seu conhecimento, possa ser usado para atividades ilegais ou desonestas.
Como o mesmo certificado pode ser usado tanto para fins corretos quanto para fins incorretos, a Sectigo depende de terceiros confiáveis para fornecer informações corretas sobre os certificados da Sectigo usados para malware.
A Sectigo pode revogar o certificado de assinatura de código nos seguintes casos:
Como Autoridade Certificadora, a Sectigo não pode confiar na autodeclaração de falsos positivos pelos proprietários de certificados de assinatura de código, pois eles podem não saber que seus certificados ou bens digitais estão comprometidos.
Fonte: Base de Conhecimento da Sectigo
Copiar link
Atualmente, os certificados SSL de qualquer tipo NÃO PODEM ser emitidos para indivíduos ou entidades comerciais nos seguintes países, sites ou nos seguintes domínios de nível superior (TLDs) com código de país. As jurisdições a seguir são restritas pelas leis de restrição à exportação dos EUA:
Fonte: Base de Conhecimento da Sectigo
Copiar link