


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Ao lidar com certificados SSL, você encontrará diferentes extensões de certificado. Uma extensão de arquivo é uma designação no final de um arquivo. Por exemplo, um certificado chamado “yourdomain.crt” tem uma extensão de certificado “.crt”. O “*” que colocamos na frente significa que o nome antes do ponto final pode ser qualquer coisa. O que importa para a identificação do tipo de extensão é apenas o que está após o ponto.
Abaixo está uma lista de extensões de certificado:
*CSR – Solicitação de assinatura de certificado – um bloco de texto codificado com seus dados de contato que deve ser gerado e enviado à CA durante o processo de pedido de SSL.
*CER ou *CRT – X.509 codificado em base64 Certificado – armazena um único certificado. Esse formato não é compatível com o armazenamento de chaves privadas.
*.PFX ou *.P12 – Formato de troca de informações pessoais – armazena chaves privadas e públicas e todos os certificados no caminho. Usado para exportar um certificado e manter a funcionalidade completa da chave privada.
*.DER – Certificado X.509 binário codificado por DER – armazena um único certificado. Esse formato não é compatível com o armazenamento de chaves privadas.
*.P7B ou *.P7R ou *.SPC – Padrão de sintaxe de mensagem criptográfica – armazenamento de todos os certificados no caminho e não armazena chaves privadas.
*PEM – Correio eletrônico com aprimoramento de privacidade – contêineres de certificados concatenados (combinados) frequentemente usados em instalações de certificados quando vários certificados que formam uma cadeia completa estão sendo importados como um único arquivo.
*CRL – Lista de revogação de certificados – designa um certificado que foi revogado.
Saiba mais sobre
formatos de certificado e ferramentas de conversão
com nosso guia detalhado.
Copiar link
Há certificados SSL de três tipos de validação:
(1) Certificados SSL de validação de domínio – são os certificados SSL mais baratos. Eles são os mais fáceis de obter e são emitidos em 3 a 5 minutos.
(2) Os certificados SSL de validação comercial exigem que você tenha uma empresa registrada. Quando os usuários clicarem no ícone de cadeado do seu certificado, eles verão o nome da sua empresa. Além disso, os Certificados de Validação Comercial vêm com um selo de site dinâmico, semelhante ao selo de site da Sectigo que temos no rodapé do nosso site. Elas são emitidas dentro de 1 a 3 dias úteis.
3) Certificados SSL de validação estendida – assim como os certificados de validação comercial, os certificados SSL de validação estendida exigem que você tenha uma empresa registrada e, quando os usuários clicarem no ícone de cadeado do seu certificado, verão o nome da sua empresa. Eles também vêm com um selo de site dinâmico semelhante ao do rodapé de nosso site. Eles são emitidos em um prazo de 1 a 5 dias úteis.
Além disso, com base no número de domínios ou subdomínios que você deseja proteger, é possível examinar Certificados SSL de um domínio que protegerá apenas um único nome de domínio ou subdomínio, Certificados SSL para vários domínios (SAN) que protege vários domínios e/ou subdomínios ao mesmo tempo, e o Certificados SSL curinga que protege um domínio e todos os seus subdomínios em um único certificado. Por fim, não se esqueça dos certificados SSL de assinatura de código, que assinarão, protegerão e protegerão seu software de ser infectado por malware e distribuído on-line.
Observe que todos esses tipos de Certificados SSL vêm com o mesmo nível de segurança e força de criptografia.
Copiar link
Você pode encontrar documentação detalhada sobre as práticas recomendadas de instalação dos certificados SSL no SSL Labs.
Copiar link
O que são planos de assinatura multianual de SSL?
No momento, os certificados podem ter validade de até 200 dias (desde 15 de março de 2026). A validade do SSL será alterada para 100 dias a partir de 15 de março de 2027 e, em seguida, para apenas 47 dias a partir de 15 de março de 2029.
No entanto, para que seu processo de gerenciamento de SSL seja mais rápido e econômico, as CAs e a SSL Dragon estão oferecendo planos de assinatura de SSL de 2 e 3 anos.
Isso significa que você ainda pode comprar um certificado SSL de 2 ou 3 anos e continuar a se beneficiar dos descontos de vários anos, mantendo a conformidade com os requisitos de SSL do Fórum do CAB.
Como funciona o SSL multianual?
Por motivos de segurança, seu certificado SSL é emitido inicialmente com uma validade máxima de 200 dias.
30 dias antes da expiração do seu certificado, o SSL Dragon, em nome da CA, notificará você e solicitará a reemissão do seu SSL para obter o certificado adicional (de substituição) de 1 ano, de acordo com o seu Plano de Assinatura.
Esta FAQ explica como reemitir seu certificado SSL, passo a passo.
Você precisará validar e instalar o SSL substituto:
a. Se você tiver um certificado SSL de validação de domínio, será necessária uma breve verificação do seu nome de domínio por e-mail, HTTP ou DNS para emitir o SSL de substituição de 1 ano.
b. Se você tiver um certificado SSL comercial ou estendido, também será necessário um processo adicional de verificação devalidação comercial/extensa e de retorno de chamada.
Você ainda pode reemitir o seu certificado a qualquer momento e quantas vezes quiser durante o seu Plano de Assinatura Multianual de SSL.
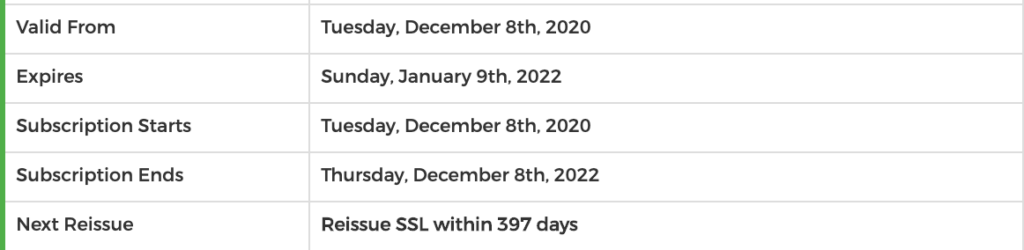
Na página do seu certificado SSL na conta do SSL Dragon, você encontrará todos os detalhes referentes ao seu plano de assinatura:
Copiar link
Para comprar um certificado Domain Validated, você não precisa fornecer nenhuma documentação. Você terá que confirmar a propriedade do domínio por meio de um simples e-mail, registro DNS ou autenticação baseada em arquivo (exceto certificados SSL curinga). Após a conclusão de um desses elementos, o certificado DV será assinado e liberado para você.
Copiar link
Se você gerou seu código CSR no Gerador de CSR em nosso site, então o CSR e a Chave Privada foram mostrados a você quando você gerou seu CSR. Eles também foram enviados para o endereço de e-mail que você incluiu no formulário de CSR que preencheu em nosso site. A mensagem que foi enviada para seu endereço de e-mail veio de [email protected] e tinha o seguinte assunto: “Seu código CSR e sua chave privada”.
Se você gerou o CSR no servidor, o código CSR e a chave privada foram fornecidos pelo servidor. Você precisava copiar ambos em seu computador ou e-mail e armazená-los em um local seguro. Em alguns casos, alguns servidores podem mostrar o código CSR e a chave privada e, ao mesmo tempo, armazenar esses dois códigos para você no servidor. Em outros casos, o servidor fornece apenas o código CSR e mantém a chave privada oculta no servidor.
Além disso, seu código CSR será exibido novamente quando o certificado SSL for emitido. Quando o certificado SSL for emitido e exibido na sua conta do SSL Dragon, ele também mostrará o código CSR que você usou para configurar o certificado SSL.
Copiar link
O certificado SSL Business Validation (BV), também chamado de Organization Validation (OV), é recomendado se você tiver um site de comércio eletrônico que seja uma empresa registrada. Além da validação do domínio realizada por e-mail, você terá que fornecer a documentação da empresa para receber a autenticação comercial. Durante esse processo de autenticação, a Autoridade de Certificação (CA) verificará se o seu negócio é realizado por uma empresa legítima e de boa-fé que opera no local fornecido. Como a validação é feita manualmente e envolve papelada, você receberá seu certificado SSL Business Validation dentro de um a três dias úteis.
Depois de receber a Validação comercial, o ícone “https” e o cadeado serão exibidos na barra de endereços do seu site. Esses sinais farão com que os clientes estejam mais dispostos a confiar a você suas informações pessoais e financeiras. No entanto, se a finalidade do seu site for realizar grandes vendas, oferecer produtos/serviços específicos ou executar transações financeiras, você deve considerar a compra do nosso certificado de Validação Estendida (EV).
Copiar link
Um certificado de assinatura de código é um arquivo digital que verifica a autenticidade e a integridade do software assinando-o digitalmente, garantindo que ele não tenha sido adulterado e que seja proveniente de uma fonte confiável. Veja como funciona um certificado de assinatura de código.
Copiar link
CSR significa “Certificate Signing Request” (Solicitação de assinatura de certificado). O código CSR representa uma mensagem de texto criptografada que uma pessoa ou empresa envia para a autoridade de certificação como parte da solicitação de um certificado SSL. O código CSR contém informações sobre você e sua empresa, que serão incluídas no certificado SSL que será emitido para você.
Copiar link
O certificado SSL de Validação de Domínio (DV) é a opção mais econômica para aumentar a segurança de seu blog, site pessoal ou de uma pequena empresa. Como não é necessária nenhuma documentação, o processo de aquisição do certificado de Validação de Domínio é muito rápido e fácil: você terá que provar que é o proprietário do domínio apenas respondendo a uma mensagem automática de e-mail. Após alguns minutos, você receberá o certificado SSL emitido, que poderá ser instalado imediatamente. Os sites com certificação Domain Validation podem ser identificados pelo cadeado exibido pela maioria dos navegadores da Web.
Recomenda-se o uso desse tipo de certificado SSL se você precisar comprovar que seu site está protegido, tendo uma conexão segura. Os certificados de validação de domínio não exibem a entidade legal, pois a identidade do proprietário do site não é verificada durante a emissão. Portanto, se você tem um site de comércio eletrônico ou um site que coleta dados pessoais dos usuários, considere comprar nossos certificados Business Validation (BV) ou Extended Validation (EV), que tornarão seu site mais confiável.
Copiar link