


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Bir SSL Sertifikası talep ederken, SSL Sertifikası talep ettiğiniz alan adının veya alt alan adının sahibi olduğunuzu veya bu alan adı üzerinde yönetim haklarına sahip olduğunuzu kanıtlamanız gerekir.
Önemli! 16 Haziran 2021 itibarıyla Sectigo, Alan Adı Kontrol Doğrulaması (DCV) için artık WHOIS tabanlı e-posta adreslerini kabul etmemektedir.
ADIM 1: Etki Alanı Doğrulaması (DV)
A. E-POSTA
Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert ve RapidSSL tarafından verilen bir SSL Sertifikanız varsa, e-posta adresinize gönderilen otomatik alan doğrulama mesajına yanıt vererek alan doğrulama işlemini tamamlayabilirsiniz. Size aralarından seçim yapabileceğiniz bir e-posta listesi verilecek ve otomatik alan doğrulama mesajı seçtiğiniz e-posta adresine gönderilecektir.
Sertifika Yetkilisinden alan adınızı nasıl doğrulayacağınıza (sahipliğini kanıtlayacağınıza) ilişkin talimatları içeren bir e-posta mesajı almanız için e-posta adresinizi (Spam klasörünüz dahil) her zaman kontrol edin. E-posta mesajı sizden benzersiz bir kodu kopyalamanızı ve aynı e-posta mesajında verilen belirli bir bağlantıya yapıştırmanızı isteyecektir.
Önemli: Etki alanı doğrulaması için yalnızca 5 e-posta adresine izin verilir: admin@, administrator@, hostmaster@, webmaster@ ve postmaster@.
Bazı durumlarda, Sertifika Yetkilisi idari e-postanıza WHOIS’ten de izin verebilir, ancak SADECE Özel kayıt devre dışı bırakılmışsa.
B. HTTP / HTTPS yöntemi
Bu yöntem Wildcard SSL Sertifikaları için Kullanılamaz
HTTP doğrulaması, web sitenizde önceden tanımlanmış bir konuma bir TXT doğrulama dosyası yüklemekten oluşur. Bu dosyaya ve bağlantıya herhangi bir web tarayıcısından erişebildiğinizden emin olmalısınız. Bu alan adı doğrulama yöntemine geçtiğinizde, CA web sitenizde bir tarama yapacak ve özellikle verilen bağlantıda bu dosyayı arayacaktır. CA’in tarayıcı sistemi web sitenizdeki TXT dosyasını bulduktan sonra SSL Sertifikanız birkaç dakika içinde alan doğrulamasını geçecektir.
HTTPS doğrulama yöntemi, yukarıda açıklanan doğrulama yönteminin aynısıdır. Web sitenizde zaten yüklü bir SSL Sertifikanız varsa HTTPS seçeneğini seçmelisiniz.
C. DNS yöntemi
Alan adı kayıt kuruluşunuza (alan adınızı kaydettiğiniz web sitesi) önceden tanımlanmış bir alan adı kaydı da ekleyebilirsiniz. Güvenlik duvarınızın CA’nın doğrulama robotunu engellemediğinden emin olun.
Sectigo ve GoGetSSL, aşağıdaki gibi görünen CNAME DNS türünü gerektirir:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
DigiCert (Thawte, GeoTrust, RapidSSL) ise TXT DNS türünü gerektirir, bu da aşağıdaki gibi görünür:
yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
veya
dnsauth.yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
Yeni eklenen DNS kayıtlarının yayılmasının 10-48 dakika arasında sürdüğünü lütfen unutmayın. Bu, bu yöntemi kullanırsanız alan adı doğrulamasını geçmek için 48 saate kadar beklemeniz gerekeceği anlamına gelir. Bu nedenle E-posta, HTTP ve HTTPS yöntemlerini daha çok öneriyoruz çünkü bu yöntemler alan adı doğrulamasını anında geçmenizi sağlayacaktır.
ADIM 2: CAA Kontrolü
8 Eylül 2017 itibariyle, tüm Sertifika Yetkilileri (CA’lar) bir güvenlik önlemi olarak CAA politikanıza saygı göstermekle yükümlüdür.
CAA kaydı, CA’nın alan adınız için SSL vermesine izin vermelidir, aksi takdirde siz kaydı güncelleyene kadar sipariş Beklemede olarak ayarlanır.
Varsayılan olarak, CAA kaydı bulunamazsa, herhangi bir CA alan adınız için SSL verebilir. Aksi takdirde, CAA kaydınızı güncellemeniz gerekir.
İşte nasıl yapılacağı:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
Kaydın nasıl test edileceği aşağıda açıklanmıştır:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
İsteğe Bağlı (Nadir) – Marka Doğrulama (Manuel Kontrol)
Bazı durumlarda, siparişiniz herhangi bir dahili Marka Doğrulama kuralını geçemezse CA’lar manuel doğrulama gerektirebilir.
Bu manuel kontrolden geçmek yaklaşık 24-48 saat sürer ve CA bu gibi durumlarda bir emir yayınlar ya da reddeder.
İşte siparişinizin Marka Doğrulaması altında olmasının nedenleri.
Etki alanı doğrulama yöntemi nasıl değiştirilir?
Yukarıda açıklanan alan adı doğrulama yöntemlerinden birini seçtiyseniz ve alan adınızın doğrulanmadığını görürseniz, alan adı doğrulama yönteminizi her zaman değiştirebilirsiniz. Bunu nasıl yapacağınızı öğrenmek için lütfen bu bağlantıya gidin.
Bağlantıyı Kopyala
Yeni bir EV SSL Sertifikası satın aldığınızda veya bir EV SSL Sertifikasını yeniden düzenlediğinizde/yenilediğinizde Genişletilmiş Doğrulamayı geçmeniz gerekir.
Aynı zamanda, Sertifika Yetkilisi önceki EV SSL Sertifikaları taleplerinize dayanarak sistemlerinde şirketiniz hakkında daha fazla bilgiye sahip olduğundan, Genişletilmiş Doğrulamayı tamamlama süreci sonraki yıllarda daha kolaydır.
Lütfen EV Yenileme/Yeniden Düzenleme talimatlarını kontrol edin.
Bağlantıyı Kopyala
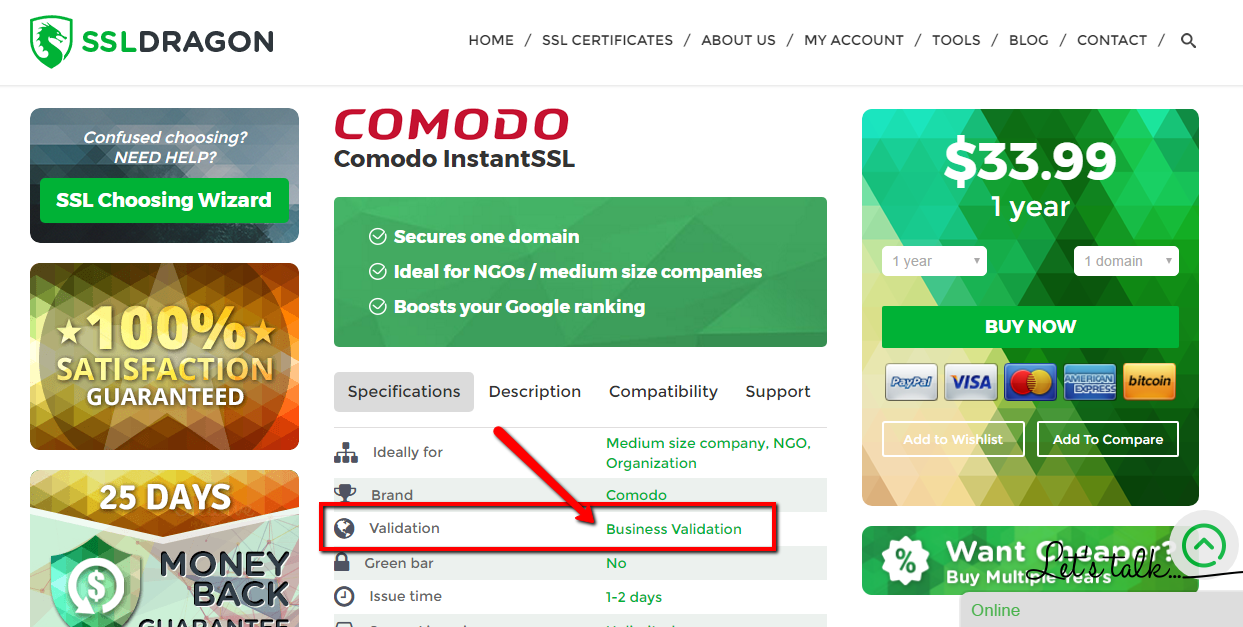
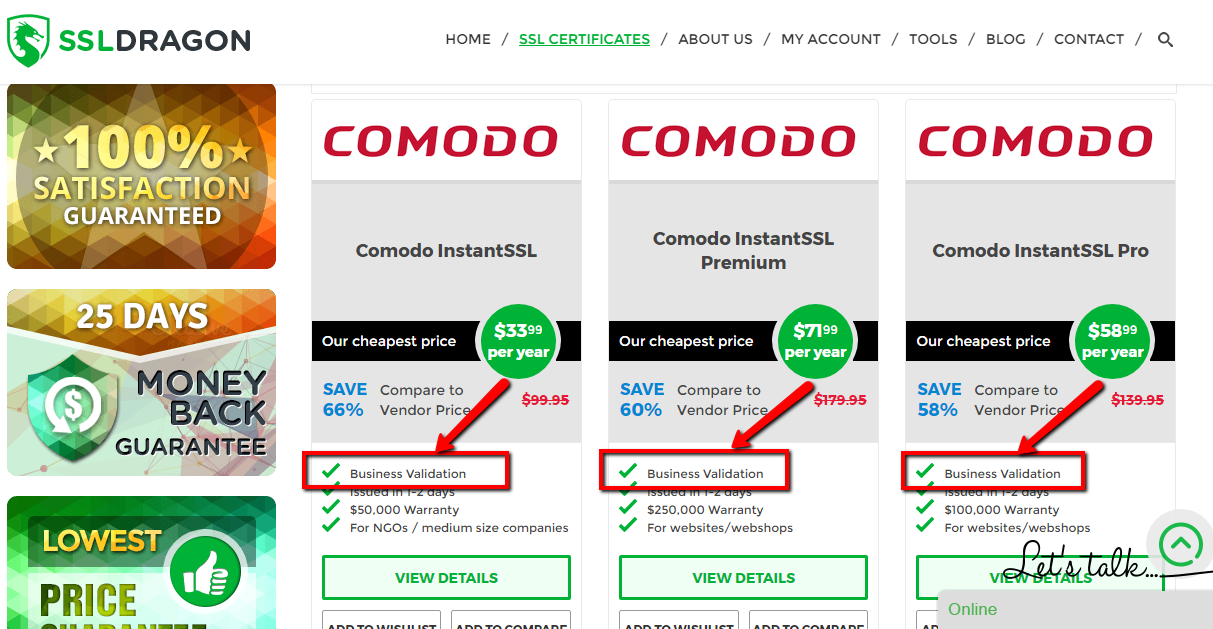 SSL Sertifikanızın özelliklerine bakarak bir Organizasyon Doğrulama SSL Sertifikasına sahip olup olmadığınızı kontrol edebilirsiniz. İşletme Doğrulaması, Organizasyon Doğrulamasına eşittir. Bu nedenle, “Business Validation” gördüğünüz her yerde bu aynı zamanda “Organization Validation” anlamına da gelir. SSL Sertifikanızın doğrulama türü ile ilgili bilgileri nerede bulabileceğinizi görmek için lütfen sağdaki iki ekran görüntüsünü açın.
Farklı SSL Sertifikası markalarının farklı Organizasyon Doğrulama prosedürleri vardır. Lütfen aşağıdaki SSL Sertifikası markanız için geçerli olan bölümü okuyun.
DigiCert (Thawte & GeoTrust dahil)
Thawte, GeoTrust, DigiCert ile bir Organizasyon Doğrulama SSL Sertifikası satın aldıysanız, sertifika yetkilisi Organizasyon Doğrulama sürecinin bir parçası olarak yerel kamu veritabanları aracılığıyla kuruluşunuzun yasal varlığını doğrulamak için çalışacaktır. Bu işlem 1-3 iş günü arasında sürebilir. Lütfen sertifika yetkilisi temsilcilerinden biri, sağlamanız gerekebilecek ek bilgiler hakkında sizinle iletişime geçene kadar bekleyin.
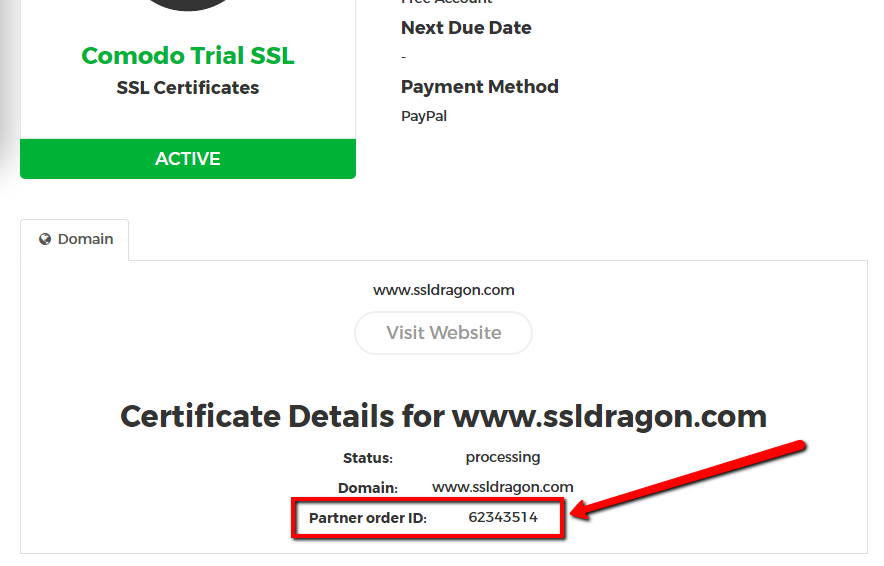 Önümüzdeki 5-7 gün içinde Sertifika Yetkilisi temsilcilerinden haber alamazsanız, SSL Sertifikanızın durumunu Sertifika Yetkilisi ile kontrol etmek için lütfen +1 (877) 438-8776 numaralı telefonu arayın. Thawte, GeoTrust ve DigiCert’in hepsinin DigiCert’e ait olduğunu ve hepsinin yukarıda verilen aynı telefon numarasına sahip olduğunu lütfen unutmayın. Onlarla konuştuğunuzda, SSL Dragon hesabınızdaki SSL Sertifikanızın ayrıntılar sayfasında bulabileceğiniz “İş Ortağı Sipariş Kimliği “ni vermeniz gerekecektir. Sağdaki ekran görüntüsüne bakın.
Sectigo/GoGetSSL
Lütfen aşağıda açıklanan gerekli formları https://sectigo.com/support adresinden Sectigo Validation Center ile bir bilet açarak Sectigo’ya gönderin. “Bilet gönder” seçeneğine tıklayın, Doğrulama Departmanını seçin ve talebinizi gönderin. Lütfen mesajınızda “İş Ortağı Sipariş Kimliğinizi” belirtin.
“İş Ortağı Sipariş Kimliğinizi” SSL Dragon hesabınızdaki SSL Sertifikanızın ayrıntılar sayfasında bulabilirsiniz. Sağdaki ekran görüntüsüne bakın.
I. Yeni Siparişler
ADIM 1: Organizasyon Doğrulaması
Organizasyon doğrulamasını geçmek için İşletme Ruhsatı, Kuruluş Maddesi veya Kayıt başvurusu gibi resmi bir kayıt belgesi sağlamanız gerekebilir.
İşte BV seçenekleri:
A. Evrak işi yok. Şirketinizin yasal varlığı, şirket adınız ve benzersiz Kayıt / Kimlik numaranız kullanılarak kamuya açık devlet veritabanı veya GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK gibi doğrulanmış kamuya açık 3. taraf veritabanları aracılığıyla kontrol edilecektir.
B. Evrak işleri. Şirketiniz kullanılarak doğrulanacaktır:
ADIM 2: Geri arama süreci
Son adım Telefon Doğrulama adı verilen bir geri arama işlemidir. Sectigo sizi arayacak ve resmi şirketin telefon numarasını doğrulamak için adınızı ve siparişinizi onaylamanızı isteyecektir.
Aşağıda 4 geri arama seçeneği bulunmaktadır. Aşağıdaki dört şeyi de yapmak zorunda değilsiniz. Sadece bir tanesini yapmanız yeterli olacaktır.
A. Sarı Sayfalar Veritabanları. Sectigo, telefon numaranızı herkese açık Sarı Sayfalar Veritabanları aracılığıyla doğrular.
B. DUNS. İkinci yol, DUNS numaranızı Sectigo’ya vermektir. Şirketinizin DUNS numarasını şu web sitesinden alabilirsiniz: https://www.dandb.com/. Eğer Sectigo size geri dönüş yapar ve DUNS listenizde telefon numarası olmadığını söylerse, Dun & Bradstreet ( https://www.dandb.com/ adresinden ) ile iletişime geçmeniz ve onlardan “şirketinizin telefon numarasını işletme rehberine ve rapora eklemelerini” istemeniz gerekir.
C. Yerel telefon veritabanı. Bir DUNS numaranız yoksa, yapabileceğiniz diğer şey, Sectigo’nun şirketinizi ülkenizin resmi dizinlerinde (örneğin: Corporation Division, Companies House, Department of State, vb.) kontrol etmesi için şirketinizin kayıt numarasını vermektir. Lütfen Sectigo’nun şirketinizin telefon numarasının da orada listelenmiş olduğunu görmek isteyeceğini unutmayın. Tüm resmi rehberlerde şirketlerin telefon numaraları bulunmaz. Eğer resmi rehber telefon numaranızı eklemek için onları aramanıza, e-posta göndermenize veya web sitelerini kullanmanıza izin veriyorsa, lütfen devam edin ve bunu yapın.
D. Yasal Görüş. Yukarıdaki iki seçenek (2.1 ve 2.2) sizin için işe yaramazsa, telefon numaranızı doğrulamak için üçüncü ve son seçenek, bir CPA’dan (Yeminli Mali Müşavir) veya bir Latin Noterden veya bir Avukattan (Avukat) şirket adınızı, adresinizi ve telefon numaranızı onayladıkları bir mektup yazmasını, imzalamasını ve Sectigo’ya göndermesini istemektir. Örnek mektupları aşağıda bulabilirsiniz:
– Örnek Muhasebeci Mektubu
– Örnek Yasal Görüş Mektubu
II. Yenileme/Yeniden Düzenleme Emirleri
Yeniden yayınlar ve yenileme siparişleri için, Adım 1 ve 2 yerine, https://sectigo.com/support adresinden Sectigo Validation Center ile iletişime geçmelisiniz. “Bilet gönder “e tıklayın veya Canlı Sohbet’i seçin, Doğrulama Departmanı’nı seçin ve aşağıdaki talebi gönderin (lütfen [] alanlarını ilgili bilgilerle değiştirin):
Bilet için sebep: Doğrulama
Sipariş numarası: [ İş Ortağı Sipariş Kimliğiniz]
Konu: Organizasyon Doğrulama
Sayın Sectigo!
Lütfen [Şirket Adınız] şirket adını kullanarak, [Kayıt/Kimlik numarası] ve [DUNS numarası ] ile [İş Ortağı Sipariş Kimliği ] siparişini doğrulayın.
Sectigo daha sonra 2. Adım veya 1. Adımda gerekli güncellemeler için sizinle iletişime geçecektir.
Bağlantıyı Kopyala
Bazı SSL Sertifikaları, yalnızca genel bir IP adresi olması durumunda bir IP adresini güvence altına almanıza izin verir. IP adresleri için doğrulama süreci, bir alan adının doğrulanmasına benzer, ancak kendine özgü özellikleri vardır. Bu nedenle aşağıdaki yönergeleri izlemenizi öneririz.
GoGetSSL
1. ADIM. Öncelikle, SSL Dragon hesabınızın içindeki yapılandırma formunu doldurarak SSL Sertifikanızı yapılandırmanız gerekir.
Önemli! Sertifikanızı yapılandırırken, Ortak Adı OLMAYAN bir CSR oluşturmanız istenecektir. Bunu nasıl yapacağınız aşağıda açıklanmıştır.
ADIM 2. SANs alanında IP adresinizi / IP adreslerinizi belirtin.
Yalnızca 1 IP adresiniz varsa, bunu SANs alanına fazladan boşluk veya karakter olmadan girin, örn:
123.34.34.234
2 veya daha fazla IP adresiniz varsa (ek SAN’lar satın aldıysanız), IP adresi listenizi SAN’lar alanına, her IP adresi boşluk bırakılarak eklenir, örn:
123.34.34.234
124.34.24.234
Önemli! Bu adım zorunludur. CSR’nin alanlarında IP adresi bulunmadığından, SANs alanında IP adresinizi / IP adreslerinizi belirtmeniz önemlidir. Aksi takdirde, SANs alanını boş bırakırsanız, SSL Sertifikası daha fazla yapılandırılmayacak ve bir hata mesajı göreceksiniz.
NOT: Bir IP adresini ve bir alan adını güvence altına almanız gerekiyorsa, GoGetSSL PublicIP SAN bunu yapmanıza izin verir, ancak manuel yapılandırma gerektirir. Lütfen bizimle bir bilet açın, CSR’yi (Ortak Ad Yok), IP adresini ve alan adını bize gönderin. SSL’yi manuel olarak yapılandıracağız ve size daha fazla doğrulama için talimatlar sağlayacağız.
ADIM 3. Sertifikanız yapılandırıldıktan sonra, bu IP adresinin sahipliğini veya kullanım hakkını kanıtlamanız gerekir. Bunu yapmak için, SSL Sertifikanız için HTTP/HTTPS doğrulamasını geçmeniz gerekir. IP doğrulaması için e-posta veya DNS doğrulaması mevcut değildir. HTTP/HTTPS doğrulamasını geçmek için, SSL Sertifikası sayfanızın ayrıntılar sayfasındaki “İçerik” alanında sağlanan doğrulama kodunu içeren bir .TXT dosyası oluşturmanız gerekir. .TXT dosyasına eklemeniz gereken “İçerik” şuna benzer:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Daha sonra TXT dosyasını sunucunuzda aşağıdaki gibi görünen bir konuma yüklemeniz gerekir:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1, doğrulamaya çalıştığınız IP adresi ile değiştirilmelidir. .well-known klasörünün nasıl oluşturulacağına ilişkin bilgileri şu bağlantıdan okuyabilirsiniz: https://www.ssldragon.com/faq/create-well-known-folder/
Bu dosyaya ve bağlantıya herhangi bir web tarayıcısından erişebildiğinizden emin olun. Ekteki TXT dosyasını sunucunuza ne zaman yüklediğinizi bize bildirin, böylece web sitenizde bir tarama yapabilir ve özellikle bu dosyayı verilen bu bağlantıda arayabiliriz.
Bu adımları tam olarak izlerseniz, IP adresinizin başarıyla doğrulanmasını sağlarsınız.
NOT: Sunucu yerine bir yönlendiriciniz varsa, TXT dosyasını yönlendiricinize yüklemenin bir yolu yoktur. IP adreslerinin doğrulanmasını sağlamanın çözümü, IP adresini bir sunucuya yeniden yönlendirmek, TXT dosyasını bu sunucuya koymak, IP doğrulamasını geçmek ve ardından IP adresini yönlendiriciye geri yönlendirmektir.
Sectigo
1. ADIM. Öncelikle, SSL Dragon hesabınızın içindeki yapılandırma formunu doldurarak SSL Sertifikanızı yapılandırmanız gerekir. Sertifikanızı yapılandırırken, bir CSR oluşturmanız veya mevcut bir CSR’yi girmeniz istenecektir.
Lütfen IP adresinizi CSR‘nize “ortak ad” (güvenliğini sağlamak istediğiniz alan/IP) olarak eklediğinizden emin olun.
2. ADIM Sertifikanız yapılandırıldıktan sonra, bu IP adresinin sahipliğini veya kullanım hakkını kanıtlamanız gerekir. Bunu yapmak için, SSL Sertifikanız için HTTP/HTTPS doğrulamasını geçmeniz gerekir. IP doğrulaması için e-posta veya DNS doğrulaması mevcut değildir. HTTP/HTTPS doğrulamasını geçmek için, SSL Sertifikası sayfanızın ayrıntılar sayfasındaki “İçerik” alanında sağlanan doğrulama kodunu içeren bir .TXT dosyası oluşturmanız gerekir. .TXT dosyasına eklemeniz gereken “İçerik” şuna benzer:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Daha sonra TXT dosyasını sunucunuzda aşağıdaki gibi görünen bir konuma yüklemeniz gerekir:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1, doğrulamaya çalıştığınız IP adresi ile değiştirilmelidir. .well-known klasörünün nasıl oluşturulacağına ilişkin bilgileri şu bağlantıdan okuyabilirsiniz: https://www.ssldragon.com/faq/create-well-known-folder/
Bu dosyaya ve bağlantıya herhangi bir web tarayıcısından erişebildiğinizden emin olun. Ekteki TXT dosyasını sunucunuza ne zaman yüklediğinizi bize bildirin, böylece web sitenizde bir tarama yapabilir ve özellikle bu dosyayı verilen bu bağlantıda arayabiliriz.
Bu adımları tam olarak izlerseniz, IP adresinizin başarıyla doğrulanmasını sağlarsınız.
NOT: Sunucu yerine bir yönlendiriciniz varsa, TXT dosyasını yönlendiricinize yüklemenin bir yolu yoktur. IP adreslerinin doğrulanmasını sağlamanın çözümü, IP adresini bir sunucuya yeniden yönlendirmek, TXT dosyasını bu sunucuya koymak, IP doğrulamasını geçmek ve ardından IP adresini yönlendiriciye geri yönlendirmektir.
ADIM 3. IP adresiniz için SSL Sertifikası almaya yönelik son adım, İşletme Doğrulamasını geçmektir. Bunun nasıl yapılacağına ilişkin ayrıntılı talimatları şu bağlantıda bulabilirsiniz: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Bağlantıyı Kopyala
Sectigo tarafından verilen bir kod imzalama sertifikası için Organizasyon Doğrulamasını (OV) geçmek aşağıdakileri gerektirir:
Her bir adımı tamamlamak için Sectigo OV Kod İmzalama sertifikasının nasıl doğrulanacağına ilişkin kılavuzumuzu izleyin.
Bağlantıyı Kopyala
SSL Sertifikası nasıl yeniden düzenlenir? ( CPAC ve Kod İmzalama hariç)
Çok Yıllı SSL Abonelikleri de dahil olmak üzere çeşitli nedenlerle SSL Sertifikanızı yeniden düzenlemenize izin veriyoruz.
Ancak aynı zamanda, SSL’nizi yeniden düzenlemeniz gerekir:
Alan Adı Doğrulama SSL Sertifikaları
Sonraki adımları izleyerek SSL Dragon hesabınızdan SSL Sertifikanızı yeniden düzenleyebilirsiniz:
Alan Adı Doğrulama SSL Sertifikaları için, alan adı doğrulamasını başarıyla geçtikten sonra SSL Sertifikanız yeniden düzenlenecektir.
İşletme Doğrulama SSL Sertifikaları
Bir İşletme Doğrulama SSL Sertifikasını yeniden düzenlemek için, yukarıdaki “Alan Adı Doğrulama” bölümünde açıklandığı gibi aynı yeniden yapılandırma ve alan adı doğrulama sürecinden geçmeniz gerekir. Bundan sonra, tüm İşletme Doğrulama sürecini tekrar geçmeniz gerekir, bu nedenle Sertifika Yetkilisinin alan adınızın, şirketinizin ve şirketinizin telefon numarasının yasal varlığını yeniden kontrol etmesi gerekir. İşletme Doğrulama sürecini nasıl geçeceğinizi bu bağlantıdan okuyabilirsiniz.
Business Validation sürecini tekrar geçtikten sonra BV SSL Sertifikanız yeniden düzenlenecektir.
Genişletilmiş Doğrulama SSL Sertifikaları
Bir Genişletilmiş Doğrulama SSL Sertifikasını yeniden düzenlemek için, yukarıdaki “Alan Adı Doğrulama” bölümünde açıklandığı gibi aynı yeniden yapılandırma ve alan adı doğrulama sürecinden geçmeniz gerekir. Bundan sonra, tüm Genişletilmiş Doğrulama sürecini tekrar geçmeniz gerekir, bu nedenle Sertifika Yetkilisinin alan adınızın, şirketinizin ve şirketinizin telefon numarasının yasal varlığını yeniden kontrol etmesi gerekir. Genişletilmiş Doğrulama sürecini nasıl geçeceğinizi bu bağlantıdan okuyabilirsiniz.
EV SSL Sertifikanız, Genişletilmiş Doğrulama sürecini tekrar geçtikten sonra yeniden düzenlenecektir.
Bağlantıyı Kopyala
SSL Sertifikanızı yenileme süreci, yeni bir sipariş vermekle hemen hemen aynıdır. Yenileme işlemini son kullanma tarihinden önceki 30 gün içinde başlatabilirsiniz.
SSL sertifika ömürleri de kısalıyor. Maksimum geçerlilik süresi şu anda 200 gün (15 Mart 2026’dan beri), 15 Mart 2027’den itibaren 100 güne ve 15 Mart 2029’dan itibaren 47 güne düşecek.
Bu nedenle, yenilemeler daha sık gerçekleşecektir. ACME Hizmet Olarak Sertifika’ yı kullanmak süreci otomatikleştirerek yenilemeleri kaçırmamanıza ve sertifikanızı manuel çalışma olmadan aktif tutmanıza yardımcı olabilir.
Standart (Alan adı/IP adresi) SSL Sertifikanızı nasıl yenileyeceğinize ilişkin adımları aşağıda bulabilirsiniz:
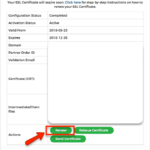
Lütfen unutmayın:
Bağlantıyı Kopyala
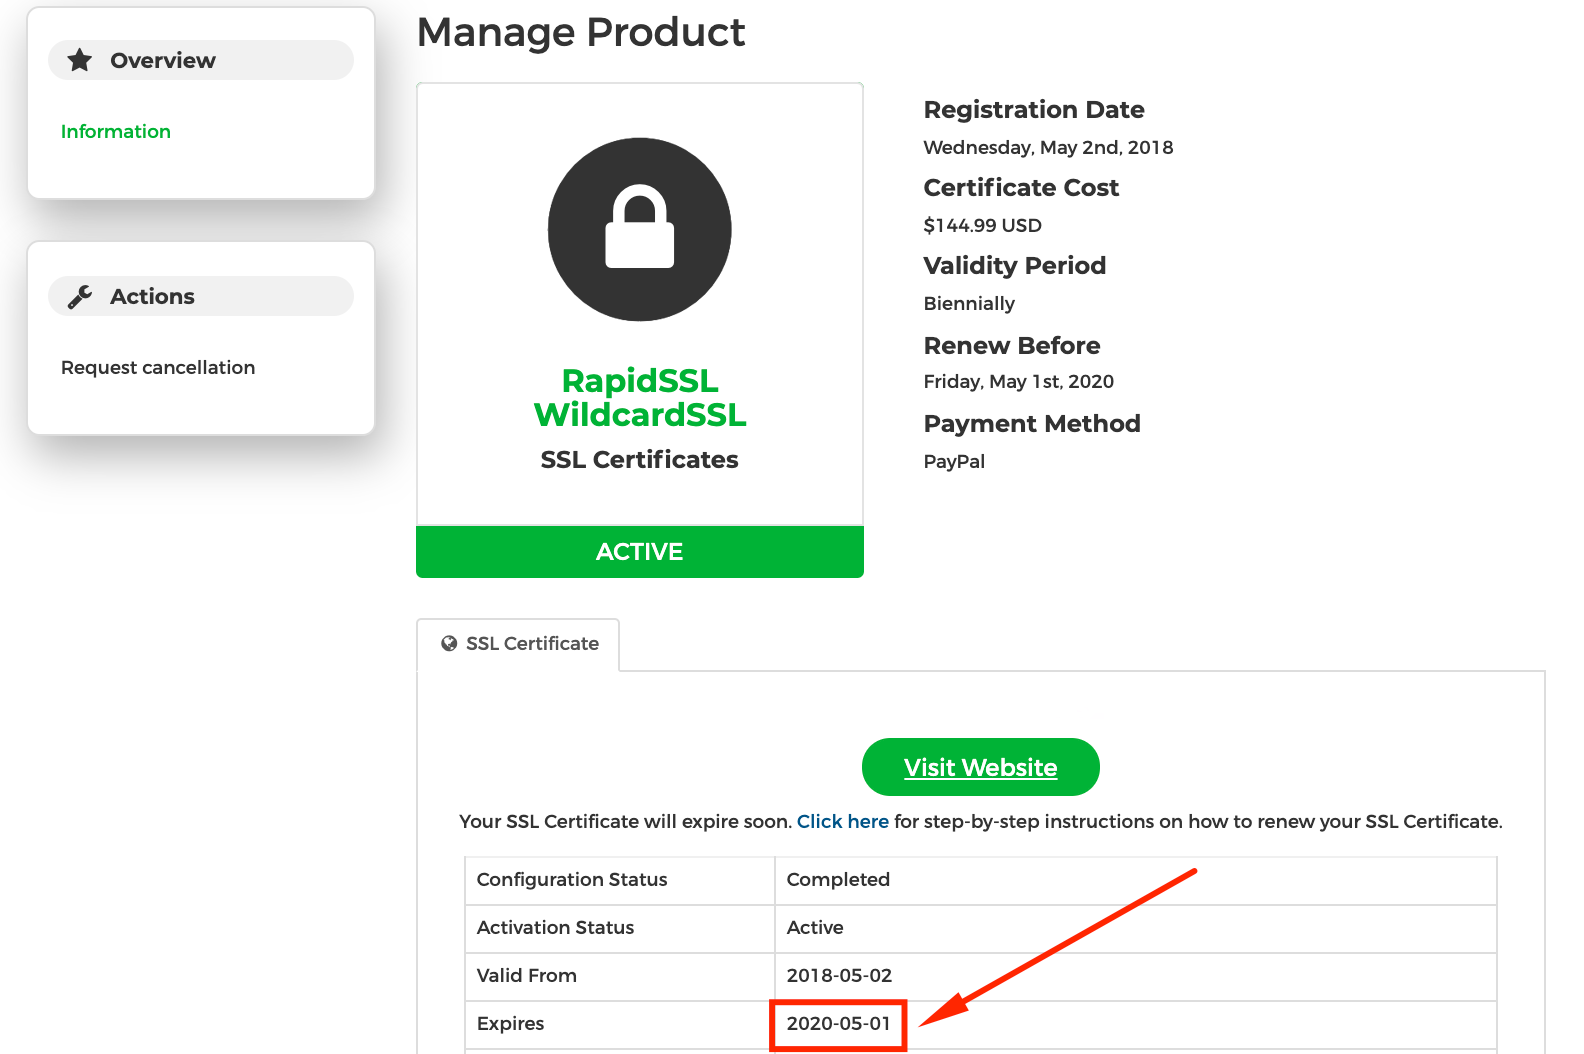 SSL Sertifikanızın son kullanma tarihinden önceki 30 gün içinde yenileme işlemini başlatabilirsiniz.
Yeni SSL Sertifikanız eskisine bağlanacaktır, bu da önceki SSL Sertifikasından kalan tüm günlerin yenisine ekleneceği anlamına gelir.
Domain Validation SSL Sertifik anız varsa, SSL Sertifikanızın son kullanma tarihinden 1-2 hafta önce SSL Sertifikanızı yenileyebilirsiniz.
SSL Sertifikanızın süresi “Son Kullanma” tarihinde sona erer. Ayrıca, mevcut SSL Sertifikanızın süresi dolmadan önce web sitenize ve sunucunuza yükleyebilmeniz için SSL Sertifikasını yeterince önceden yenilemeyi planlamalısınız.
Business Validation SSL Sertifik anız veya Extended Validation SSL Sertifikanız varsa, Business Validation veya Extended Validation’ı tekrar geçmeniz gerektiğinden, SSL Sertifikanızı son kullanma tarihinden 3-4 hafta önce yenilemenizi öneririz.
İşletme Doğrulama veya Genişletilmiş Doğrulama süreci, bir SSL Sertifikasını yenilerken ilk kez almaktan daha hızlıdır.
Sertifika ömürlerinin kısalmakta olduğunu unutmayın. Maksimum süre şu anda 200 gündür (15 Mart 2026’dan beri), 15 Mart 2027’den itibaren 100 güne ve 15 Mart 2029’dan itibaren 47 güne düşecektir. Bu, sertifikaları eskisinden çok daha sık yenileyeceğiniz anlamına gelir.
Son teslim tarihlerini kaçırmamak için ACME Hizmet Olarak Sertifika seçeneğini kullanabilirsiniz. Verme ve yenilemeyi otomatikleştirir, böylece sertifikalarınız geçerli kalır ve siteniz manuel takip veya son dakika düzeltmeleri olmadan güvende kalır.
Bağlantıyı Kopyala
Sertifika iptali, bir kod imzalama sertifik asının planlanan son kullanma tarihinden önce geçersiz kılınması işlemidir. Bir güvenlik ihlaliyle ilişkilendirilen herhangi bir kod imzalama sertifikasını iptal etmek yazılım endüstrisi standardı en iyi uygulamadır, çünkü bu sertifika potansiyel olarak tehlikeye atılmış kod içerebilir.
Sectigo’nun Sertifika Uygulamaları Beyanı ve lisans sözleşmesi, şirketin bilgisi dahilinde yasadışı veya dürüst olmayan faaliyetler için kullanılabilecek herhangi bir sertifikayı iptal etmesini gerektirir.
Aynı sertifika hem doğru hem de yanlış amaçlar için kullanılabileceğinden, Sectigo kötü amaçlı yazılım için kullanılan Sectigo sertifikaları hakkında doğru bilgi sağlamak için güvenilir üçüncü taraflara güvenir.
Sectigo, aşağıdaki durumlarda kod imzalama sertifikasını iptal edebilir:
Bir Sertifika Yetkilisi olarak Sectigo, sertifikalarının veya dijital ürünlerinin tehlikede olduğunu bilmeyebilecekleri için kod imzalama sertifikası sahiplerinin yanlış pozitifleri kendi kendilerine bildirmelerine güvenemez.
Kaynak: Sectigo’nun Bilgi Bankası
Bağlantıyı Kopyala
Şu anda, herhangi bir türdeki SSL sertifikaları aşağıdaki ülkelerdeki, web sitelerindeki veya aşağıdaki ülke kodu üst düzey alan adlarındaki (TLD’ler) bireylere veya ticari kuruluşlara VERİLEMEZ. Aşağıdaki yargı bölgeleri ABD İhracat kısıtlama yasaları tarafından kısıtlanmıştır:
Kaynak: Sectigo’nun Bilgi Bankası
Bağlantıyı Kopyala