


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Wenn Sie ein SSL-Zertifikat beantragen, müssen Sie nachweisen, dass Sie Eigentümer der Domain oder Subdomain sind, für die Sie ein SSL-Zertifikat beantragen, oder dass Sie die Verwaltungsrechte für diese Domain oder Subdomain haben.
Wichtig! Ab dem 16. Juni 2021 akzeptiert Sectigo keine WHOIS-basierten E-Mail-Adressen mehr für die Domain Control Validation (DCV).
SCHRITT 1: Bereichsvalidierung (DV)
A. EMAIL
Wenn Sie ein SSL-Zertifikat besitzen, das von Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert und RapidSSL ausgestellt wurde, können Sie die Domainvalidierung abschließen, indem Sie auf eine automatische Domainvalidierungsnachricht antworten, die an Ihre E-Mail-Adresse gesendet wird. Sie erhalten eine Liste von E-Mail-Adressen, aus der Sie auswählen können, und die automatische Nachricht zur Domainvalidierung wird an die von Ihnen gewählte E-Mail-Adresse gesendet.
Überprüfen Sie immer Ihre E-Mail-Adresse (einschließlich Ihres Spam-Ordners), damit Sie eine E-Mail-Nachricht von der Zertifizierungsstelle mit Anweisungen zur Validierung (zum Nachweis des Eigentums) Ihres Domänennamens erhalten. In der E-Mail-Nachricht werden Sie aufgefordert, einen eindeutigen Code zu kopieren und ihn über einen bestimmten Link in derselben E-Mail-Nachricht einzufügen.
Wichtig! Es sind nur 5 E-Mail-Adressen für die Domänenvalidierung zulässig: admin@, administrator@, hostmaster@, webmaster@ und postmaster@.
In einigen Fällen kann die Zertifizierungsstelle auch Ihre administrative E-Mail über WHOIS zulassen, aber NUR, wenn die private Registrierung deaktiviert ist.
B. HTTP/HTTPS-Verfahren
Diese Methode ist für Wildcard SSL-Zertifikate nicht verfügbar.
Die HTTP-Validierung besteht aus dem Hochladen einer TXT-Validierungsdatei an einen vordefinierten Ort auf Ihrer Website. Sie müssen sicherstellen, dass Sie diese Datei und den Link von jedem Webbrowser aus aufrufen können. Sobald Sie mit dieser Methode der Domainvalidierung fortfahren, führt die Zertifizierungsstelle einen Scan Ihrer Website durch und sucht insbesondere nach dieser Datei unter dem angegebenen Link. Ihr SSL-Zertifikat besteht die Domainvalidierung innerhalb weniger Minuten, nachdem das Crawler-System der CA die TXT-Datei auf Ihrer Website gefunden hat.
Die HTTPS-Validierungsmethode ist die gleiche wie die oben beschriebene Methode. Sie sollten die Option HTTPS wählen, wenn Sie bereits ein SSL-Zertifikat auf Ihrer Website installiert haben.
C. DNS-Verfahren
Sie können auch einen vordefinierten Domäneneintrag zu Ihrer Domänenregistrierungsstelle hinzufügen (die Website, auf der Sie Ihren Domänennamen registriert haben). Stellen Sie sicher, dass Ihre Firewall den Validierungsroboter der CA nicht blockiert.
Sectigo und GoGetSSL benötigen den DNS-Typ CNAME, der wie folgt aussieht:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
während DigiCert (Thawte, GeoTrust, RapidSSL) den DNS-Typ TXT verlangen, der wie folgt aussieht:
yourwebsite.com TXT „w34f54t4t45t354eer98rn4jf4449nfrf“
oder
dnsauth.yourwebsite.com TXT „w34f54t4t45t354eer98rn4jf4449nfrf“
Bitte beachten Sie, dass neu hinzugefügte DNS-Einträge zwischen 10 und 48 Minuten brauchen, um sich zu verbreiten. Das bedeutet, dass Sie bis zu 48 Stunden warten müssen, um die Domänenvalidierung zu bestehen, wenn Sie sich für diese Methode entscheiden. Deshalb empfehlen wir die E-Mail-, HTTP- und HTTPS-Methoden, weil sie es Ihnen ermöglichen, die Domainvalidierung sofort zu bestehen.
SCHRITT 2: CAA-Check
Seit dem 8. September 2017 sind alle Zertifizierungsstellen (CAs) verpflichtet, Ihre CAA-Richtlinie als Sicherheitsmaßnahme zu respektieren.
Der CAA-Eintrag sollte es der Zertifizierungsstelle ermöglichen, das SSL für Ihren Domänennamen auszustellen, andernfalls würde der Auftrag als „Pending“ (ausstehend) eingestellt, bis Sie den Eintrag aktualisieren.
Wenn kein CAA-Eintrag gefunden wird, kann jede CA standardmäßig SSL für Ihren Domainnamen ausstellen. Andernfalls sollten Sie Ihren CAA-Eintrag aktualisieren.
So wird es gemacht:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
So können Sie den Datensatz testen:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
Optional (selten) – Markenvalidierung (manuelle Prüfung)
In einigen Fällen können die Zertifizierungsstellen eine manuelle Überprüfung verlangen, wenn Ihre Bestellung die internen Regeln der Markenvalidierung nicht erfüllt.
Es dauert etwa 24-48 Stunden, bis diese manuelle Prüfung abgeschlossen ist, und die zuständige Behörde wird in solchen Fällen entweder einen Auftrag erteilen oder ablehnen.
Hier sind die Gründe, warum Ihre Bestellung unter Markenvalidierung steht.
Wie ändert man die Methode der Domänenvalidierung?
Wenn Sie eine der oben beschriebenen Methoden zur Domainvalidierung gewählt haben und feststellen, dass Ihre Domain nicht validiert wird, können Sie Ihre Domainvalidierungsmethode jederzeit ändern. Wie das geht, erfahren Sie unter diesem Link.
Link kopieren
Sie müssen die Extended Validation bestehen, wenn Sie ein neues EV SSL-Zertifikat kaufen oder ein EV SSL-Zertifikat neu ausstellen/verlängern.
Gleichzeitig ist der Abschluss der Extended Validation in den folgenden Jahren einfacher, da die Zertifizierungsstelle auf der Grundlage Ihrer früheren EV SSL-Zertifikatsanfragen mehr Informationen über Ihr Unternehmen in ihrem System hat.
Bitte beachten Sie die Hinweise zu Renew/Reissue EV.
Link kopieren
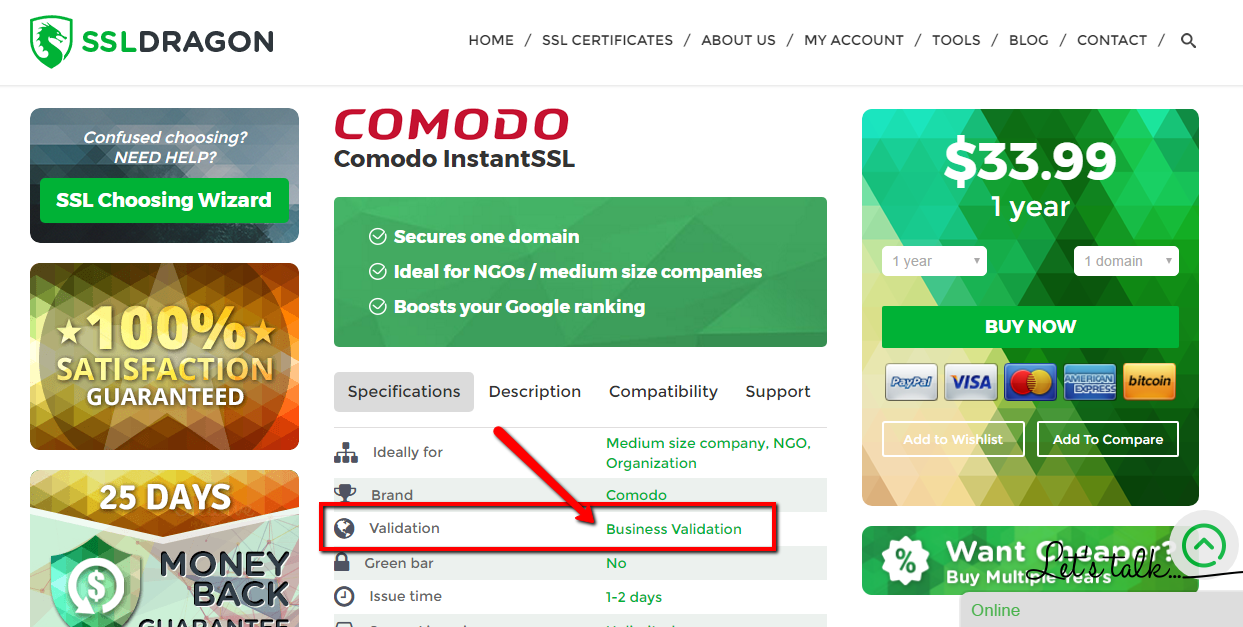
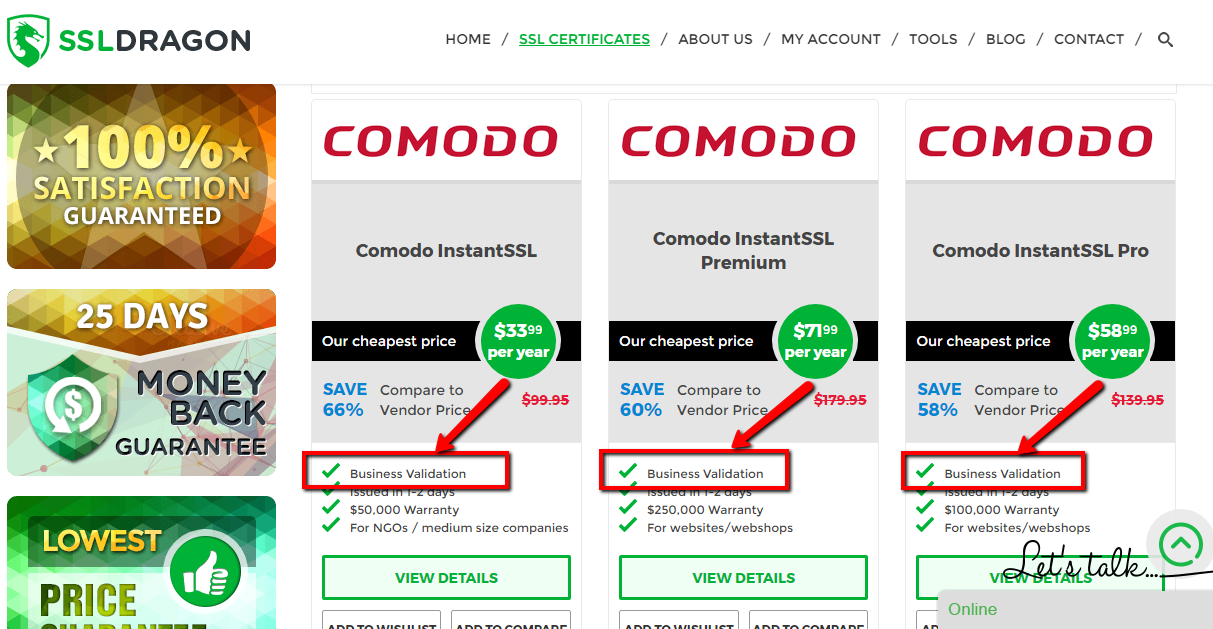 Sie können überprüfen, ob Sie ein Organization Validation SSL-Zertifikat besitzen, indem Sie sich die Attribute Ihres SSL-Zertifikats ansehen. Unternehmensvalidierung ist gleichbedeutend mit Organisationsvalidierung. Wo immer Sie „Unternehmensvalidierung“ sehen, ist damit auch „Organisationsvalidierung“ gemeint. Bitte öffnen Sie die beiden Screenshots auf der rechten Seite, um zu sehen, wo Sie die Informationen über den Validierungstyp Ihres SSL-Zertifikats finden können.
Verschiedene SSL-Zertifikatsmarken haben unterschiedliche Verfahren zur Organisationsvalidierung. Bitte lesen Sie den Abschnitt, der auf Ihre SSL-Zertifikatsmarke zutrifft, weiter unten.
DigiCert (einschließlich Thawte und GeoTrust)
Wenn Sie ein SSL-Zertifikat mit Organisationsvalidierung bei Thawte, GeoTrust oder DigiCert erworben haben, überprüft die Zertifizierungsstelle im Rahmen der Organisationsvalidierung die rechtliche Existenz Ihrer Organisation über lokale öffentliche Datenbanken. Dies kann zwischen 1-3 Arbeitstagen dauern. Bitte warten Sie, bis sich ein Vertreter der Zertifizierungsstelle mit Ihnen in Verbindung setzt, um weitere Informationen zu erfragen, die Sie ihm eventuell mitteilen müssen.
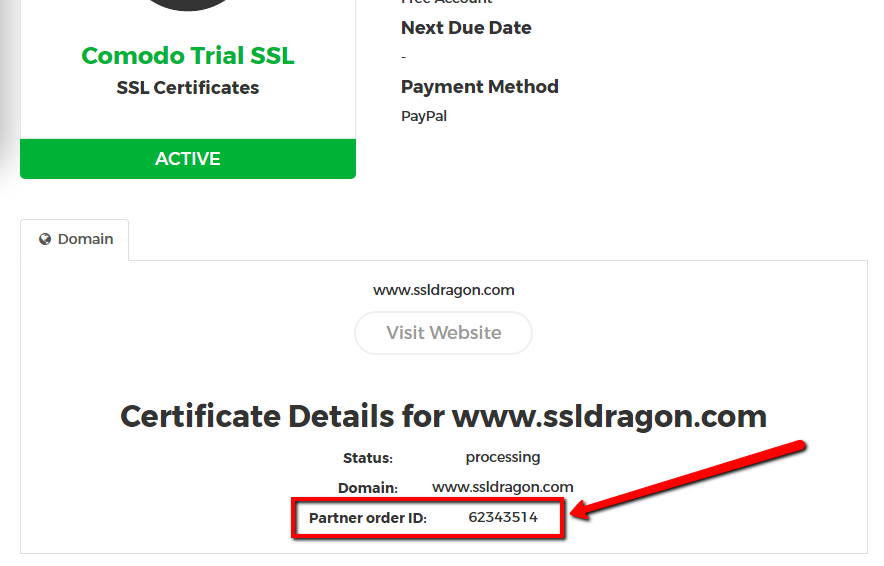 Wenn Sie in den nächsten 5-7 Tagen nichts von den Vertretern der Zertifizierungsstelle hören, rufen Sie bitte +1 (877) 438-8776 an, um den Status Ihres SSL-Zertifikats bei der Zertifizierungsstelle zu überprüfen. Bitte beachten Sie, dass Thawte, GeoTrust und DigiCert alle im Besitz von DigiCert sind und alle dieselbe Telefonnummer wie oben angegeben haben. Wenn Sie mit ihnen sprechen, müssen Sie die „Partner Order ID“ angeben, die Sie auf der Detailseite Ihres SSL-Zertifikats in Ihrem SSL Dragon-Konto finden können. Siehe den Screenshot auf der rechten Seite.
Sectigo/GoGetSSL
Bitte senden Sie die unten beschriebenen notwendigen Formulare an Sectigo, indem Sie ein Ticket im Sectigo Validation Center unter https://sectigo.com/support eröffnen . Klicken Sie auf „Ticket einreichen“, wählen Sie die Validierungsabteilung und reichen Sie Ihre Anfrage ein. Bitte geben Sie in Ihrer Nachricht Ihre „Partner Order ID“ an.
Sie finden Ihre „Partner Order ID“ auf der Detailseite Ihres SSL-Zertifikats in Ihrem SSL Dragon-Konto. Siehe den Screenshot auf der rechten Seite.
I. Neue Aufträge
SCHRITT 1: Validierung der Organisation
Um die Organisationsvalidierung zu bestehen, müssen Sie möglicherweise ein offizielles Registrierungsdokument vorlegen, z. B. eine Geschäftslizenz, eine Gründungsurkunde und/oder einen Registrierungsantrag.
Hier sind die BV-Optionen:
A. Kein Papierkram. Die rechtliche Existenz Ihres Unternehmens wird über eine öffentliche Regierungsdatenbank unter Verwendung Ihres Firmennamens und Ihrer eindeutigen Registrierungs-/Identifikationsnummer ODER über verifizierte öffentliche Datenbanken Dritter, wie GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK, überprüft.
B. Papierkram. Ihr Unternehmen wird anhand dieser Angaben überprüft:
SCHRITT 2: Rückrufverfahren
Der letzte Schritt ist ein Rückrufprozess namens Telefonvalidierung. Sectigo ruft Sie an und bittet Sie, Ihren Namen und Ihre Bestellung zu bestätigen, um die offizielle Telefonnummer des Unternehmens zu validieren.
Im Folgenden sind die 4 Rückrufoptionen aufgeführt. Sie müssen nicht alle vier Dinge von unten machen. Es reicht aus, wenn Sie nur eines von ihnen machen.
A. Datenbanken der Gelben Seiten. Sectigo überprüft Ihre Telefonnummer über öffentliche Gelbe-Seiten-Datenbanken.
B. DUNS. Die zweite Möglichkeit besteht darin, Ihre DUNS-Nummer an Sectigo zu übermitteln. Sie können die DUNS-Nummer Ihres Unternehmens von dieser Website abrufen: https://www.dandb.com/. Wenn Sectigo Ihnen mitteilt, dass Ihr DUNS-Eintrag keine Telefonnummer enthält, müssen Sie sich an Dun & Bradstreet (unter https://www.dandb.com/) wenden und sie bitten, „die Telefonnummer Ihres Unternehmens in ihr Unternehmensverzeichnis und in den Bericht aufzunehmen“.
C. Lokale Telefondatenbank. Wenn Sie keine DUNS-Nummer haben, können Sie auch die Registrierungsnummer Ihres Unternehmens angeben, damit Sectigo Ihr Unternehmen bei den staatlichen Verzeichnissen Ihres Landes überprüfen kann (z. B.: Corporation Division, Companies House, Department of State usw.). Bitte beachten Sie, dass Sectigo auch die Telefonnummer Ihres Unternehmens in der Liste sehen möchte. Nicht alle amtlichen Verzeichnisse enthalten die Telefonnummern der Unternehmen. Wenn das staatliche Verzeichnis es Ihnen erlaubt, dort anzurufen, eine E-Mail zu schicken oder Ihre Telefonnummer auf der Website anzugeben, dann tun Sie das bitte.
D. Rechtsgutachten. Wenn die beiden oben genannten Optionen (2.1 und 2.2) für Sie nicht in Frage kommen, besteht die dritte und letzte Möglichkeit, Ihre Telefonnummer zu bestätigen, darin, einen Wirtschaftsprüfer, einen Notar oder einen Rechtsanwalt zu bitten, ein Schreiben zu verfassen, zu unterschreiben und an Sectigo zu senden, in dem sie den Namen, die Adresse und die Telefonnummer Ihres Unternehmens bestätigen. Die Musterbriefe finden Sie unten:
– Muster eines Buchhalterbriefs
– Muster eines Rechtsgutachtens
II. Erneuerung/Neuausgabe von Aufträgen
Für Neuausstellungen und Verlängerungsaufträge müssen Sie sich anstelle von Schritt 1 und 2 an das Sectigo Validation Center unter https://sectigo.com/support wenden . Klicken Sie auf „Ticket einreichen“ oder wählen Sie den Live-Chat, wählen Sie die Validierungsabteilung und stellen Sie die folgende Anfrage (bitte ersetzen Sie die []-Felder durch die entsprechenden Angaben):
Grund für das Ticket: Validierung
Bestellnummer: [Ihre Partner-Bestell-ID]
Thema: Überprüfung der Organisation
Liebe Sectigo!
Bitte bestätigen Sie die Bestellung [Partner Order ID] Verwendung des Firmennamens [Your Company Name], mit [Registration/ID number] und [DUNS number].
Sectigo setzt sich dann mit Ihnen in Verbindung und bittet Sie um Schritt 2 oder eventuelle Aktualisierungen von Schritt 1.
Link kopieren
Bestimmte SSL-Zertifikate ermöglichen es Ihnen, eine IP-Adresse zu sichern, allerdings nur, wenn es sich um eine öffentliche IP-Adresse handelt. Der Validierungsprozess für IP-Adressen ist ähnlich wie die Validierung eines Domänennamens, hat aber seine Besonderheiten. Deshalb empfehlen wir Ihnen, die nachstehenden Leitlinien zu befolgen.
GoGetSSL
SCHRITT 1. Als erstes müssen Sie Ihr SSL-Zertifikat konfigurieren, indem Sie das Konfigurationsformular in Ihrem SSL Dragon-Konto ausfüllen.
Wichtig! Bei der Konfiguration Ihres Zertifikats werden Sie aufgefordert, eine CSR mit KEINEM Common Name zu erstellen. Hier ist die Vorgehensweise.
SCHRITT 2. Geben Sie Ihre IP-Adresse / IP-Adressen im Feld SANs an.
Wenn Sie nur eine IP-Adresse haben, geben Sie diese einfach in das Feld SANs ein, ohne zusätzliche Leerzeichen oder Zeichen, z. B.:
123.34.34.234
Wenn Sie über 2 oder mehr IP-Adressen verfügen (wenn Sie zusätzliche SANs erworben haben), fügen Sie Ihre IP-Adressenliste in das Feld SANs ein, wobei die einzelnen IP-Adressen durch Leerzeichen getrennt werden, z. B.:
123.34.34.234
124.34.24.234
Wichtig! Dieser Schritt ist obligatorisch. Da der CSR keine IP-Adresse in seinen Feldern enthält, ist es wichtig, Ihre IP-Adresse(n) im Feld SANs anzugeben. Wenn Sie das Feld SANs leer lassen, wird das SSL-Zertifikat nicht weiter konfiguriert und Sie erhalten eine Fehlermeldung.
HINWEIS: Wenn Sie eine IP-Adresse und einen Domainnamen sichern müssen, können Sie dies mit GoGetSSL PublicIP SAN tun, aber es muss manuell konfiguriert werden. Bitte eröffnen Sie ein Ticket bei uns und senden Sie uns den CSR (mit No Common Name), die IP-Adresse und den Domainnamen. Wir werden das SSL manuell konfigurieren und Ihnen die Anweisungen für die weitere Validierung geben.
SCHRITT 3. Sobald Ihr Zertifikat konfiguriert ist, müssen Sie den Besitz oder das Recht zur Nutzung dieser IP-Adresse nachweisen. Dazu müssen Sie die HTTP/HTTPS-Validierung für Ihr SSL-Zertifikat bestehen. E-Mail- oder DNS-Validierung sind für die IP-Validierung nicht verfügbar. Um die HTTP/HTTPS-Validierung zu bestehen, müssen Sie eine .TXT-Datei erstellen, die den Validierungscode enthält, der im Feld „Inhalt“ auf der Detailseite Ihres SSL-Zertifikats angegeben ist. Der „Inhalt“, den Sie der .TXT-Datei hinzufügen müssen, sieht ähnlich aus wie dieser:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Dann müssen Sie die TXT-Datei an einem Ort auf Ihren Server hochladen, der wie folgt aussieht:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 sollte durch die IP-Adresse ersetzt werden, die Sie zu validieren versuchen. Informationen zur Erstellung des Ordners .well-known finden Sie unter folgendem Link: https://www.ssldragon.com/faq/create-well-known-folder/
Stellen Sie sicher, dass Sie von jedem Webbrowser aus auf diese Datei und den Link zugreifen können. Teilen Sie uns mit, wann Sie die angehängte TXT-Datei auf Ihren Server hochgeladen haben, damit wir einen Scan Ihrer Website durchführen und unter dem angegebenen Link speziell nach dieser Datei suchen können.
Wenn Sie diese Schritte genau befolgen, können Sie Ihre IP-Adresse erfolgreich validieren lassen.
HINWEIS: Wenn Sie einen Router statt eines Servers haben, gibt es keine Möglichkeit, die TXT-Datei auf Ihren Router hochzuladen. Die Lösung für die Überprüfung der IP-Adressen besteht darin, die IP-Adresse auf einen Server umzuleiten, die TXT-Datei auf diesem Server abzulegen, die IP-Prüfung zu bestehen und dann die IP-Adresse wieder an den Router umzuleiten.
Sectigo
SCHRITT 1. Zunächst müssen Sie Ihr SSL-Zertifikat konfigurieren, indem Sie das Konfigurationsformular in Ihrem SSL Dragon-Konto ausfüllen. Bei der Konfiguration Ihres Zertifikats werden Sie aufgefordert, eine CSR zu erstellen oder eine vorhandene CSR einzugeben.
Bitte stellen Sie sicher, dass Sie Ihre IP-Adresse als „Common Name“ (Domain/IP, die Sie sichern möchten) in Ihrem CSR angeben.
SCHRITT 2. Sobald Ihr Zertifikat konfiguriert ist, müssen Sie den Besitz oder das Recht zur Nutzung dieser IP-Adresse nachweisen. Dazu müssen Sie die HTTP/HTTPS-Validierung für Ihr SSL-Zertifikat bestehen. E-Mail- oder DNS-Validierung sind für die IP-Validierung nicht verfügbar. Um die HTTP/HTTPS-Validierung zu bestehen, müssen Sie eine .TXT-Datei erstellen, die den Validierungscode enthält, der im Feld „Inhalt“ auf der Detailseite Ihres SSL-Zertifikats angegeben ist. Der „Inhalt“, den Sie der .TXT-Datei hinzufügen müssen, sieht ähnlich aus wie dieser:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Dann müssen Sie die TXT-Datei an einen Ort auf Ihrem Server hochladen, der wie folgt aussieht:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 sollte durch die IP-Adresse ersetzt werden, die Sie zu validieren versuchen. Informationen zur Erstellung des Ordners .well-known finden Sie unter folgendem Link: https://www.ssldragon.com/faq/create-well-known-folder/
Stellen Sie sicher, dass Sie von jedem Webbrowser aus auf diese Datei und den Link zugreifen können. Teilen Sie uns mit, wann Sie die angehängte TXT-Datei auf Ihren Server hochgeladen haben, damit wir einen Scan Ihrer Website durchführen und unter dem angegebenen Link speziell nach dieser Datei suchen können.
Wenn Sie diese Schritte genau befolgen, können Sie Ihre IP-Adresse erfolgreich validieren lassen.
HINWEIS: Wenn Sie einen Router statt eines Servers haben, gibt es keine Möglichkeit, die TXT-Datei auf Ihren Router hochzuladen. Die Lösung für die Überprüfung der IP-Adressen besteht darin, die IP-Adresse auf einen Server umzuleiten, die TXT-Datei auf diesem Server abzulegen, die IP-Prüfung zu bestehen und dann die IP-Adresse wieder an den Router umzuleiten.
SCHRITT 3. Der letzte Schritt, um das SSL-Zertifikat für Ihre IP-Adresse zu erhalten, ist das Bestehen der Business Validation. Eine ausführliche Anleitung dazu finden Sie unter folgendem Link: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Link kopieren
Das Bestehen der Organisationsvalidierung (OV) für ein von Sectigo ausgestelltes Code Signing-Zertifikat erfordert Folgendes:
Folgen Sie unserer Anleitung zur Validierung eines Sectigo OV Code Signing-Zertifikats, um die einzelnen Schritte auszuführen.
Link kopieren
Wie stellt man ein SSL-Zertifikat neu aus? (außer CPAC und Code Signing)
Wir ermöglichen Ihnen die Neuausstellung Ihres SSL-Zertifikats aus verschiedenen Gründen, einschließlich mehrjähriger SSL-Abonnements.
Aber auch Sie müssen Ihr SSL neu ausstellen, wenn Sie:
SSL-Zertifikate mit Domainvalidierung
Sie können Ihr SSL-Zertifikat über Ihr SSL Dragon-Konto neu ausstellen, indem Sie die folgenden Schritte ausführen:
Bei SSL-Zertifikaten mit Domainvalidierung wird Ihr SSL-Zertifikat neu ausgestellt, nachdem Sie die Domainvalidierung erfolgreich bestanden haben.
Business Validation SSL-Zertifikate
Um ein Business Validation SSL-Zertifikat neu auszustellen, müssen Sie denselben Rekonfigurations- und Domainvalidierungsprozess durchlaufen, wie im Abschnitt „Domainvalidierung“ oben beschrieben. Danach müssen Sie den gesamten Prozess der Unternehmensvalidierung erneut durchlaufen, d. h. die Zertifizierungsstelle muss die rechtliche Existenz Ihres Domänennamens, Ihres Unternehmens und der Telefonnummer Ihres Unternehmens erneut überprüfen. Unter diesem Link können Sie nachlesen, wie Sie den Business Validation-Prozess bestehen.
Ihr BV SSL-Zertifikat wird neu ausgestellt, nachdem Sie den Business Validation-Prozess erneut durchlaufen haben.
Extended Validation SSL-Zertifikate
Um ein Extended Validation SSL-Zertifikat neu auszustellen, müssen Sie denselben Rekonfigurations- und Domainvalidierungsprozess durchlaufen, wie im Abschnitt „Domainvalidierung“ oben beschrieben. Danach müssen Sie den gesamten Prozess der erweiterten Validierung erneut durchlaufen, d. h. die Zertifizierungsstelle muss die rechtliche Existenz Ihres Domänennamens, Ihres Unternehmens und Ihrer Telefonnummer erneut überprüfen. Unter diesem Link können Sie nachlesen, wie Sie die Erweiterte Validierung durchlaufen.
Ihr EV SSL-Zertifikat wird neu ausgestellt, nachdem Sie den Extended Validation-Prozess erneut durchlaufen haben.
Link kopieren
Das Verfahren zur Erneuerung Ihres SSL-Zertifikats ist fast dasselbe wie bei einer neuen Bestellung. Sie können die Erneuerung innerhalb von 30 Tagen vor dem Ablaufdatum beginnen.
Die Lebensdauer von SSL-Zertifikaten wird ebenfalls kürzer. Die maximale Gültigkeit beträgt jetzt 200 Tage (seit dem 15. März 2026), wird ab dem 15. März 2027 auf 100 Tage und ab dem 15. März 2029 auf 47 Tage sinken.
Because of this, renewals will happen more often. Using ACME Certificate-as-a-Service can automate the process, helping you avoid missed renewals and keeping your certificate active without manual work.
Hier sind die Schritte zur Erneuerung Ihres Standard-SSL-Zertifikats (Domain/IP-Adresse):
Bitte beachten:
Link kopieren
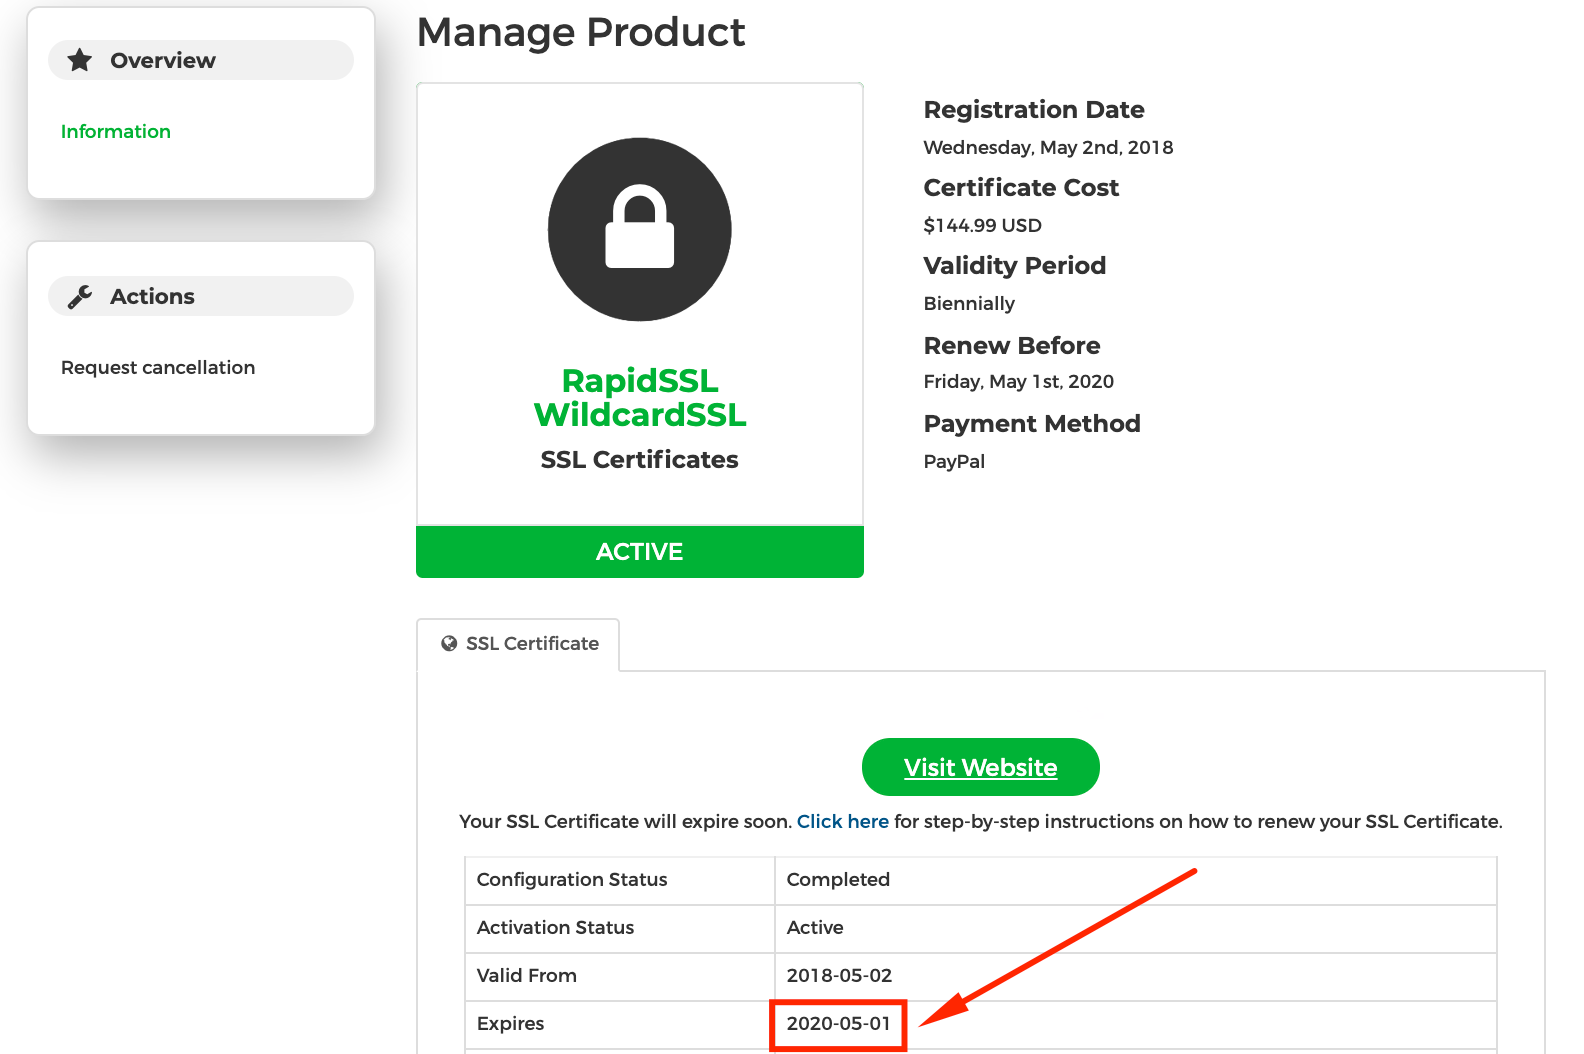 Sie können den Erneuerungsprozess für Ihr SSL-Zertifikat innerhalb von 30 Tagen vor dem Ablaufdatum starten .
Ihr neues SSL-Zertifikat wird mit dem alten verbunden, was bedeutet, dass alle verbleibenden Tage des vorherigen SSL-Zertifikats dem neuen hinzugefügt werden.
Wenn Sie ein SSL-Zertifikat mit Domainvalidierung besitzen , können Sie Ihr SSL-Zertifikat 1-2 Wochen vor dem Ablaufdatum Ihres SSL-Zertifikats erneuern.
Ihr SSL-Zertifikat läuft an seinem „Ablaufdatum“ ab. Außerdem sollten Sie die Erneuerung des SSL-Zertifikats so rechtzeitig planen, dass Sie es auf Ihrer Website und Ihrem Server installieren können, bevor Ihr aktuelles SSL-Zertifikat abläuft.
Wenn Sie ein Business Validation SSL-Zertifikat oder ein Extended Validation SSL-Zertifikat besitzen, empfehlen wir Ihnen, Ihr SSL-Zertifikat 3-4 Wochen vor dem Ablaufdatum zu erneuern, damit Sie die Business Validation oder Extended Validation erneut bestehen müssen.
Das Business Validation- oder Extended Validation-Verfahren ist bei der Erneuerung eines SSL-Zertifikats schneller als beim erstmaligen Erwerb.
Denken Sie daran, dass die Lebensdauer von Zertifikaten immer kürzer wird. Das Maximum beträgt jetzt 200 Tage (seit dem 15. März 2026), wird ab dem 15. März 2027 auf 100 Tage und ab dem 15. März 2029 auf 47 Tage sinken. Das bedeutet, dass Sie Zertifikate viel häufiger erneuern müssen als bisher.
Um das Verpassen von Fristen zu vermeiden, können Sie die Option ACME Certificate-as-a-Service nutzen. Sie automatisiert die Ausstellung und Erneuerung, so dass Ihre Zertifikate gültig bleiben und Ihre Website ohne manuelle Nachverfolgung oder Korrekturen in letzter Minute sicher bleibt.
Link kopieren
Der Widerruf eines Zertifikats ist der Vorgang, bei dem ein Code Signing-Zertifikat vor seinem geplanten Ablaufdatum ungültig gemacht wird. Es gehört zu den bewährten Praktiken der Softwarebranche, jedes Code Signing-Zertifikat zu widerrufen, das mit einer Sicherheitsverletzung in Verbindung gebracht wird, da dieses Zertifikat potenziell gefährdeten Code enthalten könnte.
Die Erklärung zu den Zertifizierungspraktiken von Sectigo
und die Lizenzvereinbarung sehen vor, dass das Unternehmen jedes Zertifikat widerruft, das nach seinem Wissen für illegale oder unehrliche Aktivitäten verwendet werden könnte.
Da ein und dasselbe Zertifikat sowohl für richtige als auch für falsche Zwecke verwendet werden kann, verlässt sich Sectigo auf glaubwürdige Dritte, um korrekte Informationen über die für Malware verwendeten Sectigo-Zertifikate bereitzustellen.
Sectigo kann das Code Signing-Zertifikat in den folgenden Fällen widerrufen:
Als Zertifizierungsstelle kann sich Sectigo nicht darauf verlassen, dass die Inhaber von Code Signing-Zertifikaten selbst Falschmeldungen melden, da sie möglicherweise nicht wissen, dass ihre Zertifikate oder digitalen Güter kompromittiert sind.
Quelle: Sectigos Wissensdatenbank
Link kopieren
Derzeit können SSL-Zertifikate jeglicher Art NICHT für Einzelpersonen oder Unternehmen in den folgenden Ländern, Websites oder den folgenden Ländercode-Top-Level-Domains (TLDs) ausgestellt werden. Die folgenden Länder unterliegen den US-Ausfuhrbeschränkungsgesetzen:
Quelle:
Sectigos Wissensdatenbank
Link kopieren