


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Wenn Sie sich mit SSL-Zertifikaten beschäftigen, werden Sie auf verschiedene Zertifikatserweiterungen stoßen. Eine Dateierweiterung ist eine Bezeichnung am Ende einer Datei. Ein Zertifikat mit dem Namen „yourdomain.crt“ hat zum Beispiel die Zertifikatserweiterung „.crt“. Das vorangestellte „*“ bedeutet, dass der Name vor dem Punkt beliebig sein kann. Für die Identifizierung des Erweiterungstyps ist nur das, was nach dem Punkt steht, von Bedeutung.
Nachstehend finden Sie eine Liste der Zertifikatserweiterungen:
*.CSR – Certificate Signing Request – ein verschlüsselter Textblock mit Ihren Kontaktdaten, den Sie während des SSL-Bestellvorgangs erstellen und an die Zertifizierungsstelle übermitteln müssen.
*CER oder *CRT – Base64-kodiertes X.509 Zertifikat – speichert ein einzelnes Zertifikat. Dieses Format unterstützt nicht die Speicherung von privaten Schlüsseln.
*.PFX oder *.P12 – Persönliches Informationsaustauschformat – speichert private und öffentliche Schlüssel und alle Zertifikate im Pfad. Wird verwendet, um ein Zertifikat zu exportieren und die volle Funktionalität des privaten Schlüssels beizubehalten.
*.DER – DER-kodiertes binäres X.509-Zertifikat – speichert ein einzelnes Zertifikat. Dieses Format unterstützt nicht die Speicherung von privaten Schlüsseln.
*.P7B oder *.P7R oder *.SPC – Kryptographischer Nachrichten-Syntax-Standard – Speicherung aller Zertifikate im Pfad und speichert keine privaten Schlüssel.
*PEM – Privacy-Enhanced Mail – verkettete (kombinierte) Zertifikatscontainer, die häufig bei Zertifikatsinstallationen verwendet werden, wenn mehrere Zertifikate, die eine vollständige Kette bilden, als eine einzige Datei importiert werden.
*.CRL – Zertifikatswiderrufsliste – kennzeichnet ein Zertifikat, das widerrufen wurde.
Erfahren Sie mehr über
Zertifikatsformate und Konvertierungstools
mit unserem ausführlichen Leitfaden.
Link kopieren
There are SSL Certificates of three validation types:
1) Domain Validation SSL-Zertifikate – sind die günstigsten SSL-Zertifikate. Sie sind am einfachsten zu bekommen und werden innerhalb von 3-5 Minuten ausgestellt.
2) Für Business Validation SSL-Zertifikate müssen Sie ein eingetragenes Unternehmen haben. Wenn Benutzer auf das Vorhängeschloss-Symbol für Ihr Zertifikat klicken, sehen sie Ihren Firmennamen. Außerdem sind die Business Validation-Zertifikate mit einem dynamischen Site-Siegel ausgestattet, ähnlich dem Sectigo-Site-Siegel, das wir in der Fußzeile unserer Website haben. Sie werden innerhalb von 1-3 Werktagen ausgestellt.
3) Extended Validation SSL-Zertifikate – genau wie die Business Validation-Zertifikate erfordern die Extended Validation SSL-Zertifikate, dass Sie ein registriertes Unternehmen haben, und wenn Benutzer auf das Vorhängeschloss-Symbol für Ihr Zertifikat klicken, sehen sie Ihren Firmennamen. Außerdem sind sie mit einem dynamischen Site-Siegel versehen, das dem in der Fußzeile unserer Website ähnelt. Sie werden innerhalb von 1-5 Arbeitstagen ausgestellt.
Je nachdem, wie viele Domains oder Sub-Domains Sie sichern möchten, können Sie sich auch die SSL-Zertifikate für eine Domain die nur einen einzigen Domänennamen oder eine Subdomäne sichert, Multi-Domain (SAN) SSL-Zertifikate die mehrere Domänen und/oder Subdomänen gleichzeitig sichern, und die Wildcard SSL-Zertifikate die eine Domäne und alle ihre Unterdomänen mit einem einzigen Zertifikat sichern. Vergessen Sie nicht die Code Signing SSL-Zertifikate, die Ihre Software signieren, sichern und davor schützen, dass sie mit Malware infiziert und dann online verbreitet wird.
Bitte beachten Sie, dass alle diese SSL-Zertifikatstypen genau dasselbe Sicherheitsniveau und dieselbe Verschlüsselungsstärke aufweisen.
Link kopieren
Eine ausführliche Dokumentation über die besten Installationsverfahren für SSL-Zertifikate finden Sie bei SSL Labs.
Link kopieren
Was sind mehrjährige SSL-Abonnementpläne?
Momentan können Zertifikate bis zu 200 Tage gültig sein (seit dem 15. März 2026). Ab dem 15. März 2027 wird die SSL-Gültigkeit auf 100 Tage und ab dem 15. März 2029 auf nur noch 47 Tage reduziert.
Um jedoch Ihren SSL-Verwaltungsprozess zeitsparend und kosteneffektiv zu gestalten, bieten die CAs und SSL Dragon Ihnen die 2-Jahres- und 3-Jahres-SSL-Abonnementpläne an.
Das bedeutet, dass Sie immer noch ein SSL-Zertifikat mit einer Laufzeit von 2 oder 3 Jahren kaufen können und weiterhin von den mehrjährigen Rabatten profitieren können, während Sie gleichzeitig die SSL-Anforderungen des CAB-Forums erfüllen.
Wie funktioniert das Multi-Year SSL?
Aus Sicherheitsgründen wird Ihr SSL-Zertifikat zunächst mit einer maximalen Gültigkeit von 200 Tagen ausgestellt.
30 Tage vor Ablauf Ihres Zertifikats benachrichtigt Sie SSL Dragon im Namen der Zertifizierungsstelle und bittet Sie, Ihr SSL-Zertifikat neu auszustellen, um das zusätzliche (Ersatz-)Zertifikat für 1 Jahr zu erhalten, entsprechend Ihrem Abonnementplan.
Diese FAQ erklärt Ihnen Schritt für Schritt, wie Sie Ihr SSL-Zertifikat neu ausstellen können.
Sie müssen das Ersatz-SSL validieren und installieren:
a. Wenn Sie ein Domain Validation SSL-Zertifikat besitzen, ist eine kurze Überprüfung Ihres Domainnamens per E-Mail, HTTP oder DNS erforderlich, um das 1-Jahres-Ersatz-SSL auszustellen.
b. Wenn Sie ein Business- oder Extended-SSL-Zertifikat besitzen, ist eine zusätzliche Business Validation/ExtendedValidation-Überprüfung und ein Rückrufverfahren erforderlich.
Sie können Ihr Zertifikat auch während Ihres mehrjährigen SSL-Abonnementplans jederzeit und so oft Sie möchten neu ausstellen.
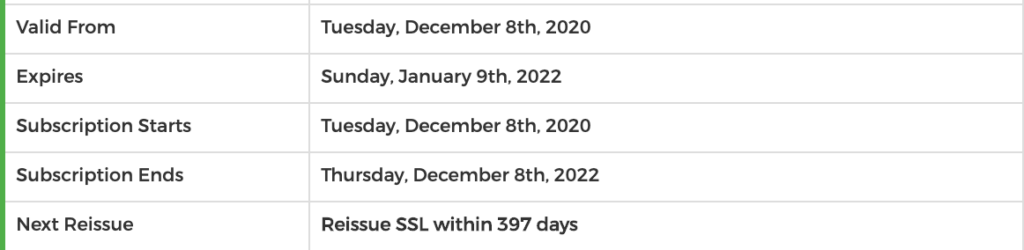
Auf der Seite Ihres SSL-Zertifikats im SSL Dragon-Konto finden Sie alle Details zu Ihrem Abonnementplan:
Link kopieren
Um ein Domain Validated-Zertifikat zu kaufen, müssen Sie keine Unterlagen vorlegen. Sie müssen den Besitz der Domäne durch eine einfache E-Mail, einen DNS-Eintrag oder eine dateibasierte Authentifizierung bestätigen (außer Wildcard-SSL-Zertifikate). Nach Abschluss eines dieser Elemente wird die DV-Bescheinigung unterzeichnet und Ihnen ausgehändigt.
Link kopieren
Wenn Sie Ihren CSR-Code mit dem CSR-Generator auf unserer Website generiert haben, wurden Ihnen sowohl der CSR als auch der private Schlüssel angezeigt, als Sie Ihren CSR generierten. Sie wurden auch an die E-Mail-Adresse geschickt, die Sie in dem CSR-Formular angegeben haben, das Sie auf unserer Website ausgefüllt haben. Die Nachricht, die an Ihre E-Mail-Adresse gesendet wurde, kam von [email protected] und hatte den folgenden Betreff: „Ihr CSR-Code und Ihr privater Schlüssel“.
Wenn Sie Ihre CSR auf Ihrem Server generiert haben, wurden Ihnen sowohl Ihr CSR-Code als auch Ihr privater Schlüssel von Ihrem Server zur Verfügung gestellt. Sie mussten beides auf Ihren Computer oder per E-Mail kopieren und an einem sicheren Ort aufbewahren. In einigen Fällen zeigen manche Server den CSR-Code und den privaten Schlüssel an und speichern beide Codes gleichzeitig auf dem Server. In anderen Fällen stellt Ihnen der Server nur den CSR-Code zur Verfügung und hält den privaten Schlüssel auf dem Server verborgen.
Außerdem wird Ihnen Ihr CSR-Code erneut angezeigt, wenn Ihr SSL-Zertifikat ausgestellt wird. Sobald das SSL-Zertifikat ausgestellt ist und in Ihrem SSL Dragon-Konto angezeigt wird, wird auch der CSR-Code angezeigt, den Sie zur Konfiguration Ihres SSL-Zertifikats verwendet haben.
Link kopieren
Das Business Validation (BV), auch Organization Validation (OV) genannt, SSL-Zertifikat wird empfohlen, wenn Sie eine E-Commerce-Website haben, die ein eingetragenes Unternehmen ist. Neben der Domänenvalidierung, die per E-Mail erfolgt, müssen Sie Unternehmensunterlagen vorlegen, um eine geschäftliche Authentifizierung zu erhalten. Während dieses Authentifizierungsprozesses überprüft die Zertifizierungsstelle (CA), ob Ihr Geschäft von einem rechtmäßigen, gutgläubigen Unternehmen betrieben wird, das an dem angegebenen Standort tätig ist. Da die Validierung manuell erfolgt und Papierkram erfordert, erhalten Sie Ihr Business Validation SSL-Zertifikat innerhalb von 1-3 Werktagen.
Nach Erhalt der Business Validation wird das Symbol „https“ und ein Vorhängeschloss in der Adressleiste Ihrer Website angezeigt. Diese Zeichen erhöhen die Bereitschaft der Kunden, Ihnen ihre persönlichen und finanziellen Daten anzuvertrauen. Wenn Ihre Website jedoch dazu dient, umfangreiche Verkäufe zu tätigen, bestimmte Produkte/Dienstleistungen anzubieten oder finanzielle Transaktionen durchzuführen, sollten Sie den Kauf unseres Extended Validation (EV)-Zertifikats in Betracht ziehen.
Link kopieren
Ein Code-Signing-Zertifikat ist eine digitale Datei, die die Authentizität und Integrität von Software durch digitale Signierung überprüft und damit sicherstellt, dass sie nicht manipuliert wurde und aus einer vertrauenswürdigen Quelle stammt. So funktioniert ein Code Signing-Zertifikat.
Link kopieren
CSR steht für „Certificate Signing Request„. Der CSR-Code ist eine verschlüsselte Textnachricht, die eine Person oder ein Unternehmen im Rahmen der Beantragung eines SSL-Zertifikats an die Zertifizierungsstelle sendet. Der CSR-Code enthält Informationen über Sie und Ihr Unternehmen, die in das SSL-Zertifikat, das Ihnen ausgestellt wird, aufgenommen werden.
Link kopieren
Das Domain Validation (DV) SSL-Zertifikat ist die günstigste Wahl, um die Sicherheit Ihres Blogs, Ihrer persönlichen Website oder der Website eines kleinen Unternehmens zu erhöhen. Der Erwerb des Domänenvalidierungszertifikats ist sehr schnell und einfach, da keine Papiere erforderlich sind: Sie müssen lediglich nachweisen, dass Sie der Inhaber der Domäne sind, indem Sie auf eine automatische E-Mail-Nachricht antworten. Nach ein paar Minuten erhalten Sie das ausgestellte SSL-Zertifikat, das Sie sofort installieren können. Websites mit Domain Validation-Zertifizierung sind an dem Vorhängeschloss zu erkennen, das die meisten Webbrowser anzeigen.
Diese Art von SSL-Zertifikaten wird empfohlen, wenn Sie nachweisen müssen, dass Ihre Website durch eine gesicherte Verbindung gesichert ist. Die Domainvalidierungszertifikate zeigen die juristische Person nicht an, da die Identität des Website-Inhabers bei der Ausstellung nicht überprüft wird. Wenn Sie also eine E-Commerce-Website oder eine Website haben, die personenbezogene Daten der Nutzer sammelt, sollten Sie den Kauf unserer Business Validation (BV) – oder Extended Validation (EV)- Zertifikate in Erwägung ziehen, die Ihre Website vertrauenswürdiger machen.
Link kopieren