


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Tutti i certificati SSL DigiCert richiedono che i clienti superino il processo di Business Validation o Extended Validation. Nei certificati SSL DigiCert, questi due processi di convalida sono identici. Nell’ambito del processo di convalida commerciale o di convalida estesa, devi fornire informazioni sulla tua azienda e il numero di telefono della stessa.
Numero DUNS
Devi fornire il tuo numero DUNS a DigiCert e il tuo profilo DUNS deve mostrare il tuo numero di telefono. Puoi controllare il numero/profilo DUNS della tua azienda su questo sito web: https://www.dandb.com/. Se vedi che il tuo elenco DUNS non contiene un numero di telefono, allora devi contattare
Tieni presente che dopo aver chiesto a DNB (Dun & Bradstreet) di aggiungere il tuo numero di telefono al tuo elenco DUNS, ci vorranno alcuni giorni per effettuare l’aggiornamento. Dovresti aspettarti di ricevere un messaggio di posta elettronica da DNB che ti comunica che il tuo profilo DUNS è stato aggiornato con successo. Il tuo numero di telefono inizierà a comparire nel tuo profilo DUNS sul sito https://www.dandb.com/ solo dopo aver ricevuto il messaggio di conferma da DNB.
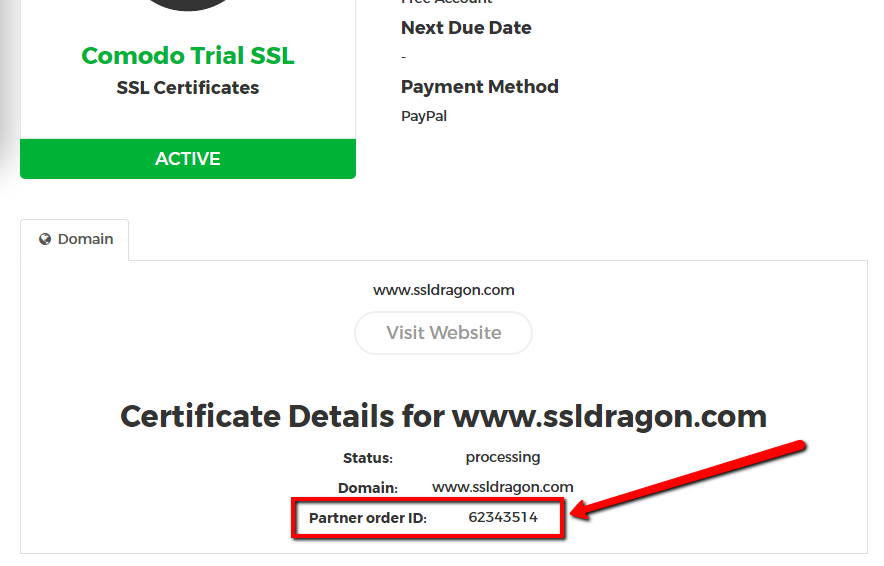 A questo punto, dovrai contattare DigiCert al numero +1 (877) 438-8776 e fornire il tuo ID ordine DigiCert e il tuo numero DUNS. Puoi trovare il tuo ID ordine DigiCert nella pagina dei dettagli del tuo certificato SSL all’interno del tuo account SSL Dragon. Vedi la schermata a destra.
DigiCert procederà con il processo di verifica della chiamata per verificare il tuo numero di telefono. Una volta completato, ti verrà rilasciato il certificato SSL DigiCert.
Lettera legale
Se l’aggiunta del numero di telefono all’elenco DUNS richiede troppo tempo, puoi chiedere a DigiCert di indicarti quali alternative hai per superare la convalida commerciale o la convalida estesa. DigiCert può inviarti un messaggio di posta elettronica con informazioni su una lettera legale che puoi scrivere, portare da un notaio per farla firmare e poi scansionarla e inviarla a DigiCert via e-mail. La lettera conterrà il nome della tua azienda, l’indirizzo e il numero di telefono. Una volta che DigiCert l’avrà ricevuta, ti richiamerà al numero che hai fornito nella lettera legale e poco dopo emetterà il tuo certificato SSL DigiCert. Anche altre autorità di certificazione adottano questa prassi, per cui fornire una lettera legale è un metodo comune per superare la Business Validation e la Extended Validation.
Copia link
Se ti stai ancora chiedendo quali sono i principali vantaggi di ciascun tipo di validazione (Domain Validation (DV), Business Validation (BV) e Extended Validation (EV)) e perché dovresti sceglierne uno rispetto a un altro, allora questa è la FAQ giusta per te. Ognuno di questi tipi di certificati SSL è stato creato tenendo conto di un certo livello di fiducia dei clienti:
Ora che conosci le principali differenze tra i certificati SSL Domain Validation (DV), Business Validation (BV) ed Extended Validation (EV), dovrebbe essere molto più facile per te scegliere quello più adatto a te.
Copia link
Il rinnovo SSL richiede l’acquisto di un nuovo certificato per il tuo dominio e la tua azienda. Per soddisfare i rigorosi standard del settore, le Autorità di Certificazione devono inserire la data di scadenza nel certificato. Ecco perché quando un certificato SSL scade, non è più valido e deve essere sostituito. È impossibile estendere la durata di un certificato SSL oltre il periodo stabilito dal forum CA/Browser.
Il ciclo di rinnovo si sta accelerando. I certificati hanno un limite di 200 giorni (a partire dal 15 marzo 2026), che si ridurrà a 100 giorni nel 2027 e a 47 giorni nel marzo 2029. Gestire i certificati manualmente non è una soluzione adatta, soprattutto per i domini multipli.
La soluzione è l’automazione basata su ACME. Ti toglie l’intero ciclo di vita dei certificati. Invece di tenere traccia delle date di scadenza, generare CSR e reinstallare i certificati ogni pochi mesi, tutto viene eseguito automaticamente in background.
Copia link
Per esportare il tuo certificato da Internet Explorer segui la procedura seguente:
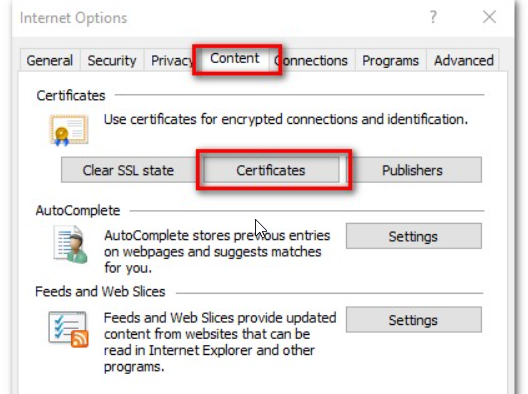
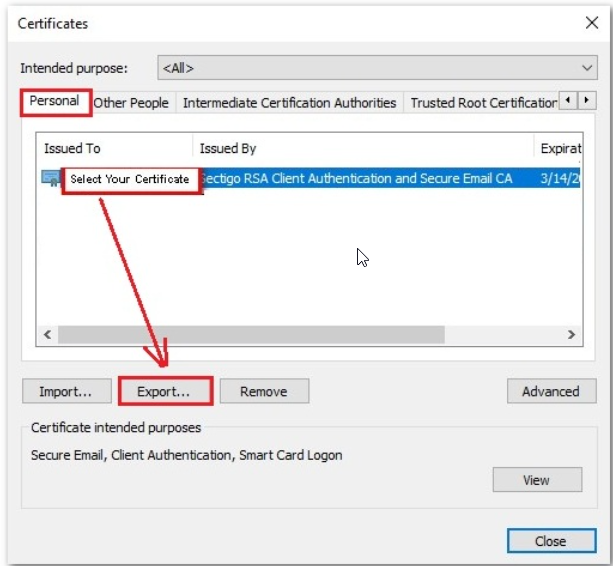
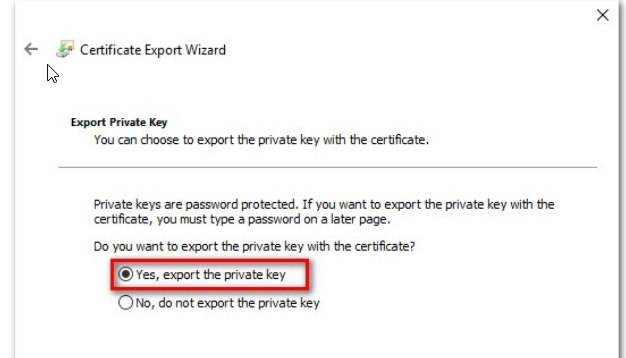
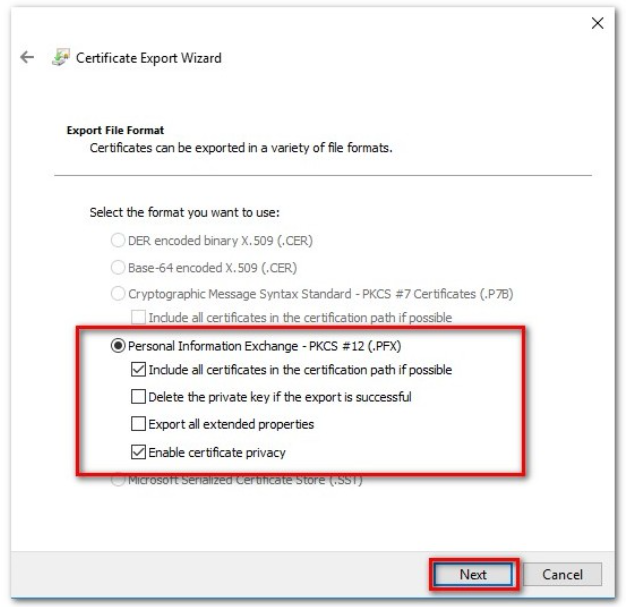
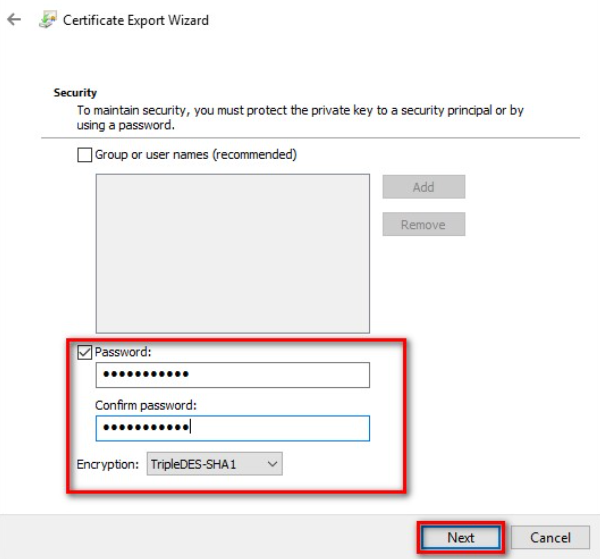
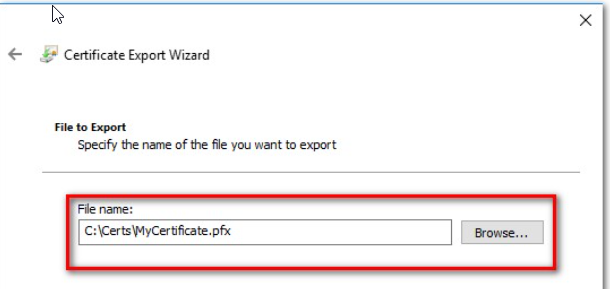
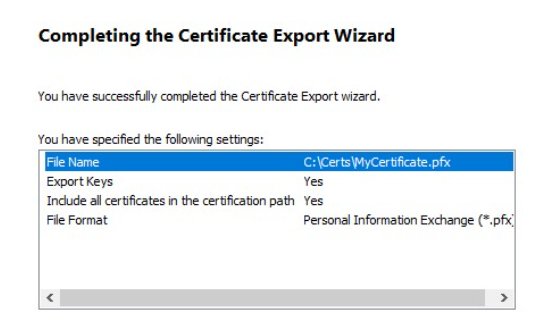
Fonte: Base di conoscenza di Sectigo
Copia link
I Certificati di Autenticazione Personale Sectigo sono stati progettati per i privati e le aziende che vogliono implementare le migliori pratiche di sicurezza web, come la crittografia di e-mail e documenti e l’autenticazione a due fattori degli utenti. Tuttavia, ogni certificato SSL CPAC è stato progettato per soddisfare una particolare esigenza. Proprio come i certificati SSL DV, BV ed EV, i certificati SSL CPAC sono caratterizzati da diversi requisiti di convalida che abilitano determinati campi del certificato:
In base alle tue reali esigenze, puoi decidere quale Certificato di Autenticazione Personale Sectigo è l’opzione migliore per te, garantendoti una maggiore sicurezza web della tua attività commerciale.
Per maggiori informazioni sui requisiti di convalida di ciascun tipo di certificato, consulta la sezione FAQ.
Copia link
Puoi ordinare un Certificato di Autenticazione Personale Sectigo (SPAC) per qualsiasi indirizzo e-mail valido. Di seguito sono riportati i requisiti di convalida per ogni tipo di Certificato di Autenticazione Personale:
La convalida richiede una risposta di sfida da parte tua, che viene inviata all’indirizzo e-mail da te indicato. Una volta seguite le istruzioni contenute nell’e-mail di sfida, il certificato viene rilasciato.
Per ottenere un certificato SPAC Pro, devi completare i seguenti passaggi:
Dopo aver completato le istruzioni contenute nell’e-mail di sfida, il certificato viene rilasciato.
La convalida per un’azienda richiede quanto segue:
Una volta completati i passaggi sopra descritti, il certificato viene rilasciato.
QIIS è l’acronimo di Qualified Independent Information Source (fonte di informazione indipendente qualificata): un database pubblico aggiornato che fornisce informazioni affidabili e accurate per le quali viene consultato. Esempi di QIIS sono gli elenchi telefonici locali o i servizi di credito commerciale di terze parti, come ad esempio Dun e Brandsheet.
QTIS (Qualified Tax Information Source) è un database governativo che contiene informazioni fiscali relative a organizzazioni private, entità commerciali o individui. Il numero di identificazione del datore di lavoro (EIN) è considerato un QTIS.
QGIS è l’acronimo di Qualified Government Information Source (fonte di informazione governativa qualificata), un database gestito da un’entità governativa che contiene registrazioni legali di aziende, depositi societari, marchi e brevetti.
Fonte: Base di conoscenza di Sectigo
Copia link
Non forniamo alcun supporto su come installare un certificato SSL. Esistono innumerevoli combinazioni di “provider di hosting X pannelli di hosting X sistemi operativi X tipi di server web X tecnologie X versioni di release” per cui non siamo in grado di fornire supporto per tutti.
Inoltre, ci sono troppi fattori da prendere in considerazione quando si installa un certificato SSL perché la configurazione sia corretta e sicura. Per questo motivo, preferiamo gentilmente rifiutare di fornire istruzioni per l’installazione di un SSL al telefono, via e-mail o tramite il sistema di ticketing.
Ecco tre link da cui puoi iniziare la ricerca su come utilizzare il tuo certificato SSL con Outlook / Office 365:
– Installazione di un certificato SSL
– Installazione di un certificato CPAC
– Installazione di un certificato CPAC. FAQ sull’installazione di SSL
Ci sono molte informazioni online sulla configurazione del tuo server, quindi potresti voler dare un’occhiata anche a questo aspetto. In alternativa, ti consigliamo di assumere uno sviluppatore web o un sistemista che abbia già installato certificati SSL in passato.
Copia link
Il certificato multidominio può essere attivato inizialmente per il nome di dominio principale.
Se desideri aggiungere altri domini in un secondo momento, devi riemettere il certificato nel tuo account SSLDragon.com e aggiungere l’elenco dei SAN (domini aggiuntivi) nel campo SAN, al momento della riemissione.
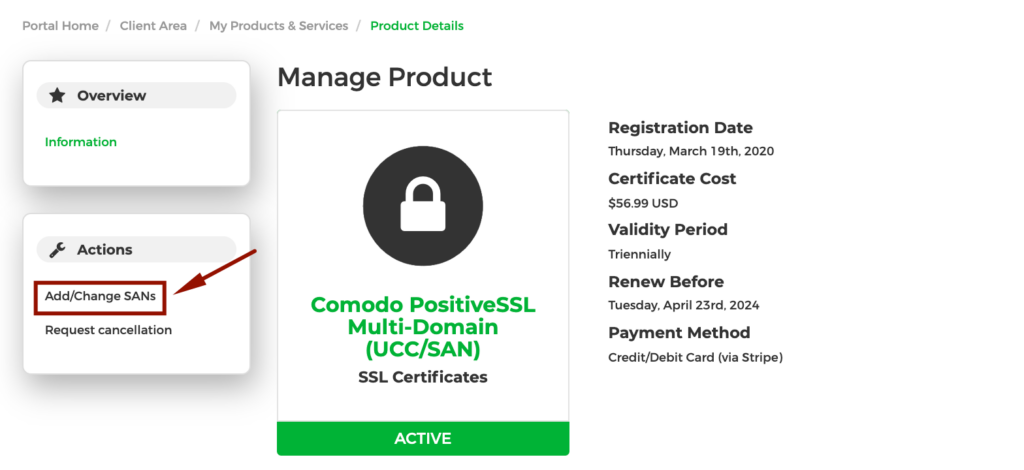
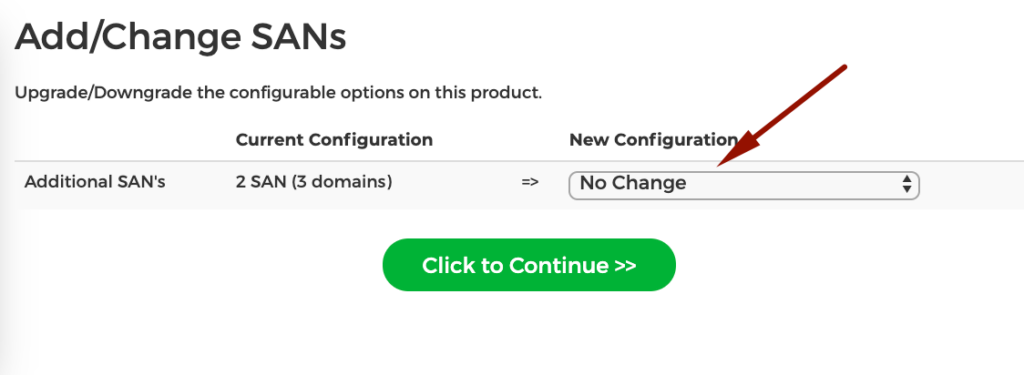
Se desideri aggiungere altri domini oltre a quelli inclusi di default, scegli l’opzione Aggiungi altri SAN per pagare e attivare i SAN aggiuntivi.
Copia link
Un server di dati fornisce un’ampia gamma di servizi di database come l’archiviazione, la manipolazione e l’analisi dei dati. Se il tuo sito web offre soluzioni Database-as-a-Service (DBaaS), avrai bisogno di un certificato SSL per criptare le informazioni sensibili dei tuoi clienti. Inoltre, poiché Chrome e Firefox segnalano come non sicuri i siti web privi di crittografia SSL, un certificato SSL valido garantirà che il tuo sito sia accessibile 24 ore su 24, 7 giorni su 7, da qualsiasi browser.
Copia link
Tutte e cinque le ragioni e altre ancora possono essere rivelate verificando il livello di installazione del tuo SSL utilizzando questi strumenti: Test del server SSL e Perché non c’è il lucchetto?
Ti offriranno un rapporto gratuito sull’installazione del tuo certificato SSL e informazioni dettagliate su come risolvere eventuali vulnerabilità.
Inoltre, ti consigliamo di leggere il nostro articolo intitolato: Come spostare il tuo sito web da HTTP a HTTPS in modo semplice e indolore. L’articolo si spinge oltre e contiene molti altri consigli su cosa controllare e fare per aprire correttamente il tuo sito web da un link HTTPS.
Copia link