


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Una volta ottenuto il codice CSR e la chiave privata, puoi inserire il CSR quando ordini un certificato SSL. Ecco dove devi inserire il tuo codice CSR:
Copia link
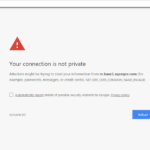 Il tuo certificato SSL attuale scadrà non appena la data di “scadenza” del tuo certificato SSL sarà passata. Se mantieni il tuo vecchio e scaduto certificato SSL sul tuo sito web, tutti i browser web e mobile mostreranno il tuo sito web come insicuro e segnaleranno agli utenti che il tuo sito web ha un grave problema di sicurezza e non permetteranno ai visitatori di entrare nel tuo sito web a meno che non accettino esplicitamente di entrare nel tuo sito web a loro rischio e pericolo. Puoi vedere un esempio di questi avvisi di sicurezza che i visitatori vedranno sul tuo sito web se hai un certificato SSL scaduto.
La soluzione per evitare che ciò accada è quella di rinnovare il tuo certificato SSL e installare il nuovo certificato SSL sul tuo sito web. In questo caso il tuo sito continuerà a essere visualizzato come sicuro.
Tieni presente che la validità del certificato non è più quella di una volta. Ora hai a che fare con un limite di 200 giorni, che passerà a 100 giorni nel 2027 e a 47 giorni nel 2029. Un maggior numero di rinnovi comporta un maggior numero di possibilità di mancarne uno. I certificati ACME eliminano questo rischio gestendo automaticamente l’emissione e il rinnovo, in modo che il tuo sito rimanga sicuro senza interruzioni.
Copia link
Quando configuri il tuo certificato SSL, ti viene chiesto di scegliere il tipo di server web.
Se non sai quale tipo di server hai, scegli semplicemente “Altro” e il tuo certificato SSL funzionerà sicuramente su qualsiasi tipo di server. Per le autorità di certificazione, la domanda sul tipo di server è più una questione statistica che un attributo in base al quale il tuo certificato SSL sarà configurato. Le autorità di certificazione devono sapere quali sono i tipi di server più utilizzati per poter creare i loro certificati compatibili con tutti questi tipi di server.
Copia link
Un certificato Wildcard protegge un numero illimitato di sottodomini.
Copia link
Un certificato SSL Wildcard è stato creato appositamente per consentire agli utenti di proteggere un singolo nome di dominio e tutti i suoi sottodomini. In altre parole, puoi proteggere un singolo nome di dominio e un numero illimitato di sottodomini appartenenti a quel nome di dominio con un unico certificato SSL Wildcard.
Puoi aggiungere sottodomini al tuo server e questi saranno automaticamente coperti dal tuo certificato SSL Wildcard. Non è necessario riemettere il tuo certificato SSL Wildcard ogni volta che aggiungi dei sottodomini. I nuovi sottodomini aggiunti saranno automaticamente coperti dal tuo Certificato SSL Wildcard.
NOTA: I sottodomini che puoi proteggere con un Certificato SSL Wildcard devono essere sottodomini di 1° livello (es.: *.example.com) o di 2° livello (*.mob.example.com). Non puoi proteggere i sottodomini di 1° e 2° livello con un solo certificato SSL Wildcard. Se vuoi proteggere i sottodomini di primo livello e i sottodomini di secondo livello, devi ottenere un certificato SSL Wildcard multidominio o due certificati SSL Wildcard separati.
Ad esempio, un normale certificato SSL Wildcard ti permette di proteggere i tuoi computer:
Per proteggere un dominio e tutti i suoi sottodomini come mostrato nel primo esempio, devi inserire *.example.com come nome comune (nome del dominio) quando crei un CSR (Certificate Signing Request). Se vuoi proteggere i sottodomini di secondo livello, devi inserire *.mob.example.com come nome comune (nome di dominio) quando crei una CSR (Certificate Signing Request).
Copia link
Se il pagamento con carta di credito/debito tramite il nostro processore di pagamento predefinito (Stripe) non va a buon fine, puoi sempre pagare con una carta di credito/debito tramite PayPal. Ecco come fare:
 Vai alla pagina “Le mie fatture” all’interno del tuo account SSL Dragon per vedere la fattura non pagata per il tuo ordine: https://my.ssldragon.com/clientarea.php?action=invoices
Copia link
Sì, puoi cambiare il nome dell’azienda a cui viene rilasciato il tuo Certificato SSL. La procedura prevede la riconfigurazione e la riemissione del tuo certificato SSL e ci sono alcuni passaggi aggiuntivi se hai un certificato Business Validation o Extended Validation.
Certificati SSL con convalida del dominio
Puoi riemettere il tuo certificato SSL dal tuo account SSL Dragon seguendo i seguenti passaggi:
1) Accedi al tuo account SSL Dragon;
2) Vai su “Certificati SSL” -> “I miei certificati SSL“;
3) Vedrai l’elenco dei prodotti che hai acquistato da SSL Dragon. Clicca sul certificato SSL che desideri riemettere;
4) Clicca sul pulsante “Riemetti il certificato” sul lato sinistro (vedi schermata a destra);
5) Riconfigura il tuo certificato SSL. Riconfigura il tuo certificato SSL. Come parte della riconfigurazione, crea un nuovo codice CSR e inserisci il nuovo nome dell’azienda, la località (città o paese), lo stato o la provincia e il paese.
6) Per l’SSL multidominio, non dimenticare di includere l’elenco delle SAN nel campo SANs;
7) Dopo aver riconfigurato il tuo certificato SSL, dovrai superare nuovamente la convalida del dominio.
Per i certificati SSL con convalida del dominio, il tuo certificato SSL sarà riemesso per il nuovo nome di dominio dopo aver superato con successo la convalida del dominio.
Certificati SSL a convalida aziendale
Per cambiare il nome dell’azienda nel tuo Certificato SSL Business Validation, devi seguire lo stesso processo di riconfigurazione e convalida del dominio descritto nella sezione “Convalida del dominio”. Dopodiché dovrai superare nuovamente l’intero processo di Business Validation, in quanto l’Autorità di Certificazione deve verificare l’esistenza legale della tua nuova azienda e il numero di telefono della stessa. Puoi leggere come superare il processo di convalida aziendale a questo link.
Il tuo certificato BV SSL verrà riemesso per il nuovo nome dell’azienda dopo aver superato nuovamente il processo di convalida aziendale.
Certificati SSL a convalida estesa
Per cambiare il nome dell’azienda nel tuo certificato SSL a convalida estesa, devi seguire lo stesso processo di riconfigurazione e convalida del dominio descritto nella sezione “Convalida del dominio”. Dopodiché dovrai superare nuovamente l’intero processo di Extended Validation, in quanto l’Autorità di Certificazione deve verificare l’esistenza legale della tua nuova azienda e il suo numero di telefono. Puoi leggere come superare il processo di convalida estesa a questo link.
Il tuo certificato SSL EV verrà riemesso per il nuovo nome dell’azienda dopo aver superato nuovamente il processo di Extended Validation.
Copia link
 Il Certificato di Autenticazione Personale Sectigo aiuta le aziende a ridurre i rischi e le minacce associate all’utilizzo di password standard, consentendo l’autenticazione a due fattori degli utenti. Se hai bisogno di una maggiore garanzia che la persona che accede alla rete o all’account della tua azienda sia un tuo legittimo dipendente, i certificati SSL CPAC ti permetteranno di proteggere i dati sensibili e privati dei tuoi clienti o della tua azienda abilitando lo standard di settore utilizzato dalle banche di tutto il mondo – l’autenticazione a due fattori – integrando perfettamente il certificato come secondo elemento di autenticazione. In questo modo, proteggerai gli accessi aziendali, compresi quelli remoti, da eventuali hacker che tentano di rubare nomi utente e password.
Copia link
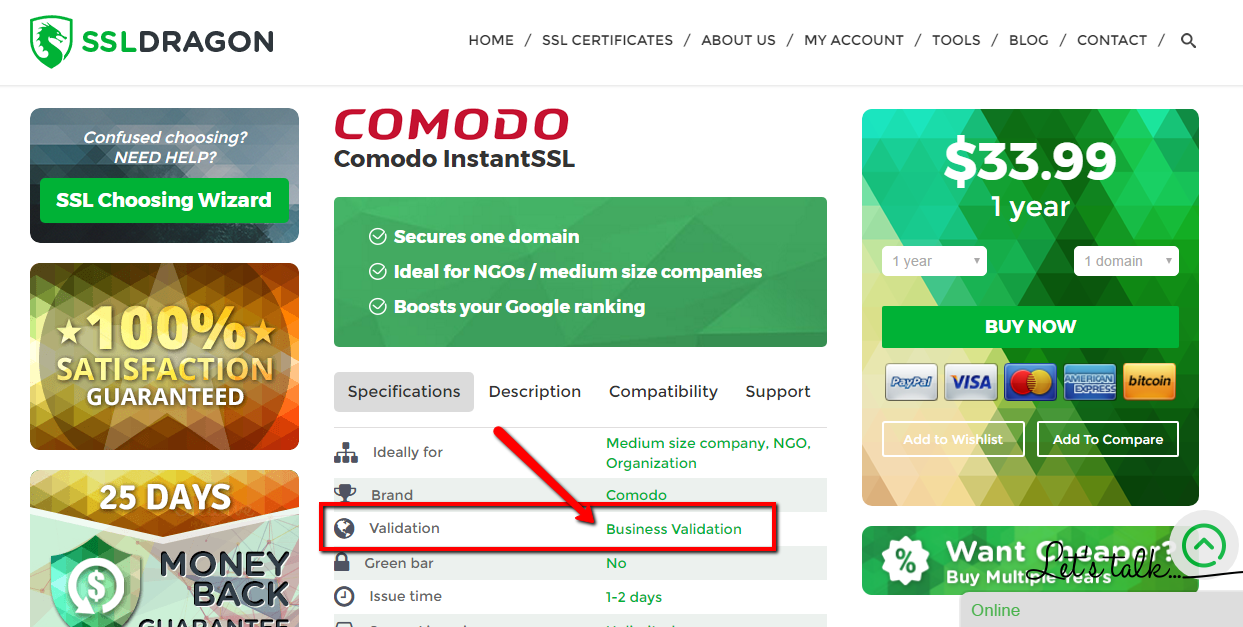
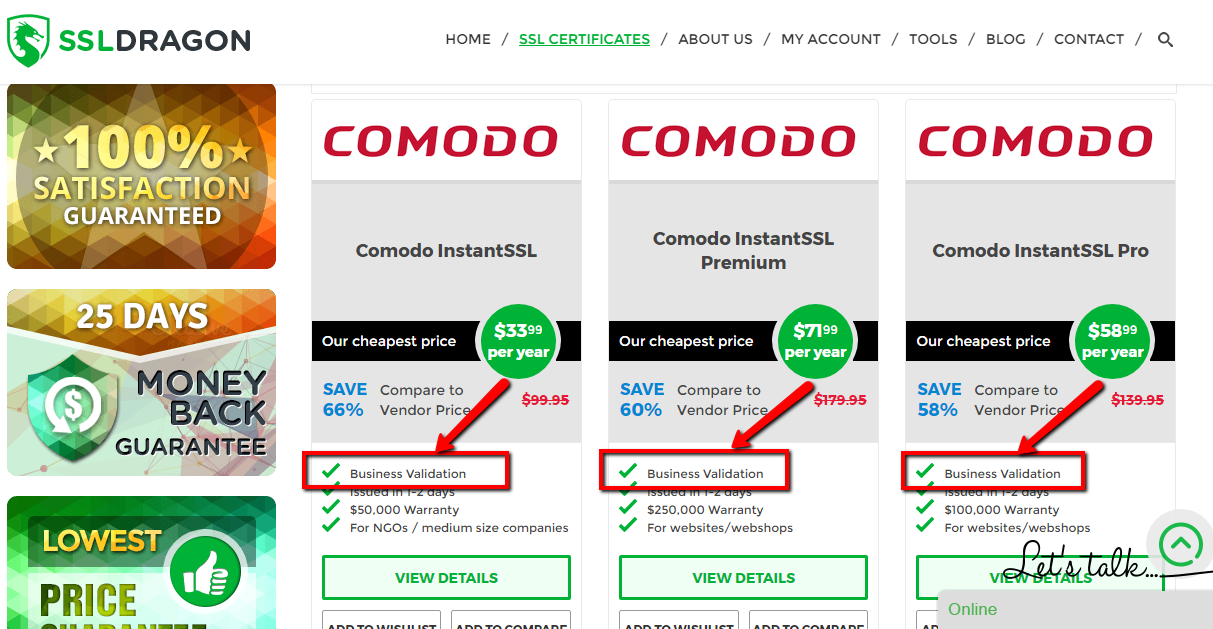 Puoi verificare se il tuo certificato SSL richiede la convalida del dominio, la convalida commerciale o la convalida estesa osservando gli attributi del tuo certificato SSL. Apri le due schermate a destra per vedere dove puoi trovare le informazioni sul tipo di convalida del tuo certificato SSL.
Copia link
Sì, assolutamente.
Il Certificato SSL Multi-Dominio (UCC/SAN) ti permette di proteggere più domini o sottodomini ospitati su un unico indirizzo IP o su indirizzi IP diversi. Questo tipo di certificato SSL è stato progettato appositamente per proteggere più siti web con un unico certificato SSL come soluzione facile da usare e conveniente.
Copia link