Jedes Mal, wenn Sie das Vorhängeschloss-Symbol in der Adressleiste Ihres Browsers sehen, arbeitet eine Zertifizierungsstelle hinter den Kulissen. Diese Organisationen sind die unsichtbaren Wächter der Internetsicherheit. Sie verifizieren Identitäten und ermöglichen die verschlüsselten Verbindungen, auf die wir täglich angewiesen sind.
Aber was genau ist eine Zertifizierungsstelle, und warum ist sie wichtig? Lassen Sie uns herausfinden, wie diese Stellen Vertrauen im Internet schaffen und Ihre Daten schützen.
Inhaltsübersicht
- Was ist eine Zertifizierungsstelle?
- Warum Zertifizierungsstellen für die Web-Sicherheit unerlässlich sind
- Wie Zertifizierungsstellen Zertifikate validieren und ausstellen
- Verständnis der SSL/TLS-Zertifikatsvalidierungsstufen
- Arten von digitalen Zertifikaten, die von Zertifizierungsstellen ausgestellt werden
- Wie Zertifikatsketten Vertrauen schaffen
- Die Wahl der richtigen Zertifizierungsstelle
- Sichern Sie Ihre Website mit vertrauenswürdigen SSL-Zertifikaten von SSL Dragon
Sparen Sie 10% auf SSL-Zertifikate, wenn Sie heute bei SSL Dragon bestellen!
Schnelle Ausgabe, starke Verschlüsselung, 99,99% Browservertrauen, engagierter Support und 25 Tage Geld-zurück-Garantie. Coupon-Code: SAVE10

Was ist eine Zertifizierungsstelle?
Eine Zertifizierungsstelle (CA) ist eine vertrauenswürdige dritte Organisation, die Identitäten prüft und digitale Zertifikate ausstellt. Stellen Sie sich das wie eine Passbehörde vor – so wie eine Regierung Ihre Identität prüft, bevor sie einen Pass ausstellt, bestätigt eine CA, wer Sie sind (oder was Ihre Website ist), bevor sie ein digitales Zertifikat ausstellt.
Die Aufgabe der CA ist es, kryptographische Schlüssel an verifizierte Unternehmen zu binden. Wenn DigiCert oder Sectigo einem Unternehmen ein Zertifikat ausstellt, bedeutet dies im Wesentlichen: „Wir haben die Referenzen dieser Organisation überprüft und sie ist diejenige, die sie vorgibt zu sein.
Digitale Zertifikate dienen drei wichtigen Zwecken:
- Authentifizierung – Sie beweisen, dass eine Website, ein Unternehmen oder eine Person legitim ist. Wenn Sie https://yourbank.com besuchen, bestätigt das Zertifikat, dass Sie tatsächlich mit Ihrer Bank verbunden sind und nicht mit einem Betrüger.
- Verschlüsselung – Zertifikate ermöglichen sichere, verschlüsselte Verbindungen zwischen Ihrem Browser und Websites. Dadurch werden Ihre Daten verschlüsselt, so dass Hacker sie während der Übertragung nicht lesen können.
- Integrität – Sie stellen sicher, dass die Daten während der Übertragung nicht verfälscht wurden. Wenn jemand versucht, die Daten zu ändern, schlägt die Zertifikatsvalidierung fehl.
Ohne Zertifizierungsstellen gäbe es keine zuverlässige Möglichkeit, Identitäten online zu überprüfen. Jeder könnte behaupten, Ihre Bank zu sein, und Sie hätten keine Möglichkeit, dies zu bestätigen.
Warum Zertifizierungsstellen für die Web-Sicherheit unerlässlich sind
Zertifizierungsstellen bilden das Rückgrat der Web-Sicherheitsinfrastruktur und sind für den Aufbau digitalen Vertrauens unerlässlich. Sie sind der Grund dafür, dass Sie online einkaufen, Ihren Kontostand abfragen oder sensible Informationen weitergeben können, ohne ständig befürchten zu müssen, abgehört zu werden.
Vertrauen in Online-Transaktionen aufbauen
Wenn Sie Ihre Kreditkartendaten auf einer E-Commerce-Website eingeben, vertrauen Sie dieser Website wertvolle Informationen an. Aber woher wissen Sie, dass die Seite seriös ist? Die Zertifizierungsstelle hat diese Überprüfung bereits für Sie vorgenommen.
CAs überprüfen Websites gründlich, bevor sie Zertifikate ausstellen. Bei Unternehmenswebsites kann dies die Überprüfung von Dokumenten zur Unternehmensregistrierung, die Bestätigung der physischen Adresse und die Validierung des Domaineigentums umfassen. Dieses Prüfverfahren schafft einen Vertrauensanker, auf den sich Browser und Benutzer verlassen können.
Finanzinstitute, Gesundheitsdienstleister und Behörden sind alle auf Zertifikate angewiesen, die von vertrauenswürdigen Zertifizierungsstellen ausgestellt wurden. Ohne sie wären sicheres Online-Banking, Telemedizin und digitale Behördendienste nicht möglich.
Die Risiken ohne Zertifizierungsstellen
Wenn Sie eine Website ohne gültiges Zertifikat besuchen, erhalten Sie in modernen Browsern wie Chrome, Firefox und Safari eine Warnung: „Ihre Verbindung ist nicht privat.“ Die meisten Benutzer verlassen die Website (zu Recht) sofort.
Aber die Risiken gehen tiefer als der verlorene Verkehr. Ohne CAs:
- Phishing-Angriffe werden trivial – Kriminelle können sich leicht als legitime Websites ausgeben
- Man-in-the-middle-Angriffe erfolgreich – Hacker können Ihre Daten abfangen und lesen
- Keine Verschlüsselung – Ihre Daten werden im Klartext über das Internet übertragen
- Keine Rechenschaftspflicht – Böse Akteure können anonym und ohne Konsequenzen agieren
Browser-Vertrauensindikatoren gibt es, weil die Zertifizierungsstellen die schwere Arbeit der Überprüfung übernehmen. Das grüne Vorhängeschloss oder das HTTPS-Präfix signalisiert, dass eine Zertifizierungsstelle die Website validiert und die Verschlüsselung aktiviert hat.
Wie Zertifizierungsstellen Zertifikate validieren und ausstellen
Ein Zertifikat zu erhalten ist nicht so einfach wie das Ausfüllen eines Formulars. Das Verfahren zur Ausstellung von Zertifikaten umfasst mehrere Schritte, die sicherstellen sollen, dass nur rechtmäßige Unternehmen Zertifikate erhalten.
First, you generate a Certificate Signing Request (CSR) on your server. This creates a pair of cryptographic keys—a public key that will be shared with everyone, and a private key that stays secure on your server. You can produce that request on the server with OpenSSL, or use a free CSR generator to fill in the fields from a form.
Die CSR enthält Informationen über Ihr Unternehmen: Domänenname, Unternehmensangaben, Standort und den öffentlichen Schlüssel. Diesen übermitteln Sie an eine CA wie DigiCert, Sectigo oder Geotrust.
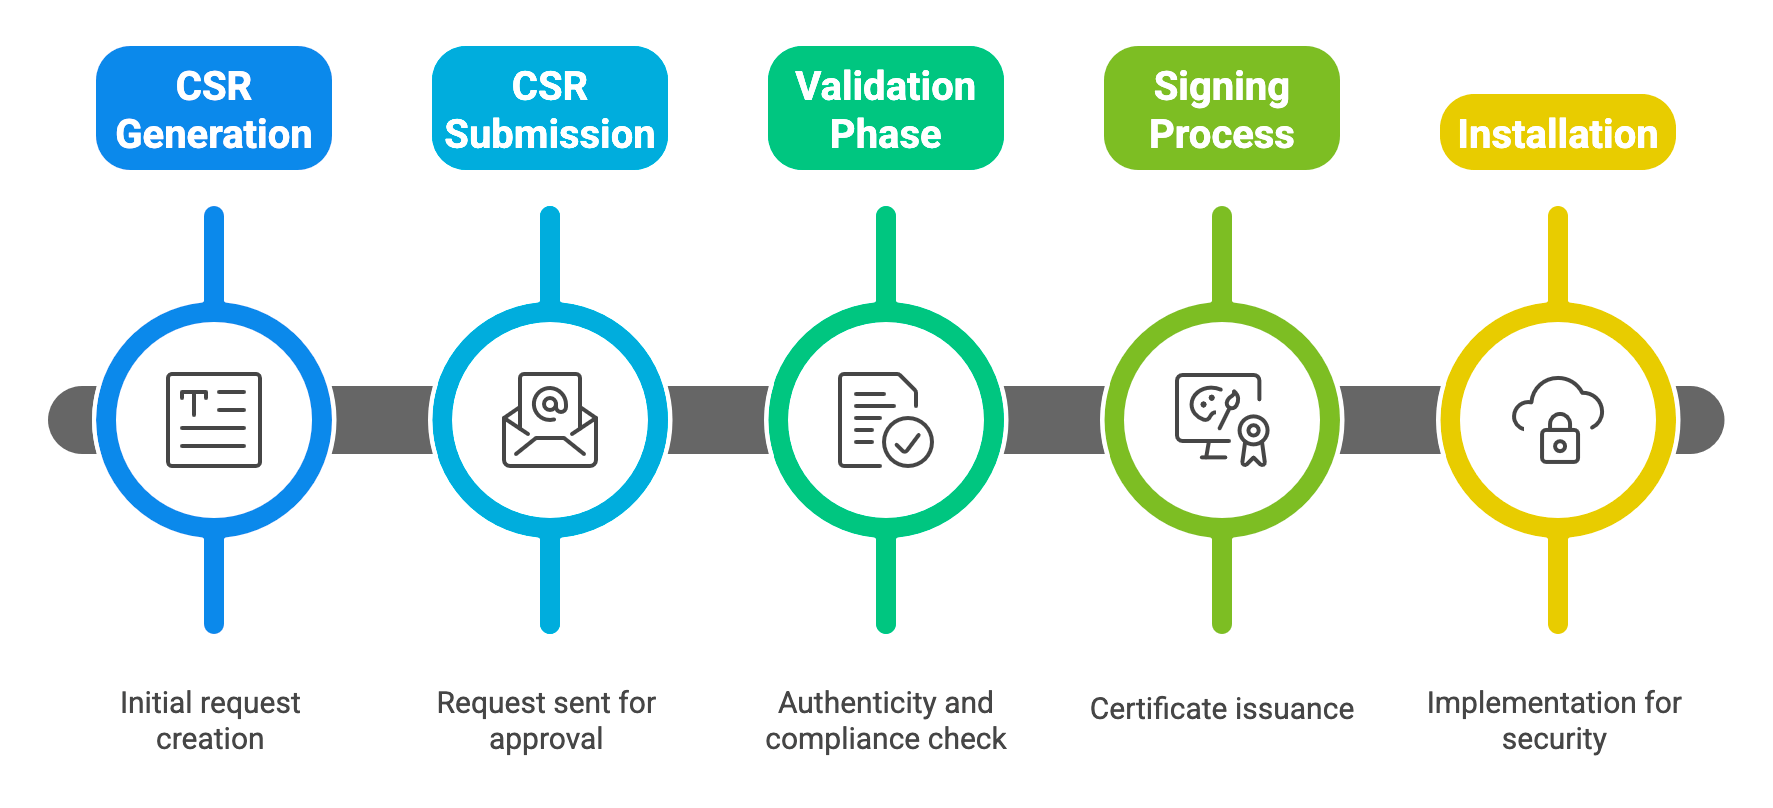
Hier findet die Validierung statt. Die Zertifizierungsstelle überprüft Ihre Angaben mit Methoden, die für den von Ihnen angeforderten Zertifikatstyp geeignet sind:
- Domainvalidierung – Sie bestätigen, dass Sie die Kontrolle über die Domain haben, indem Sie in der Regel aufgefordert werden, einen bestimmten DNS-Eintrag hinzuzufügen oder auf eine an eine Administratoradresse gesendete E-Mail zu antworten.
- Überprüfung der Organisation – Sie verifizieren die Existenz Ihres Unternehmens, indem sie die Registrierungsunterlagen prüfen und Ihre angegebene Telefonnummer anrufen.
- Extended validation – They conduct extensive background checks on your company, verifying legal existence, physical location, and operational status
Sobald die CA mit ihrer Überprüfung zufrieden ist, verwendet sie ihren eigenen privaten Schlüssel, um Ihr Zertifikat digital zu signieren. Diese Signatur macht das Zertifikat vertrauenswürdig – sie ist der Gütesiegel der CA.
You then install the signed certificate on your server, and browsers start trusting your site. The entire process can take minutes for domain validation or several days for extended validation.
Verständnis der SSL/TLS-Zertifikatsvalidierungsstufen
Nicht alle Zertifikate sind gleich. Zertifizierungsstellen bieten verschiedene Validierungsstufen an, die jeweils für unterschiedliche Sicherheitsanforderungen und Anwendungsfälle geeignet sind.
Domain Validation (DV)-Zertifikate
DV certificates are the quick and basic option. The CA only confirms that you control the domain—nothing more. Validation happens automatically in minutes through email verification or DNS record checks.
Am besten geeignet für: Blogs, persönliche Websites, Landing Pages und interne Anwendungen, bei denen die Benutzer keine Gewissheit über die Organisation hinter der Website benötigen.
Beschränkungen: DV-Zertifikate verifizieren nicht die Identität des Unternehmens. Ein Betrüger könnte genauso leicht ein DV-Zertifikat für „definitiv-nicht-fake-bank.com“ erhalten wie Sie für Ihre legitime Website.
Organisationsvalidierungs-Zertifikate (OV)
OV certificates step up the verification game. The CA confirms not just domain ownership, but also that your organization is real and legally registered. They’ll verify business registration, address, and phone number.
Auf dem Zertifikat wird Ihr Firmenname angezeigt, was das Vertrauen der Besucher stärkt. Browser, die auf das Vorhängeschloss klicken, können die Details Ihres verifizierten Unternehmens sehen.
Am besten geeignet für: Unternehmenswebsites, Unternehmensportale, SaaS-Anwendungen und jede kommerzielle Website, bei der das Vertrauen der Kunden wichtig ist.
Validierungszeit: Normalerweise 1-3 Werktage, da eine menschliche Überprüfung erforderlich ist.
Extended Validation (EV)-Zertifikate
EV certificates represent the gold standard of validation. CAs conduct rigorous checks following strict guidelines set by the CA/Browser Forum. They verify:
- Rechtliche Existenz und Status Ihres Unternehmens
- Physische Adresse und operative Präsenz
- Exklusive Kontrolle über die Domain
- Autorität des Zertifikatsanforderers
EV-Zertifikate lösten früher die grüne Adressleiste in Browsern aus, aber die meisten Browser haben dies inzwischen abgeschafft. Sie bieten nach wie vor die höchste Stufe der organisatorischen Überprüfung und werden häufig für die Einhaltung von Standards wie PCI DSS für E-Commerce-Websites und HIPAA für Anwendungen im Gesundheitswesen, die sensible Patientendaten verarbeiten, benötigt.
Am besten geeignet für: E-Commerce-Websites, Banken und Finanzinstitute, Gesundheitsportale und alle Websites, die mit hochsensiblen Benutzerdaten umgehen.
Validierungszeit: 3-7 Werktage, da eine gründliche Überprüfung erforderlich ist.
Arten von digitalen Zertifikaten, die von Zertifizierungsstellen ausgestellt werden
SSL/TLS-Zertifikate für Websites erhalten die meiste Aufmerksamkeit, aber Zertifizierungsstellen stellen auch verschiedene andere Arten von digitalen Zertifikaten aus.
SSL/TLS Certificates secure website connections and come in various configurations: single domain, wildcard (covering all subdomains), and multi-domain certificates covering multiple domains with one certificate.
Code Signing Certificates let software developers digitally sign their applications, proving the code hasn’t been tampered with since signing. Operating systems and browsers trust signed code more readily than unsigned code.
S/MIME Certificates enable encrypted email communication. When you send an S/MIME-secured email, only the recipient can decrypt and read it. These certificates also prove the sender’s identity, preventing email spoofing.
Document Signing Certificates signieren PDFs und andere Dokumente digital, um die Authentizität zu beweisen und Manipulationen zu verhindern. Sie sind unverzichtbar für juristische Dokumente, Verträge und offizielle Unterlagen.
Client-Authentifizierungszertifikate verifizieren Benutzer und nicht Server. Unternehmen verwenden sie für den sicheren VPN-Zugang, die Netzwerkauthentifizierung und die Einschränkung des Zugriffs auf sensible Systeme.
Jeder Zertifikatstyp dient einem bestimmten Sicherheitsbedürfnis, aber alle beruhen auf der vertrauenswürdigen Validierung durch die Zertifizierungsstelle und der ordnungsgemäßen Verwaltung des Zertifikatslebenszyklus.
Sparen Sie 10% auf SSL-Zertifikate, wenn Sie heute bei SSL Dragon bestellen!
Schnelle Ausgabe, starke Verschlüsselung, 99,99% Browservertrauen, engagierter Support und 25 Tage Geld-zurück-Garantie. Coupon-Code: SAVE10
Wie Zertifikatsketten Vertrauen schaffen
Die Zertifizierungsstellen setzen nicht einfach ihre Unterschrift auf Ihr Zertifikat und das war’s. Das Vertrauen fließt durch eine sorgfältig aufgebaute Hierarchie, die so genannte Zertifikatskette.
An der Spitze steht das Stammzertifikat, dervertrauenswürdigste und am strengsten gehütete Berechtigungsnachweis der CA. Stammzertifikate werden in sicheren Hardware-Sicherheitsmodulen (HSMs) gespeichert und selten direkt verwendet. Betriebssysteme von Microsoft, Apple und anderen sowie Browser werden mit einer vorinstallierten Liste vertrauenswürdiger Stammzertifikate geliefert.
Unterhalb der Stammzertifikate befinden sich Zwischenzertifikate. Wenn eine Zertifizierungsstelle Ihr Zertifikat signiert, verwendet sie normalerweise ein Zwischenzertifikat und nicht das Stammzertifikat. Dies bietet eine zusätzliche Sicherheitsebene: Wenn ein Zwischenzertifikat kompromittiert wird, kann die Zertifizierungsstelle es widerrufen, ohne den Vertrauensstatus des Stammzertifikats zu beeinträchtigen.
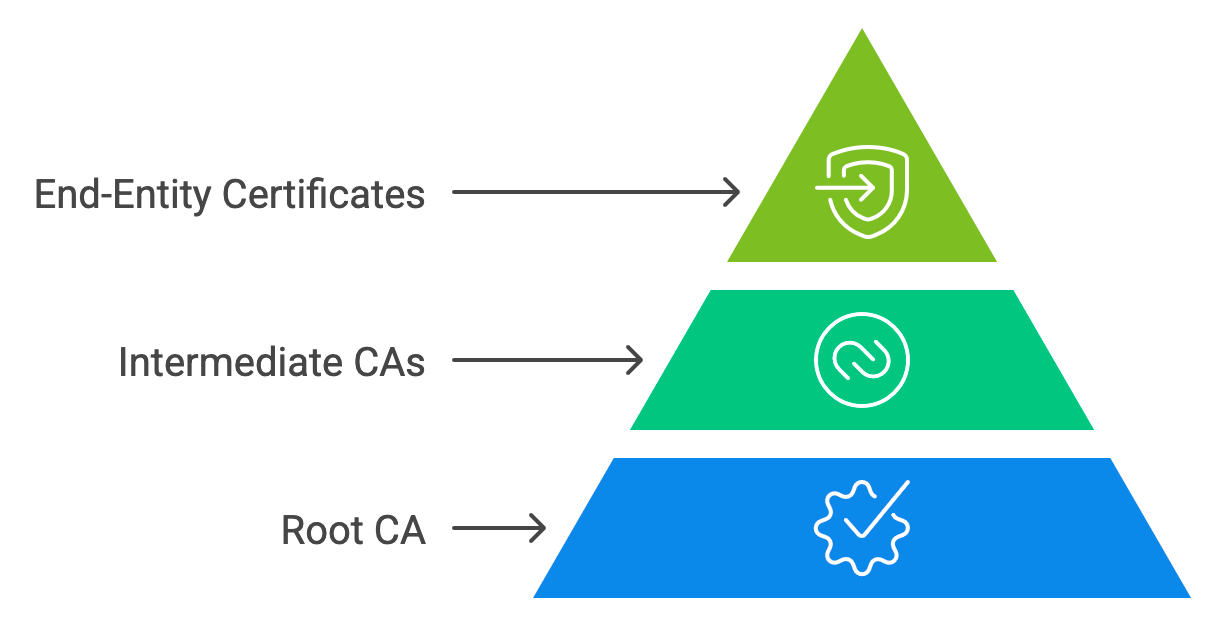
Ihr Endteilnehmer-Zertifikat (das auf Ihrem Server) steht am Ende dieser Kette. Wenn jemand Ihre Website besucht, prüft sein Browser:
- Ist Ihr Zertifikat von einem vertrauenswürdigen Zwischenzertifikat signiert?
- Ist dieses Zwischenzertifikat von einem vertrauenswürdigen Stammzertifikat signiert?
- Befindet sich das Stammzertifikat im Vertrauensspeicher des Browsers?
Wenn alle drei Prüfungen erfolgreich sind, zeigt der Browser das Vorhängeschloss an und baut eine verschlüsselte Verbindung auf. Wenn eines der Glieder in der Kette bricht, schlägt die Verbindung fehl.
Dieses Modell der Vertrauenskette ist es, das die gesamte PKI (Infrastruktur für öffentliche Schlüssel) System funktioniert. Wird ein Glied unterbrochen, bricht das Vertrauen zusammen. Aber wenn Sie alle Glieder richtig pflegen, haben Sie eine solide Sicherheitsgrundlage.
Die Wahl der richtigen Zertifizierungsstelle
Nicht alle Zertifizierungsstellen sind gleich. Die Wahl der richtigen Stelle wirkt sich auf die Sicherheit Ihrer Website, das Vertrauen der Benutzer und den Betriebsaufwand aus.
- Die Reputation ist wichtig. Halten Sie sich an etablierte CAs wie DigiCert, Sectigo, Entrust, GlobalSign oder SSL.com. Diese Organisationen haben eine nachweisliche Erfolgsbilanz und haben strenge Audits bestanden. Weniger bekannte Zertifizierungsstellen bieten vielleicht billigere Zertifikate an, aber es kann zu Vertrauensproblemen im Browser kommen, wenn sie nicht allgemein anerkannt sind.
- Browser-Kompatibilität ist nicht verhandelbar. Die Stammzertifikate Ihrer Zertifizierungsstelle müssen von allen gängigen Browsern – Chrome, Firefox, Safari und Edge – sowie den gängigen Betriebssystemen als vertrauenswürdig eingestuft werden. Die meisten etablierten CAs haben eine Browser-Erkennung von mehr als 99%, aber überprüfen Sie das immer.
- Prüfen Sie die Einhaltung von Standards. Seriöse CAs befolgen die Grundanforderungen des CA/Browser Forum und werden regelmäßig von WebTrust geprüft. Diese Prüfungen durch Dritte bestätigen, dass die CAs ordnungsgemäße Sicherheitskontrollen und Ausstellungsverfahren anwenden.
- Berücksichtigen Sie die Qualität des Supports. Wenn Probleme mit Zertifikaten auftreten – und das werden sie – brauchen Sie einen reaktionsschnellen Support. Achten Sie auf Zertifizierungsstellen, die rund um die Uhr erreichbar sind, kompetente Mitarbeiter haben und über mehrere Kanäle erreichbar sind.
- Bewerten Sie Tools zur Zertifikatsverwaltung. SSL-Zertifikate sind nun ab dem 15. März 2026 auf 200 Tage begrenzt. Ab dem 15. März 2027 wird die Gültigkeitsdauer auf 100 Tage und ab dem 15. März 2029 auf 47 Tage reduziert. Wenn Sie mehrere Zertifikate verwalten, wird die manuelle Nachverfolgung schnell unpraktisch. Sie sollten sich auf ACME-basierte Certificate-as-a-Service (CaaS) verlassen, die die Validierung, Ausstellung und Erneuerung von Domains automatisch abwickeln und so Ihre Infrastruktur auf diese kürzeren Zyklen abstimmen.
- Der Preis ist nicht alles, aber er ist wichtig. Zertifikate mit Domainvalidierung kosten weniger als Zertifikate mit erweiterter Validierung. Vergleichen Sie die Preise der verschiedenen Validierungsstufen und achten Sie auf versteckte Erhöhungen der Erneuerungsraten. Einige Wiederverkäufer bieten bessere Preise als der direkte Kauf bei einer Zertifizierungsstelle.
Sichern Sie Ihre Website mit vertrauenswürdigen SSL-Zertifikaten von SSL Dragon
Zertifizierungsstellen zu verstehen ist eine Sache – das richtige Zertifikat zu bekommen eine andere. SSL Dragon vereinfacht diesen Prozess, indem es SSL/TLS-Zertifikate von branchenführenden Zertifizierungsstellen wie DigiCert, Sectigo und anderen vertrauenswürdigen Anbietern zu wettbewerbsfähigen Preisen anbietet.
Egal, ob Sie ein Domainvalidierungszertifikat für einen Blog, ein Organisationsvalidierungszertifikat für Ihre Unternehmenswebsite oder ein erweitertes Validierungszertifikat für den E-Commerce benötigen, wir haben die passenden Optionen. Wir bieten auch Zugang zu Unternehmenslösungen wie DigiCert One für Organisationen, die eine erweiterte Verwaltung des Zertifikatslebenszyklus und eine automatische Bereitstellung benötigen.
Unsere Zertifikate bieten:
- Schnelle Ausstellung – DV-Zertifikate in Minuten, OV und EV innerhalb von Tagen
- 99,9 % Browserkompatibilität – Vertrauen in alle wichtigen Browser und Geräte
- Experten-Support – Echte Menschen stehen 24/7 zur Verfügung und helfen bei der Installation und Fehlerbehebung.
- Flexible Optionen – Einzel-Domain, Wildcard, Multi-Domain und Code Signing Zertifikate
- Wettbewerbsfähige Preise – Holen Sie sich die Sicherheit eines Unternehmens ohne die Kosten eines Unternehmens.
- Unternehmenslösungen – Zugang zu DigiCert One und Trust Lifecycle Manager für eine skalierbare Zertifikatsverwaltung
Überlassen Sie die Sicherheit Ihrer Website nicht dem Zufall. Sichern Sie Ihre Website noch heute mit den vertrauenswürdigen SSL-Zertifikaten von SSL Dragon und geben Sie Ihren Besuchern das Vertrauen, das sie verdienen.
Sparen Sie 10% auf SSL-Zertifikate, wenn Sie noch heute bestellen!
Schnelle Ausstellung, starke Verschlüsselung, 99,99% Browser-Vertrauen, engagierter Support und 25-tägige Geld-zurück-Garantie. Gutscheincode: SAVE10