


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Al solicitar un certificado SSL tiene que demostrar que es propietario o tiene derechos de gestión sobre el dominio o subdominio para el que solicita el certificado SSL.
¡Importante! A partir del 16 de junio de 2021, Sectigo ya no acepta direcciones de correo electrónico basadas en WHOIS para la Validación de Control de Dominio (DCV).
PASO 1: Validación del dominio (DV)
A. EMAIL
Si dispone de un certificado SSL emitido por Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert y RapidSSL, puede completar la validación del dominio respondiendo a un mensaje automático de validación de dominio enviado a su dirección de correo electrónico. Se le proporcionará una lista de direcciones de correo electrónico para que elija, y el mensaje automático de validación del dominio se enviará a la dirección de correo electrónico que elija.
Compruebe siempre su dirección de correo electrónico (incluida la carpeta de correo no deseado), ya que debería recibir un mensaje de correo electrónico de la autoridad de certificación con instrucciones sobre cómo validar (demostrar la propiedad de) su nombre de dominio. El mensaje de correo electrónico le pedirá que copie un código único y lo pegue en un enlace específico proporcionado en el mismo mensaje de correo electrónico.
Importante: Sólo se permiten 5 direcciones de correo electrónico para la validación de dominios: admin@, administrator@, hostmaster@, webmaster@ y postmaster@.
En algunos casos, la Autoridad de Certificación puede permitir también su correo electrónico administrativo desde WHOIS, pero SÓLO SI el registro Privado está desactivado.
B. Método HTTP / HTTPS
Este método no está disponible para los certificados SSL comodín.
La validación HTTP consiste en cargar un archivo de validación TXT en una ubicación predefinida de su sitio web. Debe asegurarse de que puede acceder a este archivo y enlace desde cualquier navegador web. Una vez que proceda con este método de validación de dominio, la CA ejecutará un escaneo de su sitio web y buscará particularmente este archivo en el enlace dado. Su certificado SSL pasará la validación de dominio en unos minutos después de que el sistema de rastreo de la CA encuentre el archivo TXT en su sitio web.
El método de validación HTTPS es el mismo que el descrito anteriormente. Debe elegir la opción HTTPS si ya tiene un certificado SSL instalado en su sitio web.
C. Método DNS
También puede añadir un registro de dominio predefinido a su registrador de dominios (el sitio web donde registró su nombre de dominio). Asegúrese de que su cortafuegos no bloquea el robot de validación de la CA.
Sectigo y GoGetSSL requieren el tipo de DNS CNAME, que tiene el siguiente aspecto:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
mientras que DigiCert (Thawte, GeoTrust, RapidSSL) requieren el tipo de DNS TXT, que se parece a:
yourwebsite.com TXT «w34f54t4t45t354eer98rn4jf4449nfrf»
o
dnsauth.yourwebsite.com TXT «w34f54t4t45t354eer98rn4jf4449nfrf»
Tenga en cuenta que los registros DNS recién añadidos tardan entre 10 y 48 minutos en propagarse. Esto significa que tendrá que esperar hasta 48 horas para pasar la validación del dominio si opta por este método. Por eso recomendamos mejor los métodos Email, HTTP y HTTPS, ya que le permitirían pasar la validación del dominio al instante.
PASO 2: Comprobación CAA
Desde el 8 de septiembre de 2017, todas las Autoridades de Certificación (CA) están obligadas a respetar su política de CAA, como medida de seguridad.
El registro CAA debería permitir a la CA emitir el SSL para su nombre de dominio, de lo contrario, el pedido se establecería como Pendiente hasta que actualice el registro.
Por defecto, si no se encuentra ningún registro CAA, cualquier CA puede emitir SSL para su nombre de dominio. De lo contrario, deberá actualizar su registro CAA.
He aquí cómo hacerlo:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
He aquí cómo probar el disco:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
Opcional (poco frecuente) – Validación de marca (comprobación manual)
En algunos casos, las CA pueden requerir una verificación manual si su pedido incumple alguna norma interna de Validación de Marca.
Se tarda entre 24 y 48 horas en pasar este control manual, y la autoridad competente emitirá o rechazará una orden en estos casos.
Estas son las razones por las que su pedido está bajo Validación de Marca.
¿Cómo cambiar el método de validación del dominio?
Si ha elegido uno de estos métodos de validación de dominios descritos anteriormente y ve que su dominio no se valida, siempre puede cambiar el método de validación de dominios. Vaya a este enlace para saber cómo hacerlo.
Copiar enlace
Tiene que pasar la Extended Validation cuando compra un certificado SSL con EV nuevo o lo reemite/renueva.
Al mismo tiempo, el proceso de completar la Extended Validation es más fácil los años siguientes, ya que la Autoridad de Certificación tiene más información sobre su empresa en su sistema, basada en sus solicitudes anteriores de Certificados SSL con EV.
Consulte las instrucciones de Renovación/Reemisión del VE.
Copiar enlace
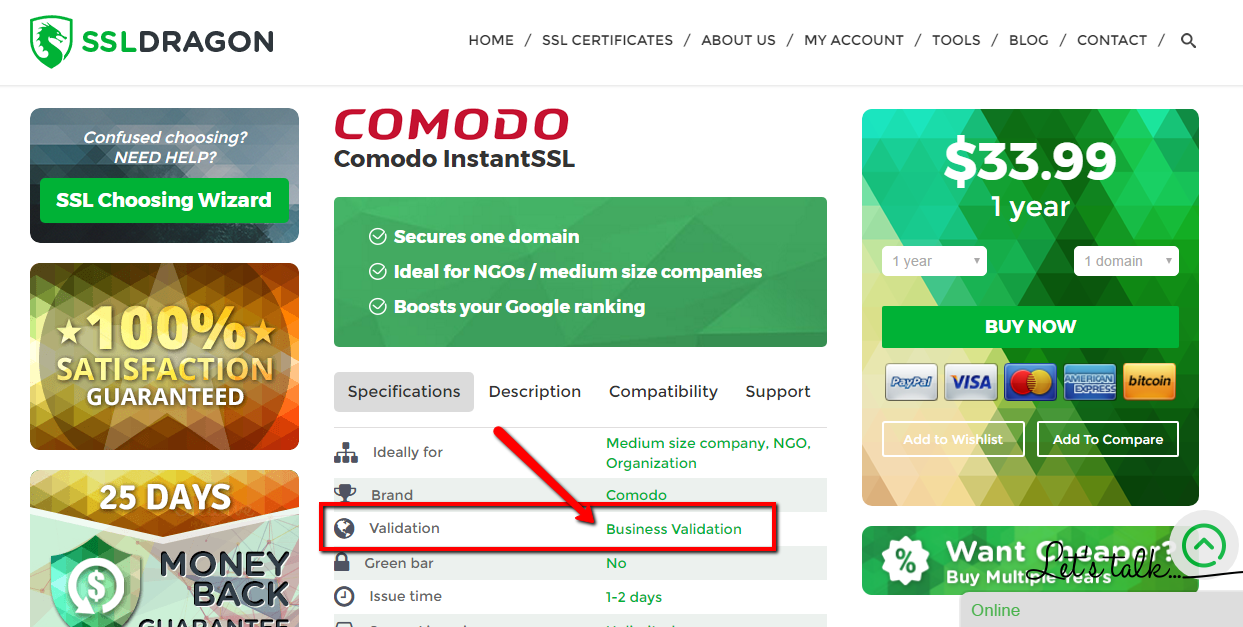
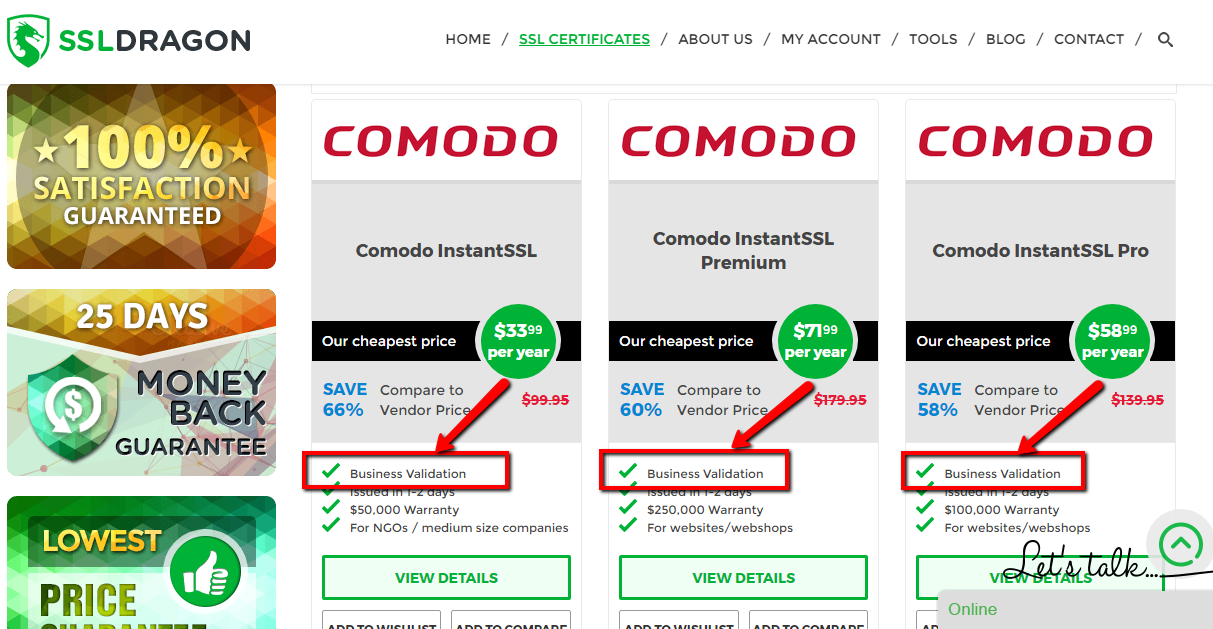 Puede comprobar si dispone de un certificado SSL con validación de organización consultando los atributos de su certificado SSL. La Validación Empresarial equivale a la Validación Organizativa. Dicho esto, siempre que veas «Validación Empresarial» significa también «Validación Organizativa». Abra las dos capturas de pantalla de la derecha para ver dónde puede encontrar la información sobre el tipo de validación de su certificado SSL.
Las distintas marcas de certificados SSL tienen diferentes procedimientos de validación de la organización. Por favor, lea la sección que se aplica a su marca de certificado SSL a continuación.
DigiCert (incluidos Thawte y GeoTrust)
Si ha adquirido un certificado SSL con validación de organización con Thawte, GeoTrust o DigiCert, la autoridad de certificación se encargará de validar la existencia legal de su organización a través de bases de datos públicas locales, como parte del proceso de validación de organización. Puede tardar entre 1 y 3 días laborables. Por favor, espere hasta que uno de los representantes de la autoridad de certificación se ponga en contacto con usted para informarle de cualquier información adicional que necesiten que les facilite.
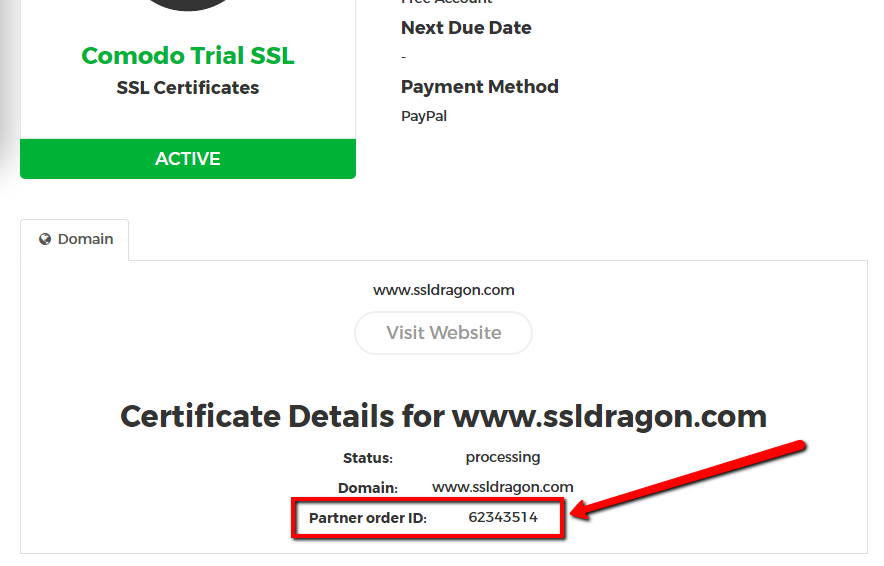 Si no tiene noticias de los representantes de la autoridad de certificación en los próximos 5-7 días, llame al +1 (877) 438-8776 para comprobar el estado de su certificado SSL con la autoridad de certificación. Tenga en cuenta que Thawte, GeoTrust y DigiCert son todas propiedad de DigiCert, y todas ellas tienen el mismo número de teléfono indicado anteriormente. Cuando hable con ellos, tendrá que proporcionarles el «Partner Order ID», que encontrará en la página de detalles de su certificado SSL dentro de su cuenta SSL Dragon. Véase la captura de pantalla de la derecha.
Sectigo/GoGetSSL
Envíe los formularios necesarios descritos a continuación a Sectigo abriendo un ticket con Sectigo Validation Center en https://sectigo.com/support. Haga clic en «Enviar un ticket», seleccione Departamento de Validación y envíe su solicitud. Por favor, mencione su «Partner Order ID» en su mensaje.
Puede encontrar su «Partner Order ID» en la página de detalles de su certificado SSL dentro de su cuenta SSL Dragon. Véase la captura de pantalla de la derecha.
I. Nuevos pedidos
PASO 1: Validación de la organización
Para pasar la validación de la organización, es posible que tenga que proporcionar un documento de registro oficial, como la licencia comercial, el artículo de incorporación o la solicitud de registro.
Aquí están las opciones de BV:
A. Sin papeleo. La existencia legal de su empresa se comprobará a través de una base de datos pública gubernamental utilizando el nombre de su empresa y su número de registro/identificación único O a través de bases de datos públicas verificadas de terceros, como GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK.
B. Trámites. Su empresa será verificada utilizando:
PASO 2: Proceso de devolución de llamada
El último paso es un proceso de devolución de llamada llamado llamado Validación Telefónica. Sectigo te llamará y te pedirá que confirmes tu nombre y orden para validar el número de teléfono oficial de la empresa.
A continuación se muestran las 4 opciones de devolución de llamada. No tienes que hacer las cuatro cosas desde abajo. Con hacer sólo una de ellas será suficiente.
A. Bases de datos de páginas amarillas. Sectigo verifica tu número de teléfono a través de bases de datos públicas de páginas amarillas.
B. DUNS. La segunda forma es proporcionar su número DUNS a Sectigo. Puede obtener el número DUNS de su empresa en este sitio web: https://www.dandb.com/. Si Sectigo le responde que su listado DUNS no contiene un número de teléfono, entonces debe ponerse en contacto con Dun & Bradstreet (en https://www.dandb.com/) y pedirles que «añadan el número de teléfono de su empresa a su directorio empresarial y en el informe».
C. Base de datos telefónica local. Si no tienes un número DUNS, la otra cosa que puedes hacer es proporcionar el número de registro de tu empresa para que Sectigo compruebe tu empresa en los directorios gubernamentales de tu país (por ejemplo: Corporation Division, Companies House, Department of State, etc). Ten en cuenta que Sectigo también querrá ver el número de teléfono de tu empresa. No todos los directorios gubernamentales tienen los números de teléfono de las empresas. Si el directorio gubernamental le permite llamarles, enviarles un correo electrónico o utilizar su sitio web para añadir su número de teléfono, hágalo.
D. Dictamen jurídico. Si las dos opciones anteriores (2.1 y 2.2) no te funcionan, entonces la tercera y última opción para validar tu número de teléfono es pedir a un CPA (Certified Public Accountant), o a un Notario Latino, o a un Abogado (Attorney) que escriba, firme y envíe una carta a Sectigo donde confirme el nombre, dirección y número de teléfono de tu empresa. A continuación encontrará modelos de cartas:
– Modelo de carta del contable
– Modelo de carta de opinión jurídica
II. Órdenes de renovación/reemisión
Para las reemisiones y la orden de renovación, en lugar de los pasos 1 y 2, debe ponerse en contacto con el Centro de Validación de Sectigo en https://sectigo.com/support. Haga clic en «Enviar un ticket», o elija Live Chat, seleccione Departamento de Validación y envíe la siguiente solicitud (sustituya los campos [] por la información correspondiente):
Motivo del ticket: Validación
Número de pedido: [ ID de pedido de su socio]
Asunto: Validación de la organización
Querido Sectigo
Validar pedido [Partner Order ID] utilizando el nombre de la empresa [Your Company Name]con [Registration/ID number] y [DUNS number].
Sectigo se pondrá en contacto contigo para el Paso 2 o cualquier actualización necesaria del Paso 1.
Copiar enlace
Algunos certificados SSL le permiten proteger una dirección IP, sólo si se trata de una dirección IP pública. El proceso de validación de las direcciones IP es similar al de validación de un nombre de dominio, pero tiene sus particularidades. Por eso le animamos a seguir las directrices que figuran a continuación.
GoGetSSL
PASO 1. En primer lugar, tiene que configurar su Certificado SSL rellenando el formulario de configuración dentro de su cuenta SSL Dragon.
Importante Al configurar su certificado, se le pedirá que genere una CSR SIN nombre común. A continuación le indicamos cómo hacerlo.
PASO 2. Mencione su dirección IP / direcciones IP en el campo SANs.
Si sólo tienes 1 dirección IP, introdúcela en el campo SANs, sin espacios ni caracteres adicionales, por ejemplo
123.34.34.234
Si tienes 2 o más direcciones IP (si has comprado SANs adicionales), inserta tu lista de direcciones IP en el campo SANs, con cada dirección IP separada por espacios, p.ej:
123.34.34.234
124.34.24.234
Importante Este paso es obligatorio. Dado que el CSR no incluye ninguna dirección IP en sus campos, es importante mencionar su dirección IP / direcciones IP en el campo SANs. De lo contrario, si deja en blanco el campo SANs, el certificado SSL no se seguirá configurando y aparecerá un mensaje de error.
NOTA: si necesita asegurar una dirección IP y un nombre de dominio, GoGetSSL PublicIP SAN le permite hacerlo, pero necesita configuración manual. Por favor, abra un ticket con nosotros, envíenos el CSR (con No Common Name), la dirección IP y el nombre de dominio. Configuraremos el SSL manualmente y le proporcionaremos las instrucciones para su posterior validación.
PASO 3. Una vez configurado su certificado, tiene que demostrar la propiedad o el derecho a utilizar esa dirección IP. Para ello, tiene que pasar la validación HTTP/HTTPS para su certificado SSL. La validación de correo electrónico o DNS no está disponible para la validación de IP. Para pasar la validación HTTP/HTTPS, tiene que crear un archivo .TXT que contenga el código de validación proporcionado en el campo «Contenido» de la página de detalles de su certificado SSL. El «Contenido» que debe añadir al archivo .TXT tiene un aspecto similar al siguiente:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
A continuación, debe cargar el archivo TXT en una ubicación de su servidor que tenga este aspecto:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 debe sustituirse por la dirección IP que está intentando validar. Puede leer la información sobre cómo crear la carpeta .well-known en este enlace: https://www.ssldragon.com/faq/create-well-known-folder/
Asegúrese de que puede acceder a este archivo y enlace desde cualquier navegador web. Infórmenos de cuándo cargó el archivo TXT adjunto en su servidor para que podamos ejecutar un escaneo de su sitio web y buscar en particular este archivo en este enlace dado.
Si sigues estos pasos al pie de la letra, conseguirás que tu dirección IP se valide correctamente.
NOTA: Si usted tiene un router para asegurar en lugar de un servidor, no hay manera de cargar el archivo TXT en su router. La solución para conseguir la validación de las direcciones IP es redirigir la dirección IP a un servidor, poner el archivo TXT en ese servidor, pasar la validación de IP, y luego redirigir la dirección IP de nuevo al router.
Sectigo
PASO 1. En primer lugar, tiene que configurar su Certificado SSL rellenando el formulario de configuración dentro de su cuenta SSL Dragon. Al configurar su certificado, se le pedirá que genere una CSR o que introduzca una CSR existente.
Asegúrese de incluir su dirección IP como «nombre común » (dominio/IP que desea asegurar) en su CSR.
PASO 2. Una vez configurado su certificado, tiene que demostrar la propiedad o el derecho a utilizar esa dirección IP. Para ello, tiene que pasar la validación HTTP/HTTPS para su certificado SSL. La validación de correo electrónico o DNS no está disponible para la validación de IP. Para pasar la validación HTTP/HTTPS, tiene que crear un archivo .TXT que contenga el código de validación proporcionado en el campo «Contenido» de la página de detalles de su certificado SSL. El «Contenido» que debe añadir al archivo .TXT tiene un aspecto similar al siguiente:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
A continuación, debe cargar el archivo TXT en una ubicación de su servidor que tenga este aspecto:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 debe sustituirse por la dirección IP que está intentando validar. Puede leer la información sobre cómo crear la carpeta .well-known en este enlace: https://www.ssldragon.com/faq/create-well-known-folder/
Asegúrese de que puede acceder a este archivo y enlace desde cualquier navegador web. Infórmenos de cuándo cargó el archivo TXT adjunto en su servidor para que podamos ejecutar un escaneo de su sitio web y buscar en particular este archivo en este enlace dado.
Si sigues estos pasos al pie de la letra, conseguirás que tu dirección IP se valide correctamente.
NOTA: Si usted tiene un router para asegurar en lugar de un servidor, no hay manera de cargar el archivo TXT en su router. La solución para conseguir la validación de las direcciones IP es redirigir la dirección IP a un servidor, poner el archivo TXT en ese servidor, pasar la validación de IP, y luego redirigir la dirección IP de nuevo al router.
PASO 3. El último paso para obtener el Certificado SSL para su dirección IP es pasar la Validación Comercial. Encontrará instrucciones detalladas sobre cómo hacerlo en este enlace: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Copiar enlace
Para aprobar la validación de organización (OV) de un certificado de firma de código emitido por Sectigo se requiere lo siguiente:
Para completar cada paso, siga nuestra guía sobre cómo validar un certificado Sectigo OV Code Signing.
Copiar enlace
¿Cómo reemitir un certificado SSL? (Excepto CPAC y firma de códigos)
Le permitimos reemitir su certificado SSL por varias razones, incluidas las suscripciones SSL plurianuales.
Pero también, es necesario volver a emitir su SSL si usted:
Domain Validation SSL Certificates
Puede volver a emitir su certificado SSL desde su cuenta de SSL Dragon siguiendo los siguientes pasos:
En el caso de los certificados SSL con validación de dominio, su certificado SSL se volverá a emitir una vez que haya superado satisfactoriamente la validación de dominio.
Certificados SSL con validación comercial
Para volver a emitir un certificado SSL con validación comercial, tiene que pasar por el mismo proceso de reconfiguración y validación de dominios que se describe en la sección «Validación de dominios» anterior. Después de eso, tiene que volver a pasar todo el proceso de Validación Empresarial, por lo que la Autoridad de Certificación tiene que volver a comprobar la existencia legal de su nombre de dominio, empresa y número de teléfono de su empresa. Puede consultar cómo superar el proceso de validación empresarial en este enlace.
Su certificado SSL de BV se volverá a emitir una vez que haya superado de nuevo el proceso de Business Validation.
Certificados SSL con Extended Validation
Para volver a emitir un certificado SSL con Extended Validation, tiene que pasar por el mismo proceso de reconfiguración y validación de dominios que se describe en la sección «Validación de dominios» anterior. Después de eso, tiene que volver a pasar todo el proceso de Validación Extendida, por lo que la Autoridad de Certificación tiene que volver a comprobar la existencia legal de su nombre de dominio, empresa y número de teléfono de su empresa. Puede consultar cómo superar el proceso de validación ampliada en este enlace.
Su certificado SSL con EV se volverá a emitir una vez que haya superado de nuevo el proceso de Extended Validation.
Copiar enlace
El proceso de renovación de su certificado SSL es prácticamente el mismo que realizar un nuevo pedido. Puede iniciar la renovación 30 días antes de la fecha de expiración.
La duración de los certificados SSL también se está acortando. La validez máxima es ahora de 200 días (desde el 15 de marzo de 2026), bajará a 100 días a partir del 15 de marzo de 2027, y a 47 días a partir del 15 de marzo de 2029.
Por ello, las renovaciones se producirán con más frecuencia. Utilizar ACME Certificate-as-a-Service puede automatizar el proceso, ayudándote a evitar renovaciones fallidas y a mantener activo tu certificado sin trabajo manual.
Estos son los pasos para renovar su certificado SSL estándar (dominio/dirección IP):
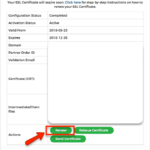
Tenga en cuenta lo siguiente:
Copiar enlace
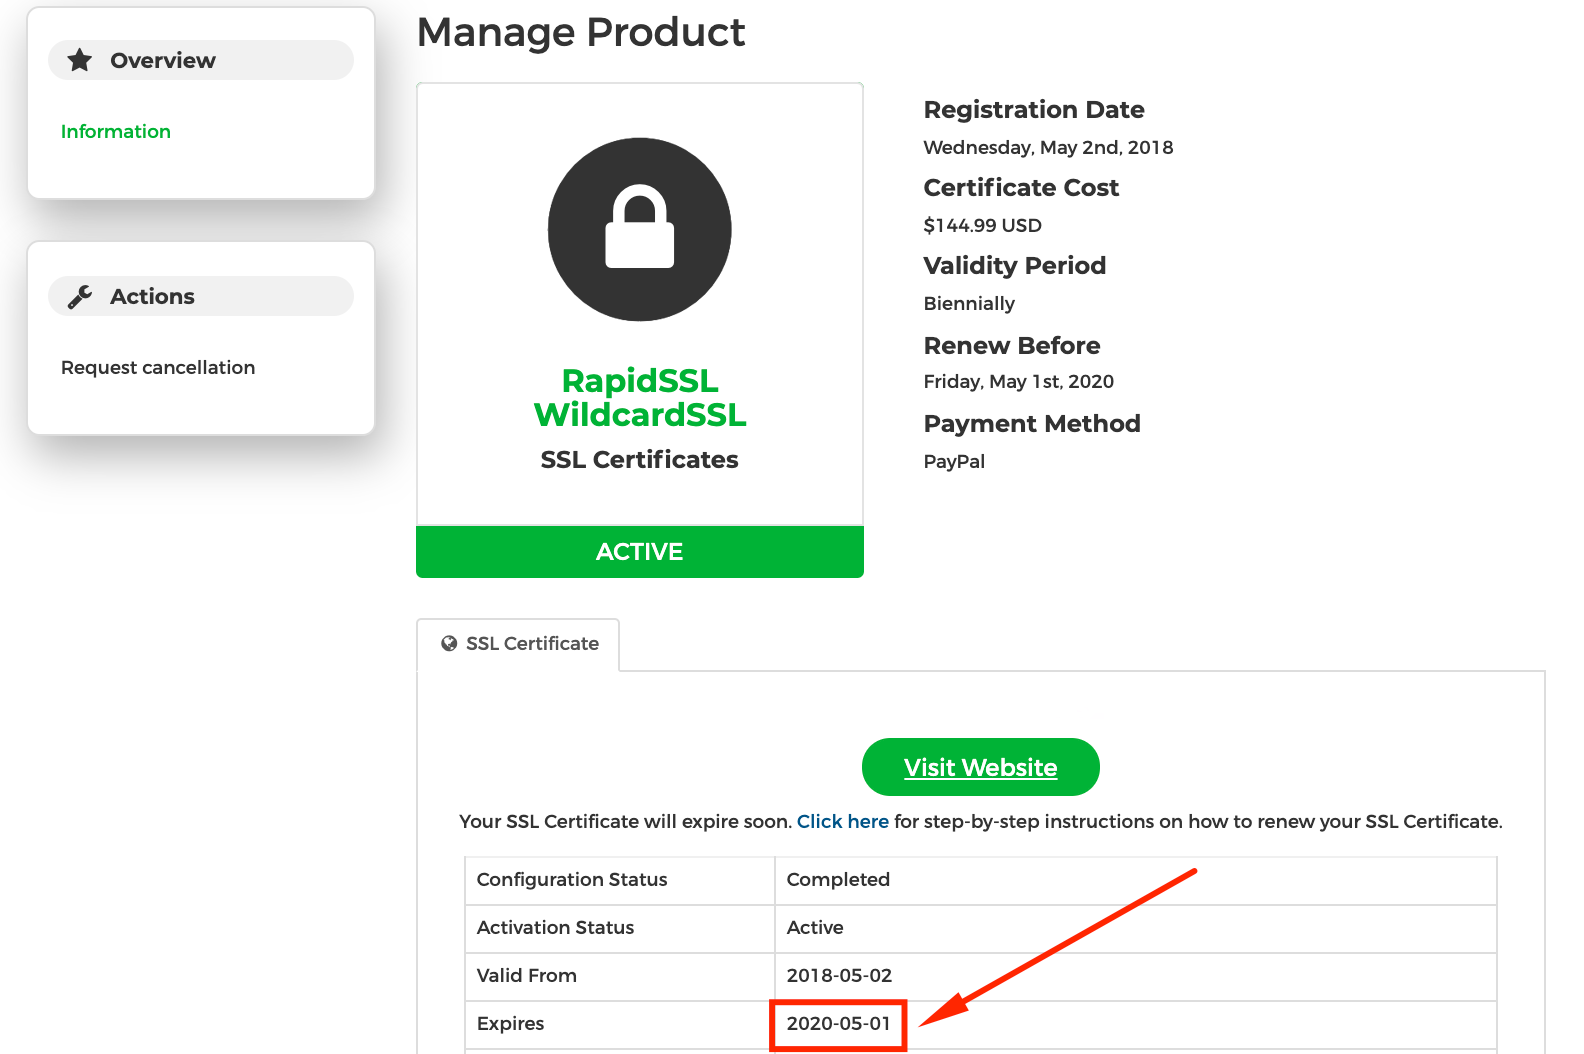 Puede iniciar el proceso de renovación de su certificado SSL en los 30 días anteriores a su fecha de caducidad.
Su nuevo Certificado SSL se conectará con el antiguo, lo que significa que todos los días restantes del Certificado SSL anterior se añadirán al nuevo.
Si tiene un Certificado SSL con Validación de Dominio, puede renovar su Certificado SSL 1-2 semanas antes de la fecha de caducidad de su Certificado SSL.
Su certificado SSL caduca en su fecha de «Expiración». Además, debe planificar la renovación del certificado SSL con suficiente antelación para poder instalarlo en su sitio web y servidor antes de que caduque su certificado SSL actual.
Si tiene un Certificado SSL con Business Validation o un Certificado SSL con Extended Validation, le recomendamos que renueve su Certificado SSL 3-4 semanas antes de la fecha de caducidad, para que tenga que pasar de nuevo la Business Validation o la Extended Validation.
El proceso de Business Validation o Extended Validation es más rápido cuando se renueva un certificado SSL que cuando se obtiene por primera vez.
Ten en cuenta que la duración de los certificados es cada vez más corta. El máximo es ahora de 200 días (desde el 15 de marzo de 2026), bajará a 100 días a partir del 15 de marzo de 2027, y a 47 días a partir del 15 de marzo de 2029. Esto significa que tendrás que renovar los certificados mucho más a menudo que antes.
Para evitar que se te pasen los plazos, puedes utilizar la opción ACME Certificado como servicio. Automatiza la emisión y renovación, para que tus certificados sigan siendo válidos y tu sitio permanezca seguro sin necesidad de seguimiento manual ni correcciones de última hora.
Copiar enlace
La revocación de certificados es el proceso de invalidación de un certificado de firma de código antes de su fecha de caducidad prevista. Es una buena práctica estándar de la industria del software revocar cualquier certificado de firma de código asociado a un fallo de seguridad, ya que ese certificado podría contener código comprometido.
La Declaración de Prácticas de Certificación de Sectigo
y el acuerdo de licencia obligan a la empresa a revocar cualquier certificado que, según su conocimiento, pueda utilizarse para actividades ilegales o deshonestas.
Dado que un mismo certificado puede utilizarse tanto para fines correctos como incorrectos, Sectigo confía en terceros creíbles para que proporcionen información correcta sobre los certificados Sectigo utilizados para programas maliciosos.
Sectigo puede revocar el certificado de firma de código en los siguientes casos:
Como autoridad de certificación, Sectigo no puede confiar en la autodeclaración de falsos positivos por parte de los propietarios de certificados de firma de código, ya que es posible que no sepan que sus certificados o bienes digitales están en peligro.
Fuente: Base de conocimientos de Sectigo
Copiar enlace
Actualmente, NO SE PUEDEN emitir certificados SSL de ningún tipo a personas o entidades comerciales de los siguientes países, sitios web o los siguientes dominios de nivel superior (TLD) con código de país. Las siguientes jurisdicciones están restringidas por la legislación estadounidense sobre restricciones a la exportación:
Fuente: Base de conocimientos de Sectigo
Copiar enlace