


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Se inserisci per sbaglio o di proposito delle informazioni errate durante il processo di generazione del CSR, il CSR e la chiave privata ti verranno comunque rilasciati immediatamente. Tuttavia, una volta utilizzato il codice CSR per richiedere un certificato SSL, è possibile che ti venga rilasciato o meno un certificato SSL. È esclusivamente a discrezione dell’Autorità di Certificazione approvare o rifiutare il rilascio del Certificato SSL se hai inserito informazioni errate su di te e sulla tua azienda.
Se hai scoperto che il CSR è sbagliato e hai già configurato l’SSL, apri un ticket con noi e fornisci il CSR corretto.
Se ti accorgi di aver inserito informazioni errate nel CSR durante la sua generazione, devi semplicemente mettere da parte, ignorare o cancellare il CSR e la Chiave Privata esistenti. Successivamente, dovrai generare un nuovo codice CSR (che genererà automaticamente anche una nuova Chiave Privata), utilizzando le informazioni corrette su di te e sulla tua azienda. Utilizza il nuovo CSR quando richiedi un certificato SSL e la nuova chiave privata quando installi il certificato SSL sul tuo sito web e sul tuo server.
Copia link
In alcuni casi, le CA possono richiedere una verifica manuale se il tuo ordine non rispetta le regole interne di convalida del marchio. Ci vogliono circa 24-48 ore per superare questa verifica manuale e in questi casi il CA emetterà o rifiuterà l’ordine.
Ecco i motivi più comuni per cui le autorità di certificazione decidono di effettuare la convalida del marchio per alcuni ordini:
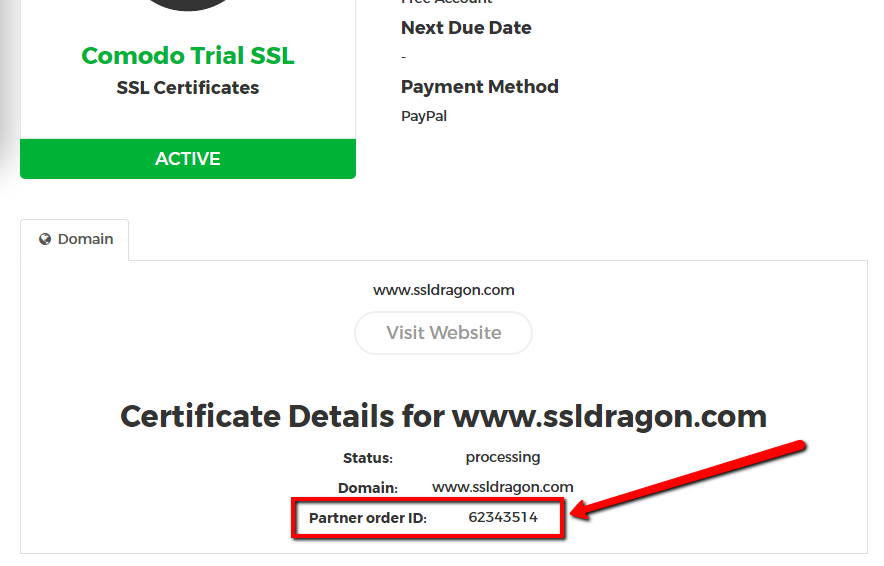
Contatta Sectigo e Thawte, RapidSSL, GeoTrust, DigiCert direttamente tramite live chat e discuti la situazione con il rappresentante della CA.
Ti preghiamo di indicare il tuo “ID ordine partner” nel tuo messaggio. Puoi trovare il tuo “Partner Order ID” nella pagina dei dettagli del tuo certificato SSL all’interno del tuo account SSL Dragon. Vedi la schermata a destra.
Copia link
Copia link
I certificati SSL BV emessi da GeoTrust, Thawte e DigiCert hanno un processo di validazione aziendale più rapido e semplice rispetto a quelli emessi da Sectigo.
Con GeoTrust, Thawte e DigiCert, l’Autorità di Certificazione svolge da sola la maggior parte del processo di convalida dell’azienda e, in rari casi, richiede ai clienti di fornire informazioni aggiuntive e lettere legali firmate da un notaio, un commercialista o un avvocato.
D’altra parte, Sectigo si affida molto al cliente che deve fornire tutte le informazioni sulla sua azienda, oltre ad aggiornare l’elenco DUNS dell’azienda (sul sito web di Dun & Bradstreet) e a fornire lettere legali firmate da un notaio, un commercialista o un avvocato.
Puoi leggere in cosa consiste il processo di Business Validation con questi diversi marchi a questo link.
Copia link
Sì, è possibile cambiare il nome del dominio a cui viene rilasciato il tuo Certificato SSL. La procedura prevede la riconfigurazione e la riemissione del tuo certificato SSL e ci sono alcuni passaggi aggiuntivi se hai un certificato Business Validation o Extended Validation.
Certificati SSL con convalida del dominio
Puoi riemettere il tuo certificato SSL dal tuo account SSL Dragon seguendo i seguenti passaggi:
1) Accedi al tuo account SSL Dragon;
2) Vai su “Certificati SSL” -> “I miei certificati SSL“;
3) Vedrai l’elenco dei prodotti che hai acquistato da SSL Dragon. Clicca sul certificato SSL che desideri riemettere;
4) Clicca sul pulsante “Riemetti il certificato” sul lato sinistro (vedi schermata a destra);
5) Riconfigura il tuo certificato SSL. Riconfigura il tuo certificato SSL. Come parte della riconfigurazione, crea un nuovo codice CSR e inserisci il nuovo nome di dominio.
6) Per l’SSL multidominio, non dimenticare di includere l’elenco SAN nel campo SANs;
7) Dopo aver riconfigurato il tuo certificato SSL, dovrai superare nuovamente la convalida del dominio.
Per i certificati SSL con convalida del dominio, il tuo certificato SSL sarà riemesso per il nuovo nome di dominio dopo aver superato con successo la convalida del dominio.
Certificati SSL a convalida aziendale
Per cambiare il nome del dominio nel tuo Certificato SSL Business Validation, devi seguire lo stesso processo di riconfigurazione e convalida del dominio descritto nella sezione “Convalida del dominio”. In seguito, dovrai superare nuovamente l’intero processo di convalida del dominio, in quanto l’Autorità di Certificazione deve verificare l’esistenza legale del tuo nome di dominio, della tua azienda e del tuo numero di telefono. Puoi leggere come superare il processo di convalida aziendale a questo link.
Il tuo certificato BV SSL verrà riemesso per il nuovo nome di dominio dopo aver superato nuovamente il processo di convalida aziendale.
Certificati SSL a convalida estesa
Per cambiare il nome del dominio nel tuo certificato SSL a convalida estesa, devi seguire lo stesso processo di riconfigurazione e convalida del dominio descritto nella sezione “Convalida del dominio”. Dopodiché dovrai superare nuovamente l’intero processo di Extended Validation, in quanto l’Autorità di Certificazione deve verificare l’esistenza legale del tuo nome di dominio, della tua azienda e del tuo numero di telefono. Puoi leggere come superare il processo di convalida estesa a questo link.
Il tuo certificato SSL EV verrà riemesso per il nuovo nome di dominio dopo aver superato nuovamente il processo di Extended Validation.
Copia link
Due ottimi strumenti per verificare la corretta installazione del tuo certificato SSL sono:
1) Test del server SSL
2) Perché non c’è un lucchetto?
Basta incollare il tuo URL https per ottenere un report gratuito e un voto da A++ a F sulla tua installazione del certificato SSL. Questi strumenti ti diranno quali sono le vulnerabilità della tua installazione del certificato SSL e ti offriranno informazioni dettagliate su come risolverle.
Ti consigliamo anche di leggere il nostro articolo intitolato: Come spostare il tuo sito web da HTTP a HTTPS in modo semplice e indolore.
Copia link
Puoi contattare direttamente le Autorità di Certificazione per qualsiasi domanda relativa ai tuoi certificati SSL. Puoi contattarli in qualsiasi momento, sia per telefono che per e-mail o, meglio ancora, utilizzando la funzione Live Chat.
Non dimenticare di indicare l’ID dell’ordine del tuo partner, che puoi trovare nella pagina dei dettagli del certificato SSL all’interno del tuo account SSL Dragon (vedi schermata a destra).
Ecco le informazioni di contatto di tutte le Autorità di Certificazione con cui collaboriamo:
Sectigo/GoGetSSL
Controllo dello stato in tempo reale: https://secure.trust-provider.com/products/ORDERSTATUSCHECKER
Live Chat e Ticket System: https://sectigo.com/support
Telefono (USA): +1 (888) 266-6361
Telefono (internazionale): +1 (914) SECTIGO (732-8446)
Ulteriori informazioni di contatto sul sito ufficiale di Sectigo
Disgelo
Chat online: https://www.thawte.com/chat/chat_sales.html
Telefono (USA): +1 (888) 484 2983
Telefono (Regno Unito): +44 203 450 5486
Telefono (Australia e Asia Pacifico): +61 3 9914 5641
Ulteriori informazioni di contatto sul sito web ufficiale di Thawte
GeoTrust
Chat online: https://www.geotrust.com/support/chat/
Telefono (USA): +1 (866) 511-4141
Telefono (Regno Unito): +44 203 0240907
Telefono (Australia): +61 3 9914 5661
Ulteriori informazioni di contatto sul sito ufficiale di GeoTrust
RapidSSL
Chat online: https://www.rapidssl.com/chat/intro.html
Telefono (USA): +1 (866) 795-4669
Telefono (Europa, Regno Unito, Australia): +44 203 024 0906
DigiCert
Telefono (USA): +1 (801) 701-9600
Ulteriori informazioni di contatto sul sito web ufficiale di DigiCert
Copia link
Puoi scaricare il certificato SSL direttamente dalla pagina del certificato SSL del tuo account SSL Dragon.
Utilizza semplicemente i pulsanti Scarica Intermedio/Catena e Scarica Certificato.
Oppure puoi utilizzare il pulsante Invia certificato.
Ti forniamo il certificato SSL nello stesso identico formato in cui lo riceviamo dall’autorità di certificazione.
Inoltre, puoi utilizzare qualsiasi strumento di editing del testo, come il Blocco Note, e creare i file che ti servono:
Vai al tuo account SSL Dragon, poi alla pagina dei dettagli del tuo certificato SSL, dove troverai i 3 grandi codici che compongono il tuo certificato SSL:
Non potrai trovare la tua chiave privata all’interno del tuo account SSL Dragon, perché noi non la possediamo e non la conserviamo. Le chiavi private sono private e solo tu puoi averle. Se non riesci a trovare la tua chiave privata, ti consigliamo di leggere questo articolo per aiutarti a trovarla o a generarne una nuova.
Copia link
Se vai sul tuo account SSL Dragon e poi sulla pagina dei dettagli del tuo certificato SSL, troverai i 3 grandi codici che compongono il tuo certificato SSL:
1) Il codice CSR è quello che hai generato insieme alla tua chiave privata e che hai utilizzato per configurare il tuo certificato SSL
2) Il codice CRT che è il codice del tuo certificato SSL effettivo
3) Il codice del bundle della CA che contiene i certificati root e intermedi
Inoltre, di seguito troverai tutti i certificati Sectigo Root e Intermediate CA e i file bundle necessari per completare l’installazione del certificato SSL su vari server e client e-mail.
Standard
Firma del codice EV
Per i certificati di firma del codice, emessi a partire dal 1 giugno 2021
Standard
Firma del codice EV
Nota: Alcuni sistemi legacy che non ricevono più aggiornamenti dal loro fornitore potrebbero non fidarsi dei certificati SHA-2 di Sectigo. Per consentire loro di fidarsi dei certificati SHA-2, Sectigo consiglia di includere il certificato con firma incrociata nella catena di certificati del server. In questo modo i sistemi tradizionali potranno fidarsi dei certificati SHA-2.
Fonte: Base di conoscenza di Sectigo
Copia link
Puoi ottenere il certificato SSL dal tuo account SSL Dragon seguendo i seguenti passaggi:
1) Accedi al tuo account SSL Dragon;
2) Vai su Certificati SSL;
3) Poi vai su I miei certificati SSL;
4) Vedrai l’elenco dei prodotti che hai acquistato da noi. Clicca sul Certificato SSL che hai acquistato;
5) Quando sei nella pagina del Certificato SSL, scorri verso il basso e vedrai i codici che compongono il Certificato SSL.
I 3 grandi codici che vedrai sono:
1) Il codice CSR è quello che hai generato insieme alla tua chiave privata e che hai utilizzato per configurare il tuo certificato SSL. Se hai bisogno di questo codice come file, puoi copiarlo e incollarlo nel Blocco Note e poi salvarlo come file in formato .csr.
2) Il codice CRT che è il codice del tuo certificato SSL. Salva questo codice come file in formato .crt.
3) Il codice CA Bundle che contiene i certificati root e intermedi. Salva questo codice come file in formato .ca-bundle.
Non potrai trovare la tua chiave privata all’interno del tuo account SSL Dragon, perché noi non la possediamo e non la conserviamo. Le chiavi private sono private e solo tu puoi averle. Se non riesci a trovare la tua chiave privata, ti consigliamo di leggere questo articolo per aiutarti a trovarla o a generarne una nuova.
Copia link