


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Devi acquistare un certificato SSL se il tuo sito web contiene login o moduli web che richiedono informazioni personali o sulla carta di credito dei tuoi clienti. Il certificato SSL proteggerà i dati personali condivisi sul tuo sito web e farà sentire i tuoi clienti più sicuri durante le transazioni, sapendo che tutte le informazioni condivise si trovano in un ambiente sicuro e sono autenticate da un’autorità di certificazione affidabile.
Se hai un sito web informativo, ti consigliamo comunque di acquistare un certificato SSL. Avendo un link HTTPS, il tuo sito web sarà più affidabile.
Copia link
Quando acquisti un certificato SSL multidominio e vi includi diversi nomi di dominio e/o sottodomini, le Autorità di Certificazione ti chiedono di superare la convalida del dominio per ogni singolo nome di dominio e/o sottodominio che hai incluso nel tuo certificato SSL multidominio e solo dopo ciò, il certificato SSL multidominio ti verrà rilasciato.
POSSIBILE PROBLEMA: a volte gli indirizzi e-mail, le opzioni HTTP o i record DNS scelti per il tuo certificato multidominio non vengono impostati correttamente quando raggiungono l’Autorità di Certificazione. Te ne accorgerai quando vedrai che hai ricevuto un solo messaggio di convalida del dominio al tuo indirizzo e-mail invece di ricevere diversi messaggi di convalida del dominio, oppure che lo stato del tuo certificato SSL multidominio è ancora “In attesa di convalida (completo)” anche se hai superato la convalida del dominio per uno dei domini.
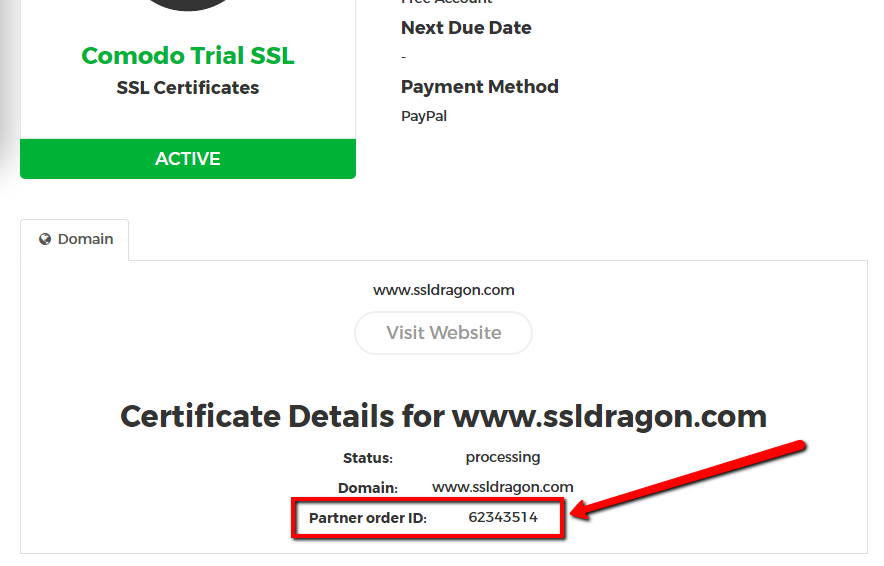 COME RISOLVERE: Esiste un modo semplice per risolvere il problema, che consiste nel contattare il dipartimento di convalida dell’autorità di certificazione. Quando li contatti, fornisci loro il tuo “Partner Order ID” (vedi schermata a destra) e comunica il metodo di convalida del dominio che hai scelto: HTTP, DNS o e-mail. Se hai scelto di passare la convalida dei domini via e-mail, verifica con i rappresentanti del Dipartimento di Convalida quali sono gli indirizzi e-mail impostati nel loro sistema e chiedi loro di inviarti i messaggi di convalida del dominio agli indirizzi e-mail desiderati.
Sectigo/GoGetSSL
Chiama il Dipartimento di Convalida Sectigo al numero +1 (888) 266-6361 o https://sectigo.com/support per i motivi sopra indicati. Quando parlerai con loro, dovrai fornire il tuo “ID ordine partner”.
Thawte, GeoTrust, DigiCert
Chiama il Dipartimento di Convalida di Thawte, GeoTrust, DigiCert al numero +1 (877) 438-8776 per i motivi sopra indicati. Tieni presente che Thawte, GeoTrust, DigiCert sono tutti di proprietà di DigiCert e hanno lo stesso numero di telefono indicato sopra. Quando parli con loro, dovrai fornire il “Partner Order ID”.
Copia link
I certificati SSL EV emessi da GeoTrust, Thawte e DigiCert hanno un processo di Extended Validation più rapido e semplice rispetto a quelli emessi da Sectigo.
Con GeoTrust, Thawte e DigiCert, l’Autorità di Certificazione svolge da sola la maggior parte del processo di convalida dell’azienda e, in rari casi, richiede ai clienti di fornire informazioni aggiuntive e lettere legali firmate da un notaio, un commercialista o un avvocato.
D’altra parte, Sectigo si affida molto al cliente che deve fornire tutte le informazioni sulla sua azienda, oltre ad aggiornare l’elenco DUNS dell’azienda (sul sito web di Dun & Bradstreet) e a fornire lettere legali firmate da un notaio, un commercialista o un avvocato.
Puoi leggere in cosa consiste il processo di convalida estesa di questi diversi marchi a questo link.
Copia link
Devi accedere al tuo account SSL Dragon e controllare il campo“Expires” per i certificati SSL che hai con noi. Puoi farlo seguendo i passaggi successivi:
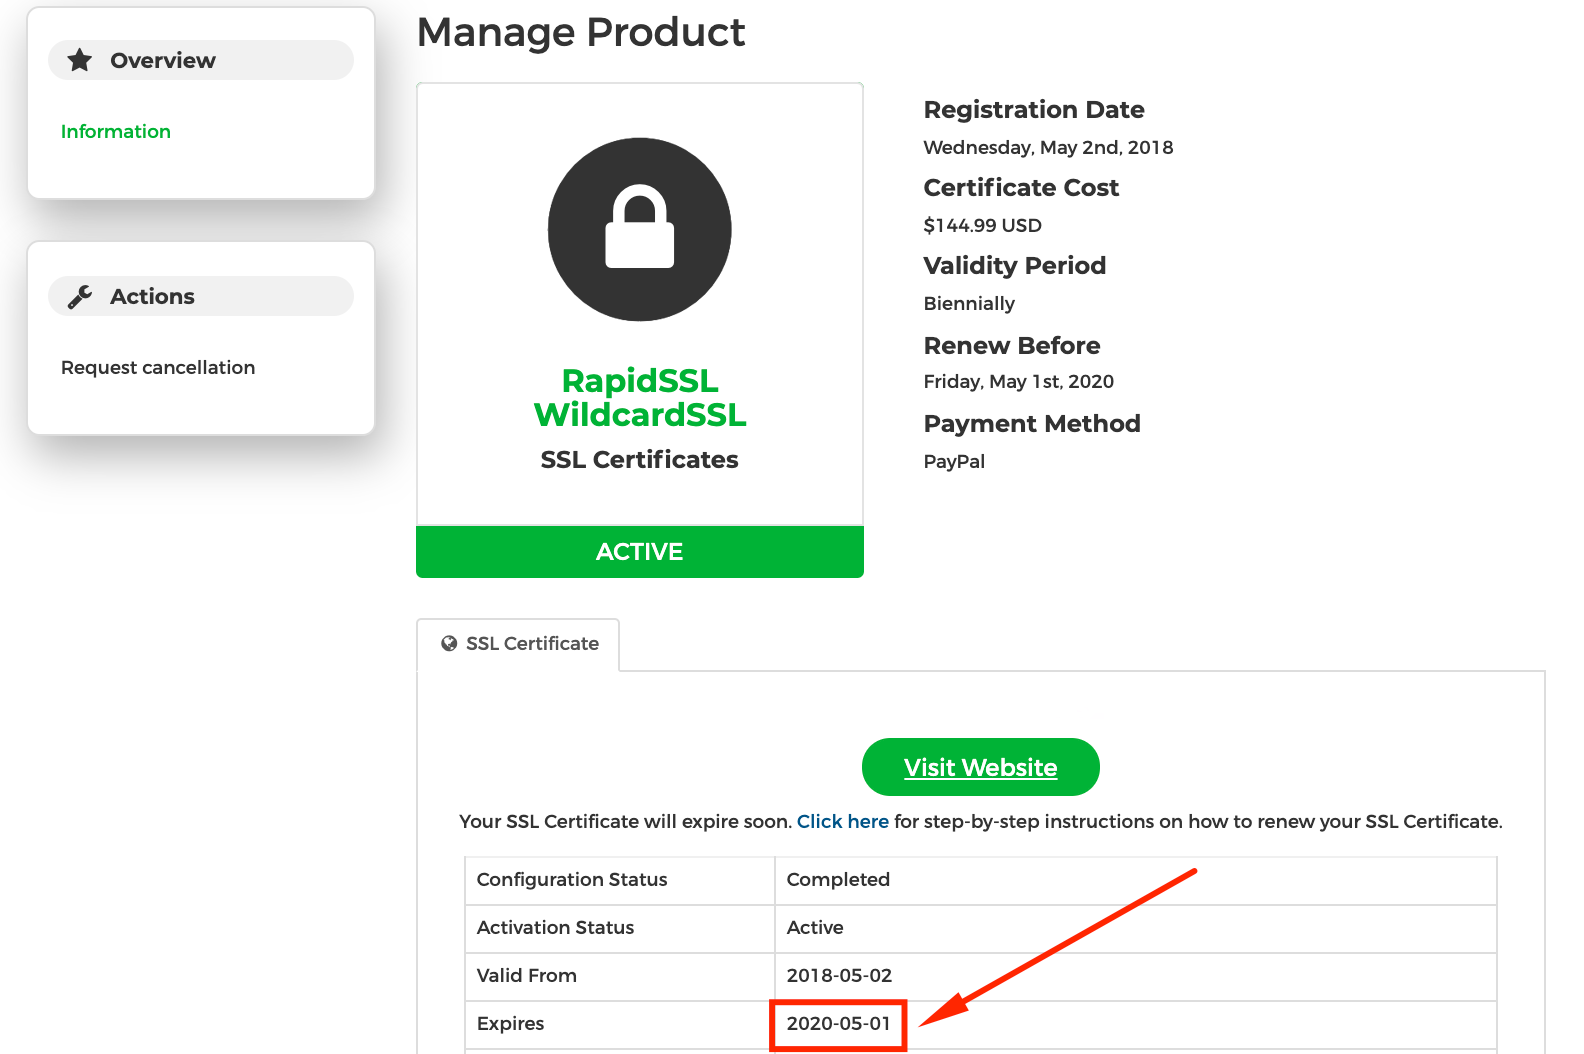 1) Accedi al tuo account SSL Dragon all’indirizzo: https://my.ssldragon.com/
2) Vai su “Certificati SSL” -> “I miei certificati SSL“;
3) Vedrai l’elenco dei certificati SSL che hai acquistato da noi;
4) Clicca sul certificato SSL necessario;
5) Trova il campo “Scadenza” nella pagina dei dettagli del certificato SSL.
Puoi avviare il processo di rinnovo entro 30 giorni prima della data di scadenza cliccando sul pulsante“Rinnova“.
Il tuo nuovo certificato SSL sarà collegato a quello vecchio. Tutti i giorni rimanenti del precedente certificato SSL verranno aggiunti al nuovo.
Copia link
Verificalo prima con il Verificatore di Corrispondenza tra Certificato e Chiave: se le impronte digitali sono diverse, i file provengono davvero da coppie di chiavi diverse.
A volte, il certificato SSL che ti è stato rilasciato non corrisponde alla chiave privata che stai cercando di utilizzare quando installi il certificato SSL sul tuo server. Questo è un errore comune generato dall’utente.
Se il sistema dice che c’è una mancata corrispondenza, allora devi ricontrollare il CSR e la chiave privata che hai generato e che sono stati uniti. Devi assicurarti di aver utilizzato quella specifica CSR quando hai configurato il tuo certificato SSL. Quando il certificato SSL viene rilasciato, devi utilizzare la chiave privata abbinata a quella specifica CSR.
Vediamo che i clienti commettono l’errore di generare un CSR e una chiave privata, per poi configurare il certificato SSL con un CSR diverso, generato dal server. In questo caso, il CSR generato dal server è abbinato alla sua chiave privata, che molto probabilmente non hai.
La chiave privata in tuo possesso funziona solo con il CSR con cui è stata fornita. Inoltre, la chiave privata in tuo possesso funziona solo con il certificato SSL che è stato configurato utilizzando il CSR abbinato a quella chiave privata.
Soluzione
Per risolvere questo problema, devi riconfigurare (riemettere) il tuo certificato SSL utilizzando un codice CSR per il quale disponi della chiave privata a cui è abbinato. Puoi utilizzare un codice CSR fornito dal tuo server o generare un nuovo CSR e una nuova chiave privata.
Copia link
Un certificato SSL prende le informazioni fornite dagli utenti e le cripta, in modo che solo un server web possa decifrarle e comprenderle. Poiché le informazioni sul web vengono trasmesse tramite il linguaggio HTTP, i tuoi dati non sono protetti, in quanto l’HTTP stesso non è sicuro. Il certificato SSL prende le tue informazioni, le cripta e le trasmette in modo sicuro al server in cui è ospitato il sito web o direttamente al processore di pagamento. Sul server del commerciante o dell’elaboratore di pagamenti, il certificato SSL riceve le informazioni HTTP crittografate, le decodifica ed esegue in modo sicuro l’azione richiesta (registrazione dell’utente, elaborazione di un pagamento, ecc.)
In questo modo, il certificato SSL trasforma la tua connessione “HTTP” in una connessione “HTTPS” (HTTP protetta) e protegge i tuoi dati. Con un certificato SSL, le tue informazioni sono protette e sicure.
Copia link
Il tempo di convalida di un SSL dipende dal tipo di certificato che hai scelto di acquistare.
I certificati convalidati dal dominio vengono emessi entro 3-5 minuti nel 99% dei casi. Solo quando viene richiesto un certificato SSL per un nome di dominio che contiene un marchio o un nome di marca, questi certificati SSL possono superare la convalida del marchio e possono richiedere fino a un giorno lavorativo per essere emessi.
I certificati Business Validated vengono solitamente emessi entro 1-3 giorni lavorativi.
I certificati Extended Validated possono richiedere da 1 a 7 giorni lavorativi per essere emessi. L’Autorità di Certificazione svolge la sua parte di lavoro molto rapidamente. Se tutte le informazioni vengono fornite all’Autorità di Certificazione in modo rapido e corretto, l’Autorità di Certificazione può emettere il certificato EV entro un giorno lavorativo. Abbiamo visto situazioni in cui il certificato EV è stato rilasciato nel giro di poche ore. Il periodo di 1-7 giorni dipende dalla rapidità con cui il cliente fornisce le informazioni richieste all’Autorità di Certificazione e dalla rapidità con cui il cliente risponde alle eventuali richieste di informazioni aggiuntive da parte dell’Autorità di Certificazione.
Effettuando il processo di validazione, l’Autorità di Certificazione cerca di confermare che sei il proprietario del dominio e che l’azienda per cui stai richiedendo un certificato Business Validation o Extended Validation è attiva. Per questo motivo è importante che tu tenga aggiornati i dati della tua azienda (indirizzo e numero di telefono) e che risponda prontamente alle richieste dell’Autorità di Certificazione.
Copia link
Ecco i requisiti per ottenere un certificato di firma del codice EV (Extended Validation) da Sectigo/Comodo:
Per una spiegazione approfondita di ogni passaggio, consulta la nostra guida sulla convalida estesa dei certificati Sectigo/Comodo.
Copia link
Il CSR viene generato immediatamente. Ti verrà generato non appena avrai compilato il modulo Generatore di CSR.
Copia link
Sì, puoi vedere quali informazioni include il tuo CSR, eseguendo un processo che è opposto alla sua crittografia. Puoi utilizzare il nostro strumento CSR Decoder per vedere quali informazioni sono incluse nel tuo CSR. Puoi farlo dalla nostra pagina CSR Decoder.
Copia link