


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Quando richiedi un certificato SSL devi dimostrare di essere il proprietario o di avere i diritti di gestione del dominio o del sottodominio per il quale stai richiedendo il certificato SSL.
Importante! A partire dal 16 giugno 2021, Sectigo non accetta più indirizzi e-mail basati sul WHOIS per la convalida del controllo del dominio (DCV).
FASE 1: Convalida del dominio (DV)
A. EMAIL
Se hai un certificato SSL rilasciato da Sectigo, GoGetSSL, GeoTrust, Thawte, DigiCert e RapidSSL, puoi completare la convalida del dominio rispondendo a un messaggio automatico di convalida del dominio inviato al tuo indirizzo e-mail. Ti verrà fornito un elenco di email tra cui scegliere e il messaggio automatico di convalida del dominio verrà inviato all’indirizzo email da te scelto.
Controlla sempre il tuo indirizzo e-mail (compresa la cartella Spam) in modo da ricevere un messaggio e-mail dall’Autorità di Certificazione con le istruzioni su come convalidare (dimostrare la proprietà del) il tuo nome di dominio. Il messaggio di posta elettronica ti chiederà di copiare un codice univoco e di incollarlo su un link specifico fornito nello stesso messaggio di posta elettronica.
Importante: Per la convalida del dominio sono ammessi solo 5 indirizzi e-mail: admin@, administrator@, hostmaster@, webmaster@ e postmaster@.
In alcuni casi, l’Autorità di Certificazione può consentire l’invio di e-mail amministrative anche dal WHOIS, ma SOLO SE la registrazione privata è disabilitata.
B. Metodo HTTP / HTTPS
Questo metodo non è disponibile per i certificati SSL Wildcard.
La convalida HTTP consiste nel caricare un file di convalida TXT in una posizione predefinita del tuo sito web. Devi assicurarti di poter accedere a questo file e a questo link da qualsiasi browser web. Una volta che avrai proceduto con questo metodo di convalida del dominio, la CA eseguirà una scansione del tuo sito web e cercherà in particolare questo file al link indicato. Il tuo certificato SSL supererà la convalida del dominio entro pochi minuti dal momento in cui il sistema di crawler della CA troverà il file TXT sul tuo sito web.
Il metodo di convalida HTTPS è lo stesso metodo di convalida descritto sopra. Dovresti scegliere l’opzione HTTPS se hai già installato un certificato SSL sul tuo sito web.
C. Metodo DNS
Puoi anche aggiungere un record di dominio predefinito al tuo registrar di dominio (il sito web dove hai registrato il tuo nome di dominio). Assicurati che il tuo firewall non blocchi il robot di convalida della CA.
Sectigo e GoGetSSL richiedono il tipo di DNS CNAME, che si presenta come:
_b2013ea8353c9760c0221c49dc3e8ca7.yourwebsite.com CNAME
165b83449f4fdf83021de4e6f6ee795a.4ae75dbefe3r7bb8a1878616d8b5ae4.5r4r46855d28f6903.comodoca.com
mentre DigiCert (Thawte, GeoTrust, RapidSSL) richiedono il tipo di DNS TXT, che si presenta come:
yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
o
dnsauth.yourwebsite.com TXT “w34f54t4t45t354eer98rn4jf4449nfrf”
Tieni presente che i record DNS appena aggiunti impiegano dai 10 ai 48 minuti per propagarsi. Ciò significa che dovrai aspettare fino a 48 ore per superare la convalida del dominio se scegli questo metodo. Per questo motivo ti consigliamo i metodi Email, HTTP e HTTPS, che ti permetteranno di superare la convalida del dominio all’istante.
FASE 2: Controllo CAA
Dall’8 settembre 2017, tutte le Autorità di Certificazione (CA) sono obbligate a rispettare la tua politica CAA, come misura di sicurezza.
Il record CAA deve consentire alla CA di emettere l’SSL per il tuo nome di dominio, altrimenti l’ordine sarà impostato come Pending (in attesa) fino a quando non aggiornerai il record.
Per impostazione predefinita, se non viene trovato alcun record CAA, qualsiasi CA può emettere SSL per il tuo nome di dominio. In caso contrario, dovrai aggiornare il tuo record CAA.
Ecco come fare:
– https://support.sectigo.com/Com_KnowledgeDetailPage?Id=kA01N000000zFMO
– https://docs.digicert.com/manage-certificates/dns-caa-resource-record-check/
Ecco come testare il record:
– https://toolbox.googleapps.com/apps/dig/#CAA/
– https://caatest.co.uk/scan.org.ua
Opzionale (raro) – Convalida del marchio (controllo manuale)
In alcuni casi, le CA possono richiedere una verifica manuale se il tuo ordine non rispetta le regole interne di convalida del marchio.
Ci vogliono circa 24-48 ore per superare questo controllo manuale e la CA emetterà o rifiuterà un ordine in questi casi.
Ecco i motivi per cui il tuo ordine è in fase di convalida del marchio.
Come modificare il metodo di convalida del dominio?
Se hai scelto uno dei metodi di convalida del dominio descritti sopra e vedi che il tuo dominio non viene convalidato, puoi sempre cambiare il metodo di convalida del dominio. Vai a questo link per sapere come fare.
Copia link
Devi superare l’Extended Validation quando acquisti un nuovo certificato SSL EV o lo riemetti/rinnovi.
Allo stesso tempo, il processo di completamento dell’Extended Validation è più semplice negli anni successivi, in quanto l’Autorità di Certificazione dispone di maggiori informazioni sulla tua azienda nel suo sistema, basate sulle tue precedenti richieste di certificati SSL EV.
Controlla le istruzioni per il rinnovo/riemissione EV.
Copia link
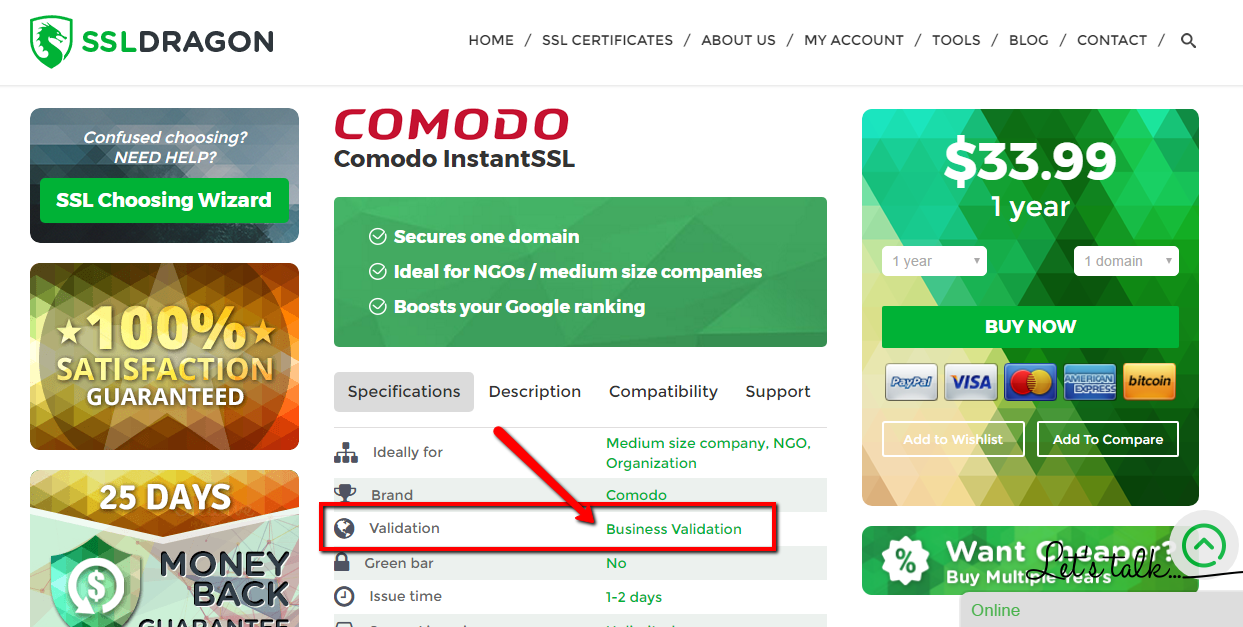
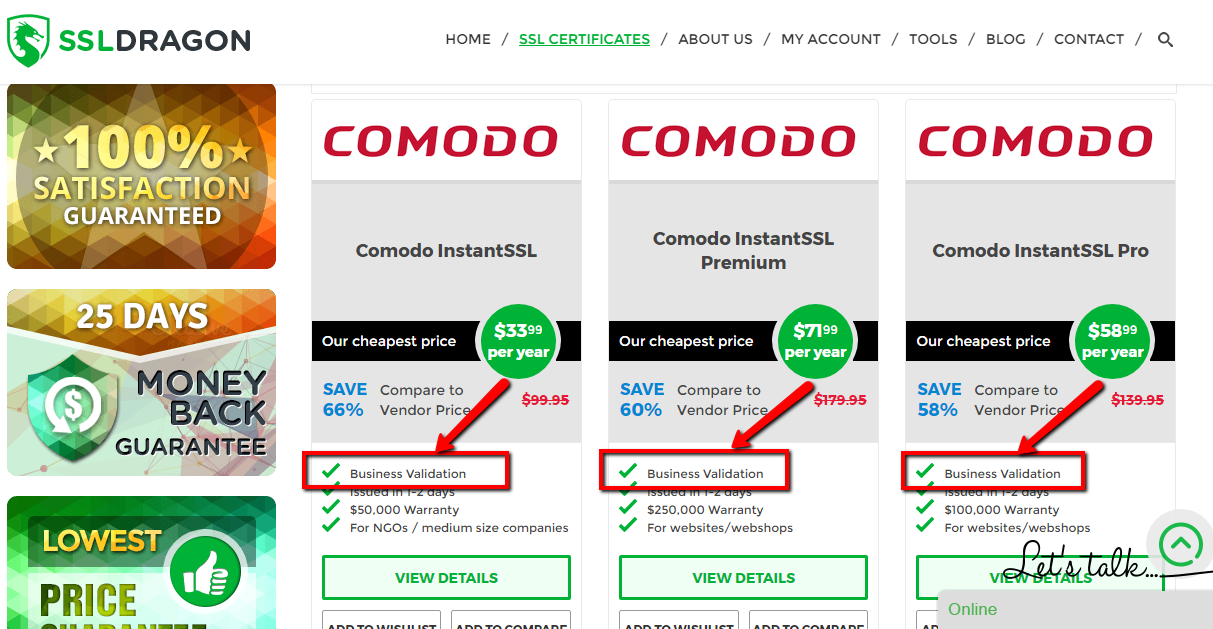 Puoi verificare se disponi di un certificato SSL con convalida dell’organizzazione osservando gli attributi del tuo certificato SSL. Business Validation equivale a Organization Validation. Per questo motivo, ogni volta che vedi “Business Validation” significa anche “Organization Validation”. Apri le due schermate a destra per vedere dove puoi trovare le informazioni sul tipo di convalida del tuo certificato SSL.
I diversi marchi di certificati SSL hanno procedure di convalida dell’organizzazione diverse. Leggi di seguito la sezione relativa al tuo marchio di certificati SSL.
DigiCert (compresi Thawte e GeoTrust)
Se hai acquistato un certificato SSL a convalida dell’organizzazione con Thawte, GeoTrust, DigiCert, l’autorità di certificazione si occuperà di convalidare l’esistenza legale della tua organizzazione tramite i database pubblici locali, come parte del processo di convalida dell’organizzazione. Questo processo può richiedere da 1 a 3 giorni lavorativi. Attendi che uno dei rappresentanti dell’autorità di certificazione ti contatti per fornirti ulteriori informazioni.
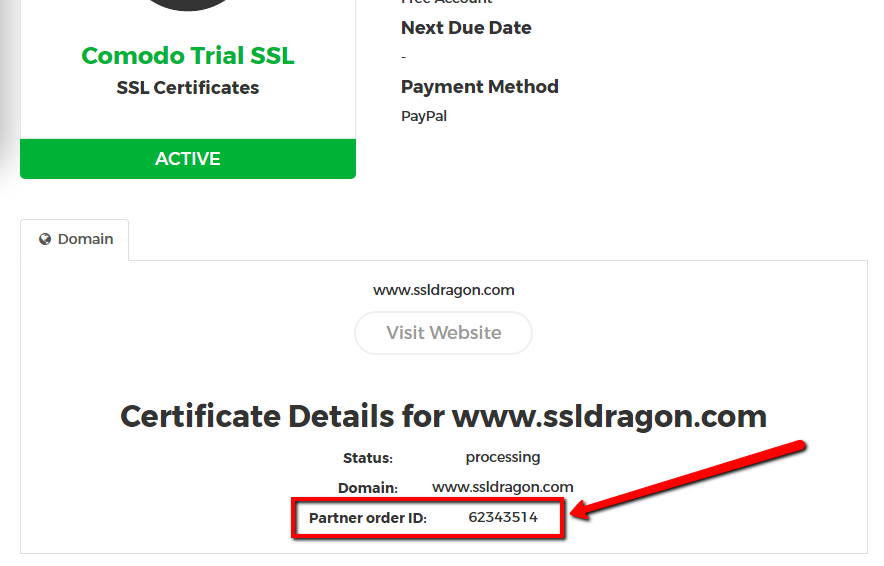 Se non ricevi notizie dai rappresentanti dell’Autorità di Certificazione nei prossimi 5-7 giorni, chiama il numero +1 (877) 438-8776 per verificare lo stato del tuo certificato SSL con l’Autorità di Certificazione. Tieni presente che Thawte, GeoTrust e DigiCert sono tutti di proprietà di DigiCert e hanno tutti lo stesso numero di telefono indicato sopra. Quando ti rivolgerai a loro, dovrai fornire il “Partner Order ID”, che puoi trovare nella pagina dei dettagli del tuo certificato SSL all’interno del tuo account SSL Dragon. Vedi la schermata a destra.
Sectigo/GoGetSSL
Invia a Sectigo i moduli necessari descritti di seguito aprendo un ticket con il Centro di Convalida Sectigo all’indirizzo https://sectigo.com/support. Clicca su “Submit a ticket”, seleziona Validation Department e invia la tua richiesta. Ti preghiamo di indicare il tuo “ID ordine partner” nel tuo messaggio.
Puoi trovare il tuo “Partner Order ID” nella pagina dei dettagli del tuo certificato SSL all’interno del tuo account SSL Dragon. Vedi la schermata a destra.
I. Nuovi ordini
FASE 1: Convalida dell’organizzazione
Per superare la convalida dell’organizzazione, potresti dover fornire un documento di registrazione ufficiale, come la licenza commerciale, l’atto costitutivo o la domanda di registrazione.
Ecco le opzioni BV:
A. Nessun documento. L’esistenza legale della tua azienda sarà verificata tramite un database pubblico governativo utilizzando il nome della tua azienda e il tuo numero unico di registrazione/identificazione OPPURE tramite database pubblici verificati di terze parti, come GLEIF, Duns & Bradstreet, Hoovers, Companies House GOV.UK.
B. Documenti. La tua azienda sarà verificata utilizzando:
FASE 2: Processo di richiamo
L’ultimo passo è un processo di richiamo chiamato Convalida telefonica. Sectigo ti chiamerà e ti chiederà di confermare il tuo nome e il tuo ordine per convalidare il numero di telefono ufficiale dell’azienda.
Di seguito sono riportate le 4 opzioni di richiamo. Non è necessario eseguire tutte e quattro le operazioni descritte di seguito. È sufficiente eseguirne una sola.
A. Database delle Pagine Gialle. Sectigo verifica il tuo numero di telefono attraverso i database pubblici delle Pagine Gialle.
B. DUNS. Il secondo modo è quello di fornire il tuo numero DUNS a Sectigo. Puoi ottenere il numero DUNS della tua azienda da questo sito: https://www.dandb.com/. Se Sectigo ti risponde che il tuo elenco DUNS non contiene un numero di telefono, allora devi contattare Dun & Bradstreet (all’indirizzo https://www.dandb.com/) e chiedere di “aggiungere il numero di telefono della tua azienda all’elenco delle aziende e al rapporto”.
C. Database telefonico locale. Se non hai un numero DUNS, l’altra cosa che puoi fare è fornire il numero di registrazione della tua azienda affinché Sectigo possa controllare la tua azienda presso gli elenchi governativi del tuo paese (ad esempio: Corporation Division, Companies House, Department of State, ecc). Tieni presente che Sectigo cercherà anche il numero di telefono della tua azienda. Non tutti gli elenchi governativi riportano i numeri di telefono delle aziende. Se l’elenco governativo ti permette di chiamarlo, inviargli un’e-mail o utilizzare il suo sito web per aggiungere il tuo numero di telefono, allora fallo.
D. Parere legale. Se le due opzioni precedenti (2.1 e 2.2) non dovessero funzionare, la terza e ultima opzione per convalidare il tuo numero di telefono è quella di chiedere a un commercialista, a un notaio latino o a un avvocato di scrivere, firmare e inviare a Sectigo una lettera in cui si confermano il nome, l’indirizzo e il numero di telefono della tua azienda. Qui di seguito puoi trovare degli esempi di lettere:
– Esempio di lettera per commercialisti
– Esempio di lettera di parere legale
II. Ordini di rinnovo/riemissione
Per le riedizioni e i rinnovi, invece di eseguire i passi 1 e 2, devi contattare il Centro di Convalida Sectigo all’indirizzo https://sectigo.com/support. Clicca su “Submit a ticket” (Invia un ticket), oppure scegli la Live Chat, seleziona il Validation Department e invia la seguente richiesta (sostituisci i campi [] con le informazioni corrispondenti):
Motivo del ticket: Convalida
Numero d’ordine: [ ID ordine del tuo partner]
Oggetto: Convalida dell’organizzazione
Caro Sectigo!
Ti preghiamo di convalidare l’ordine [ID ordine partner] utilizzando il nome della società [Nome della tua società], con [Numero di registrazione/ID] e [Numero DUNS].
Sectigo ti contatterà quindi per la Fase 2 o per qualsiasi aggiornamento necessario alla Fase 1.
Copia link
Alcuni certificati SSL ti permettono di proteggere un indirizzo IP, solo se si tratta di un indirizzo IP pubblico. Il processo di convalida degli indirizzi IP è simile a quello di un nome di dominio, ma presenta delle particolarità. Per questo motivo ti invitiamo a seguire le linee guida riportate di seguito.
GoGetSSL
FASE 1. Prima di tutto, devi configurare il tuo certificato SSL compilando il modulo di configurazione all’interno del tuo account SSL Dragon.
Importante! Durante la configurazione del tuo certificato, ti verrà chiesto di generare un CSR senza nome comune. Ecco come fare.
FASE 2. Indica il tuo indirizzo IP o i tuoi indirizzi IP nel campo SANs.
Se hai un solo indirizzo IP, inseriscilo nel campo SANs, senza spazi o caratteri aggiuntivi, ad es:
123.34.34.234
Se hai 2 o più indirizzi IP (se hai acquistato altre SAN), inserisci l’elenco degli indirizzi IP nel campo SAN, separando ogni indirizzo IP con uno spazio, ad es:
123.34.34.234
124.34.24.234
Importante! Questo passaggio è obbligatorio. Poiché il CSR non include alcun indirizzo IP nei suoi campi, è importante indicare il tuo indirizzo IP o i tuoi indirizzi IP nel campo SANs. In caso contrario, se lasci il campo SANs vuoto, il certificato SSL non verrà ulteriormente configurato e verrà visualizzato un messaggio di errore.
NOTA: se hai bisogno di proteggere un indirizzo IP e un nome di dominio, GoGetSSL PublicIP SAN ti permette di farlo, ma richiede una configurazione manuale. Apri un ticket con noi, inviaci il CSR (con No Common Name), l’indirizzo IP e il nome del dominio. Configureremo manualmente l’SSL e ti forniremo le istruzioni per un’ulteriore convalida.
FASE 3. Una volta configurato il tuo certificato, devi dimostrare la proprietà o il diritto di utilizzare quell’indirizzo IP. Per farlo, devi superare la convalida HTTP/HTTPS del tuo certificato SSL. La convalida dell’e-mail o del DNS non è disponibile per la convalida dell’IP. Per superare la convalida HTTP/HTTPS, devi creare un file .TXT che contenga il codice di convalida fornito nel campo “Contenuto” della pagina dei dettagli del tuo Certificato SSL. Il “Contenuto” che devi aggiungere al file .TXT è simile a questo:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Poi dovrai caricare il file TXT in una posizione del tuo server che assomigli a questa:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 deve essere sostituito dall’indirizzo IP che stai cercando di convalidare. Puoi leggere le informazioni su come creare la cartella .well-known a questo link: https://www.ssldragon.com/faq/create-well-known-folder/
Assicurati di poter accedere al file e al link da qualsiasi browser web. Informaci quando hai caricato il file TXT allegato sul tuo server in modo che possiamo eseguire una scansione del tuo sito web e cercare in particolare questo file al link indicato.
Se segui esattamente questi passaggi, riuscirai a far convalidare il tuo indirizzo IP.
NOTA: se hai un router da proteggere invece di un server, non c’è modo di caricare il file TXT sul router. La soluzione per ottenere la convalida degli indirizzi IP consiste nel reindirizzare l’indirizzo IP verso un server, inserire il file TXT su tale server, superare la convalida dell’IP e quindi reindirizzare l’indirizzo IP verso il router.
Sectigo
FASE 1. Prima di tutto, devi configurare il tuo certificato SSL compilando il modulo di configurazione all’interno del tuo account SSL Dragon. Durante la configurazione del certificato, ti verrà chiesto di generare un CSR o di inserire un CSR esistente.
Assicurati di includere il tuo indirizzo IP come “nome comune” (dominio/IP che vuoi proteggere) nel tuo CSR.
FASE 2. Una volta configurato il tuo certificato, devi dimostrare la proprietà o il diritto di utilizzare quell’indirizzo IP. Per farlo, devi superare la convalida HTTP/HTTPS del tuo certificato SSL. La convalida dell’e-mail o del DNS non è disponibile per la convalida dell’IP. Per superare la convalida HTTP/HTTPS, devi creare un file .TXT che contenga il codice di convalida fornito nel campo “Contenuto” della pagina dei dettagli del tuo Certificato SSL. Il “Contenuto” che devi aggiungere al file .TXT è simile a questo:
38622319C755B5952FA4CD590655F05000C4951C2EF07BFFCB2BBA23623BE9D6
COMODOCA.COM
t0520161001553133275
Poi dovrai caricare il file TXT in una posizione del tuo server che assomigli a questa:
http://127.0.0.1/.well-known/pki-validation/B34037F1D9BFE9F5936AFEA9798174AB.txt
127.0.0.1 deve essere sostituito dall’indirizzo IP che stai cercando di convalidare. Puoi leggere le informazioni su come creare la cartella .well-known a questo link: https://www.ssldragon.com/faq/create-well-known-folder/
Assicurati di poter accedere al file e al link da qualsiasi browser web. Informaci quando hai caricato il file TXT allegato sul tuo server in modo che possiamo eseguire una scansione del tuo sito web e cercare in particolare questo file al link indicato.
Se segui esattamente questi passaggi, riuscirai a far convalidare il tuo indirizzo IP.
NOTA: se hai un router da proteggere invece di un server, non c’è modo di caricare il file TXT sul router. La soluzione per ottenere la convalida degli indirizzi IP consiste nel reindirizzare l’indirizzo IP verso un server, inserire il file TXT su tale server, superare la convalida dell’IP e quindi reindirizzare l’indirizzo IP verso il router.
FASE 3. L’ultimo passo per ottenere il certificato SSL per il tuo indirizzo IP è quello di superare la Business Validation. Puoi trovare istruzioni dettagliate su come farlo a questo link: https://www.ssldragon.com/faq/how-to-pass-the-business-validation-for-my-ssl-certificate/
Copia link
Il superamento dell’Organization Validation (OV) per un certificato di firma del codice rilasciato da Sectigo richiede quanto segue:
Per completare ogni passaggio, segui la nostra guida su come convalidare un certificato Sectigo OV Code Signing.
Copia link
Come riemettere un certificato SSL (eccetto CPAC e Code Signing)?
Ti permettiamo di riemettere il tuo certificato SSL per vari motivi, tra cui gli abbonamenti SSL pluriennali.
Inoltre, è necessario riemettere il tuo SSL se:
Certificati SSL con convalida del dominio
Puoi riemettere il tuo certificato SSL dal tuo account SSL Dragon seguendo i passi successivi:
Per i certificati SSL con convalida del dominio, il tuo certificato SSL verrà riemesso dopo aver superato con successo la convalida del dominio.
Certificati SSL a convalida aziendale
Per riemettere un certificato SSL Business Validation, devi seguire lo stesso processo di riconfigurazione e convalida del dominio descritto nella sezione “Convalida del dominio”. In seguito, dovrai superare nuovamente l’intero processo di convalida del dominio, per cui l’Autorità di Certificazione dovrà verificare nuovamente l’esistenza legale del tuo nome di dominio, della tua azienda e del tuo numero di telefono. Puoi leggere come superare il processo di convalida aziendale a questo link.
Il tuo certificato BV SSL verrà riemesso dopo aver superato nuovamente il processo di convalida aziendale.
Certificati SSL a convalida estesa
Per riemettere un certificato SSL Extended Validation, devi seguire lo stesso processo di riconfigurazione e convalida del dominio descritto nella sezione “Convalida del dominio”. Dopodiché dovrai superare nuovamente l’intero processo di Extended Validation, per cui l’Autorità di Certificazione dovrà verificare nuovamente l’esistenza legale del tuo nome di dominio, della tua azienda e del tuo numero di telefono. Puoi leggere come superare il processo di convalida estesa a questo link.
Il tuo certificato SSL EV verrà riemesso dopo aver superato nuovamente il processo di Extended Validation.
Copia link
Il processo di rinnovo del tuo certificato SSL è praticamente identico a quello di un nuovo ordine. Puoi iniziare il rinnovo entro 30 giorni dalla data di scadenza.
Anche la durata dei certificati SSL si sta riducendo. La validità massima è ora di 200 giorni (dal 15 marzo 2026), scenderà a 100 giorni dal 15 marzo 2027 e a 47 giorni dal 15 marzo 2029.
Per questo motivo, i rinnovi avverranno più spesso. L’utilizzo di ACME Certificate-as-a-Service può automatizzare il processo, aiutandoti a evitare i rinnovi mancati e a mantenere attivo il tuo certificato senza doverlo fare manualmente.
Ecco come rinnovare il tuo certificato SSL standard (dominio/indirizzo IP):
Nota bene:
Copia link
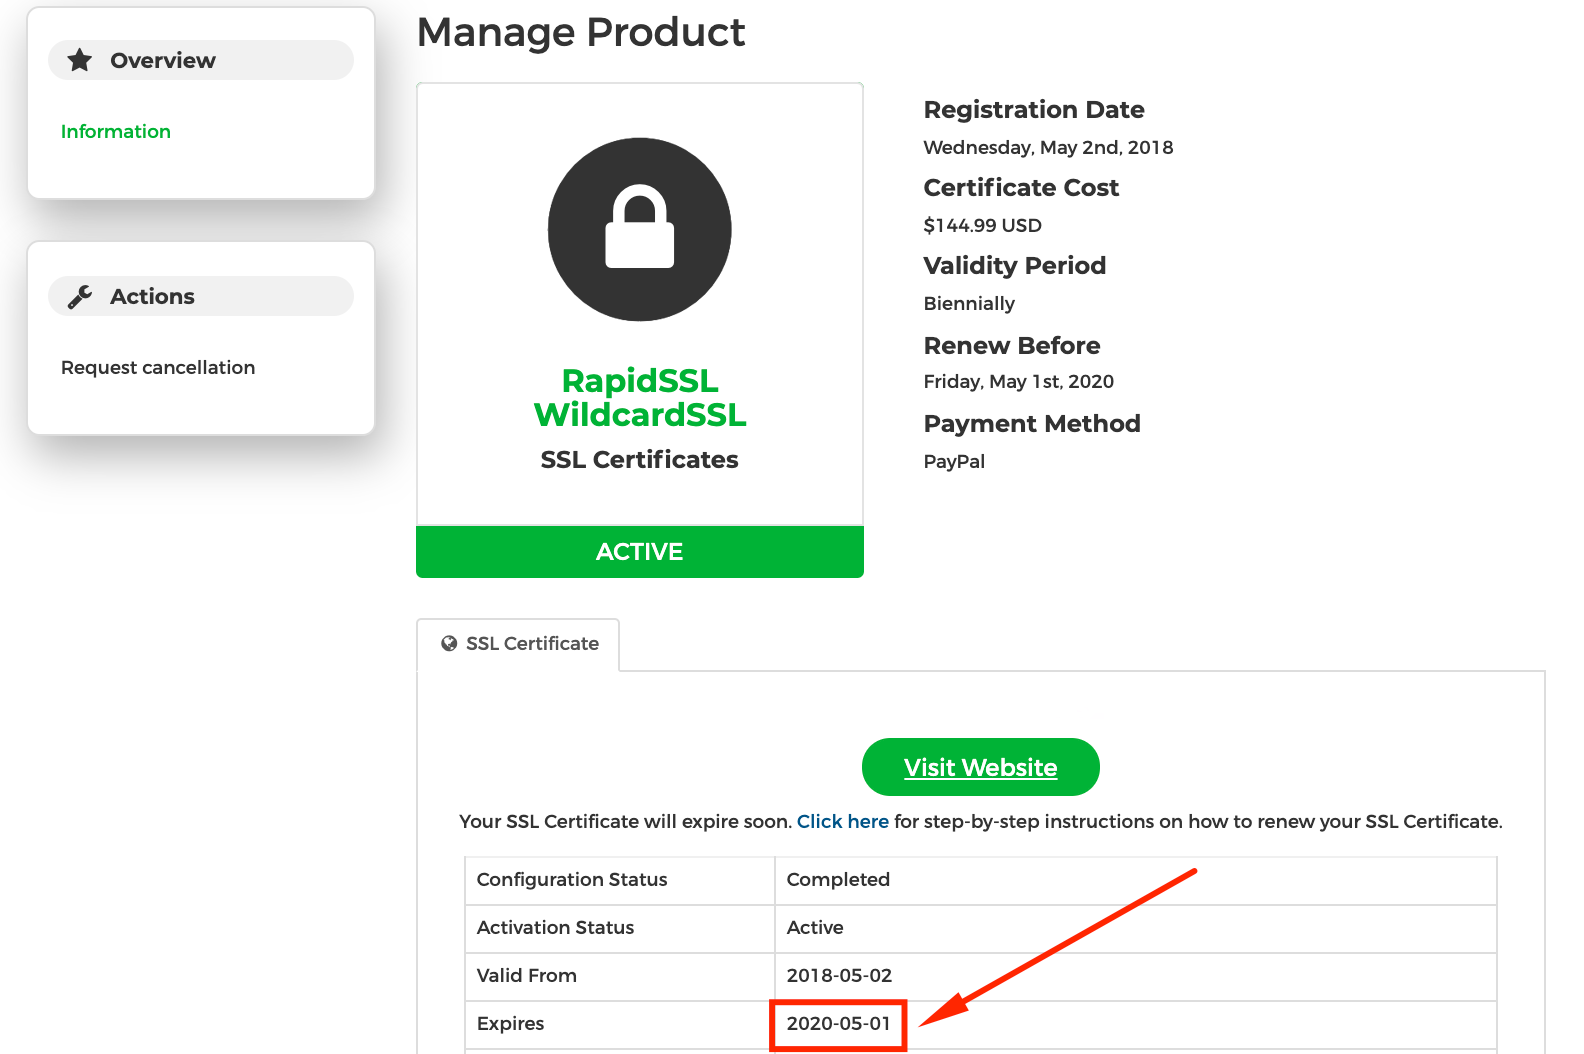 Puoi avviare il processo di rinnovo del tuo certificato SSL entro 30 giorni dalla data di scadenza.
Il tuo nuovo certificato SSL sarà collegato a quello vecchio, il che significa che tutti i giorni rimanenti del precedente certificato SSL saranno aggiunti a quello nuovo.
Se hai un Certificato SSL a convalida di dominio, puoi rinnovare il tuo Certificato SSL 1-2 settimane prima della data di scadenza.
Il tuo certificato SSL scade alla data di “scadenza”. Inoltre, dovresti pianificare il rinnovo del certificato SSL con sufficiente anticipo, in modo da riuscire a installarlo sul tuo sito web e sul tuo server prima che il tuo certificato SSL attuale scada.
Se disponi di un certificato SSL a convalida commerciale o di un certificato SSL a convalida estesa, ti consigliamo di rinnovare il tuo certificato SSL 3-4 settimane prima della data di scadenza, in modo da superare nuovamente la convalida commerciale o la convalida estesa.
Il processo di Business Validation o Extended Validation è più rapido quando si rinnova un certificato SSL rispetto a quando lo si ottiene per la prima volta.
Tieni presente che la durata dei certificati si sta riducendo. La durata massima è ora di 200 giorni (dal 15 marzo 2026), scenderà a 100 giorni dal 15 marzo 2027 e a 47 giorni dal 15 marzo 2029. Questo significa che dovrai rinnovare i certificati molto più spesso di prima.
Per evitare di non rispettare le scadenze, puoi utilizzare l’opzione ACME Certificate-as-a-Service. Il servizio automatizza l’emissione e il rinnovo, in modo che i tuoi certificati rimangano validi e il tuo sito sicuro senza doverli monitorare manualmente o correggere all’ultimo minuto.
Copia link
La revoca del certificato è il processo di invalidazione di un certificato di firma del codice prima della data di scadenza prevista. È una best practice standard del settore software revocare qualsiasi certificato di firma del codice associato a una violazione della sicurezza, in quanto tale certificato potrebbe potenzialmente contenere codice compromesso.
La Dichiarazione sulle pratiche di certificazione di Sectigo e il contratto di licenza prevedono che l’azienda revochi qualsiasi certificato che, a sua conoscenza, possa essere utilizzato per attività illegali o disoneste.
Poiché lo stesso certificato può essere utilizzato sia per scopi giusti che sbagliati, Sectigo si affida a terze parti credibili per fornire informazioni corrette sui certificati Sectigo utilizzati per il malware.
Sectigo può revocare il certificato di firma del codice nei seguenti casi:
In qualità di Autorità di Certificazione, Sectigo non può fare affidamento sull’auto-segnalazione di falsi positivi da parte dei proprietari dei certificati di firma del codice, perché potrebbero non sapere che i loro certificati o beni digitali sono compromessi.
Fonte: Base di conoscenza di Sectigo
Copia link
Attualmente, i certificati SSL di qualsiasi tipo NON possono essere emessi a persone o entità commerciali nei seguenti paesi, siti web o nei seguenti domini di primo livello con codice paese (TLD). Le seguenti giurisdizioni sono limitate dalle leggi statunitensi sulle restrizioni alle esportazioni:
Fonte: Base di conoscenza di Sectigo
Copia link