


Wait! Don't Leave Without Securing Your Site
Get enterprise - grade SSL certificates at a fraction of retail prices.
Save 10% on your first order, by entering coupon code SAVE10 during checkout.

Quando hai a che fare con i certificati SSL, ti imbatterai in diverse estensioni di certificati. L’estensione di un file è una designazione che si trova alla fine di un file. Ad esempio, un certificato chiamato “yourdomain.crt” ha un’estensione di “.crt” Il “*” che abbiamo messo davanti significa che il nome prima del punto può essere qualsiasi cosa. È solo quello che c’è dopo il punto che conta per identificare il tipo di estensione.
Di seguito è riportato un elenco delle estensioni dei certificati:
*.CSR – Certificate Signing Request – un blocco di testo codificato con i tuoi dati di contatto che devi generare e inviare alla CA durante il processo di ordinazione del certificato SSL.
*CER o *CRT – Certificato X.509 codificato in base64 – memorizza un singolo certificato. Questo formato non supporta la memorizzazione di chiavi private.
*.PFX o *.P12 – Formato di scambio di informazioni personali – memorizza le chiavi private e pubbliche e tutti i certificati nel percorso. Si usa per esportare un certificato e mantenere tutte le funzionalità della chiave privata.
*.DER – Certificato binario X.509 codificato in DER – memorizza un singolo certificato. Questo formato non supporta la memorizzazione di chiavi private.
*.P7B o *.P7R o *.SPC – Sintassi dei messaggi crittografici standard – di tutti i certificati presenti nel percorso e non memorizza le chiavi private.
*PEM – Privacy-Enhanced Mail – contenitori di certificati concatenati (combinati) spesso utilizzati nelle installazioni di certificati quando più certificati che formano una catena completa vengono importati in un unico file.
*.CRL – Lista di revoca dei certificati – indica un certificato che è stato revocato.
Scopri di più su formati dei certificati e strumenti di conversione con la nostra guida dettagliata.
Copia link
Esistono certificati SSL di tre tipi di convalida:
(1) Certificati SSL a convalida di dominio: sono i certificati SSL meno costosi. Sono i più facili da ottenere e vengono rilasciati entro 3-5 minuti.
(2) I certificati SSL Business Validation richiedono la registrazione di un’azienda. Quando gli utenti cliccheranno sull’icona del lucchetto del tuo certificato, vedranno il nome della tua azienda. Inoltre, i certificati Business Validation sono dotati di un sigillo dinamico del sito, simile al sigillo del sito Sectigo che abbiamo nel footer del nostro sito. Vengono rilasciati entro 1-3 giorni lavorativi.
(3) Certificati SSL a Validazione Estesa – proprio come i certificati a Validazione Commerciale, i certificati SSL a Validazione Estesa richiedono che tu abbia un’azienda registrata e quando gli utenti cliccheranno sull’icona del lucchetto del tuo certificato, vedranno il nome della tua azienda. Sono inoltre dotati di un sigillo dinamico del sito, simile a quello presente nel footer del nostro sito web. Vengono rilasciati entro 1-5 giorni lavorativi.
Inoltre, in base al numero di domini o sottodomini che vuoi proteggere, puoi scegliere le Certificazioni SSL One Domain che proteggono un solo nome di dominio o sottodominio, le Certificazioni SSL Multi-Domain (SAN) che proteggono più domini e/o sottodomini alla volta e le Certificazioni SSL Wildcard che proteggono un dominio e tutti i suoi sottodomini con un unico certificato. Infine, non dimenticare i certificati SSL Code Signing che firmano, proteggono e proteggono il tuo software dall’essere infettato da malware e poi distribuito online.
Ricorda che tutti questi tipi di certificati SSL hanno lo stesso livello di sicurezza e la stessa forza di crittografia.
Copia link
Puoi trovare una documentazione dettagliata sulle migliori pratiche di installazione dei certificati SSL su SSL Labs.
Copia link
Cosa sono i piani di abbonamento SSL pluriennali?
Al momento, i certificati possono avere una durata massima di 200 giorni (dal 15 marzo 2026). La validità dell’SSL passerà a 100 giorni dal 15 marzo 2027 e poi a soli 47 giorni dal 15 marzo 2029.
Tuttavia, al fine di rendere il processo di gestione delle SSL conveniente e poco dispendioso, le CA e SSL Dragon offrono piani di abbonamento SSL di 2 e 3 anni.
Ciò significa che puoi ancora acquistare un certificato SSL di 2 o 3 anni e continuare a beneficiare degli sconti pluriennali, rimanendo comunque conforme ai requisiti SSL del CAB Forum.
Come funziona l’SSL pluriennale?
Due to security reasons, your SSL certificate is initially issued with a maximum 200-day validity.
30 giorni prima della scadenza del tuo certificato, SSL Dragon, per conto della CA, ti informerà e ti chiederà di riemettere il tuo SSL, al fine di ottenere un certificato aggiuntivo (sostitutivo) di 1 anno, in base al tuo Piano di abbonamento.
Questa FAQ ti spiega come riemettere il tuo certificato SSL, passo dopo passo.
Dovrai convalidare e installare l’SSL sostitutivo:
a. Se disponi di un certificato SSL con convalida del dominio, ti verrà richiesta una breve verifica del tuo nome di dominio via e-mail, HTTP o DNS per poter emettere l’SSL sostitutivo di 1 anno.
b. Se disponi di un certificato SSL Business o Extended, sarà necessario un ulteriore processo di verifica e richiamo della Business Validation/ExtendedValidation.
Potrai comunque riemettere il tuo certificato in qualsiasi momento e tutte le volte che vorrai durante il tuo piano di abbonamento SSL pluriennale.
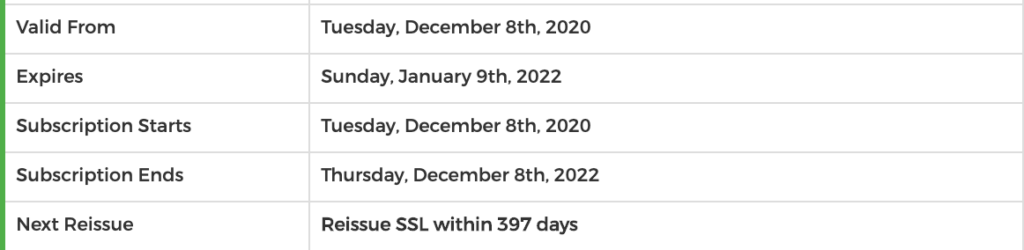
Nella pagina del tuo certificato SSL all’interno dell’account SSL Dragon, troverai tutti i dettagli relativi al tuo piano di abbonamento:
Copia link
Per acquistare un certificato Domain Validated non è necessario fornire alcuna documentazione. Dovrai confermare la proprietà del dominio attraverso una semplice e-mail, un record DNS o un’autenticazione basata su file (ad eccezione dei certificati SSL wildcard). Una volta completato uno di questi elementi, il certificato DV verrà firmato e rilasciato al cliente.
Copia link
Se hai generato il tuo codice CSR sul Generatore CSR del nostro sito web, il CSR e la Chiave Privata ti sono stati mostrati quando hai generato il CSR. Sono stati inoltre inviati all’indirizzo e-mail che hai inserito nel modulo CSR compilato sul nostro sito web. Il messaggio inviato al tuo indirizzo e-mail proveniva da [email protected] e aveva il seguente oggetto: “Il tuo codice CSR e la tua chiave privata”.
Se hai generato il CSR sul tuo server, il codice CSR e la chiave privata ti sono stati forniti dal server. Devi copiare entrambi sul tuo computer o via e-mail e conservarli in un luogo sicuro. In alcuni casi, alcuni server possono mostrare il codice CSR e la chiave privata e allo stesso tempo memorizzare entrambi i codici sul server. In altri casi, il server ti fornisce solo il codice CSR e tiene nascosta la chiave privata.
Inoltre, il tuo codice CSR ti verrà nuovamente mostrato al momento dell’emissione del Certificato SSL. Una volta emesso il certificato SSL e visualizzato nel tuo account SSL Dragon, ti verrà mostrato anche il codice CSR che hai utilizzato per configurare il tuo certificato SSL.
Copia link
Il certificato SSL Business Validation (BV), chiamato anche Organization Validation (OV), è consigliato se hai un sito di e-commerce che è un’azienda registrata. Oltre alla convalida del dominio effettuata tramite e-mail, dovrai fornire la documentazione aziendale per ricevere l’autenticazione aziendale. Durante questo processo di autenticazione, la Certificate Authority (CA) verificherà se la tua attività è svolta da un’azienda legittima e in buona fede che opera nella sede indicata. Poiché la convalida viene effettuata manualmente e comporta l’invio di documenti, riceverai il tuo certificato SSL Business Validation entro 1-3 giorni lavorativi.
Dopo aver ricevuto la Business Validation, l’icona “https” e il lucchetto verranno visualizzati nella barra degli indirizzi del tuo sito web. Questi segnali renderanno i clienti più disposti ad affidarti le loro informazioni personali e finanziarie. Tuttavia, se lo scopo del tuo sito web è quello di effettuare grandi vendite, offrire prodotti/servizi specifici o eseguire transazioni finanziarie, dovresti considerare l’acquisto del nostro certificato Extended Validation (EV).
Copia link
Un certificato di firma del codice è un file digitale che verifica l’autenticità e l’integrità di un software firmandolo digitalmente, garantendo che non sia stato manomesso e che provenga da una fonte affidabile. Ecco come funziona un certificato di firma del codice.
Copia link
CSR è l’acronimo di “Certificate Signing Request“. Il codice CSR è un messaggio di testo criptato che una persona o un’azienda invia all’Autorità di Certificazione per richiedere un certificato SSL. Il codice CSR contiene informazioni su di te e sulla tua azienda, che saranno incluse nel Certificato SSL che ti verrà rilasciato.
Copia link
Il certificato SSL Domain Validation (DV) è la scelta più conveniente per aumentare la sicurezza del tuo blog, del tuo sito personale o della tua piccola impresa. Poiché non sono richiesti documenti cartacei, il processo di acquisizione del certificato Domain Validation è molto semplice e veloce: dovrai dimostrare di essere il proprietario del dominio rispondendo a un messaggio di posta elettronica automatico. Dopo un paio di minuti, riceverai il certificato SSL rilasciato che potrà essere installato immediatamente. I siti con certificazione Domain Validation possono essere identificati dal lucchetto che viene visualizzato dalla maggior parte dei browser web.
Si consiglia di utilizzare questo tipo di certificati SSL se hai bisogno di dimostrare che il tuo sito è protetto, grazie a una connessione sicura. I certificati Domain Validation non riportano l’entità legale, poiché l’identità del proprietario del sito web non viene verificata al momento dell’emissione. Quindi, se hai un sito di e-commerce o un sito che raccoglie i dati personali degli utenti, dovresti considerare l’acquisto dei nostri certificati Business Validation (BV) o Extended Validation (EV), che renderanno il tuo sito più affidabile.
Copia link